
“AI, 너 내 동료가 되라!” – QA팀의 위대한 항로 도전기
QA팀이 AI와 자동화 도구로 수동 중심 업무를 엔지니어링 중심으로 전환한 사례를 소개했습니다. 보고서 생성과 테스트 데이터 세팅을 통합해 QA 운영 시간을 크게 줄였습니다.
#QA#Robot Framework#Jira
300
Jira 태그가 달린 국내 IT 기업 기술 블로그 글을 최신순으로 모았습니다.
최근 30일 5개 · 많이 쓴 회사 라인·마켓컬리·여기어때
20개 표시
QA팀이 AI와 자동화 도구로 수동 중심 업무를 엔지니어링 중심으로 전환한 사례를 소개했습니다. 보고서 생성과 테스트 데이터 세팅을 통합해 QA 운영 시간을 크게 줄였습니다.
Teamwork Graph와 Rovo를 중심으로 팀 단위 AI 협업 구조와 운영 방식을 소개했습니다. 권한·공개 범위·사용량 한도를 점검해 신뢰와 비용을 관리해야 합니다.
Atlassian Team ’26 Europe의 Context·Collaboration·Confidence 기반 AI 전략을 정리했습니다. Teamwork Graph, AMP, MCP와 권한·보안 관리 업데이트를 소개합니다.
업무 기록을 모아 주간보고를 자동화하는 worklog-system 구축 경험을 소개합니다. 여러 기기·VPN 환경과 중앙 서버 없이 업무 도구를 확장한 과정을 다룹니다.
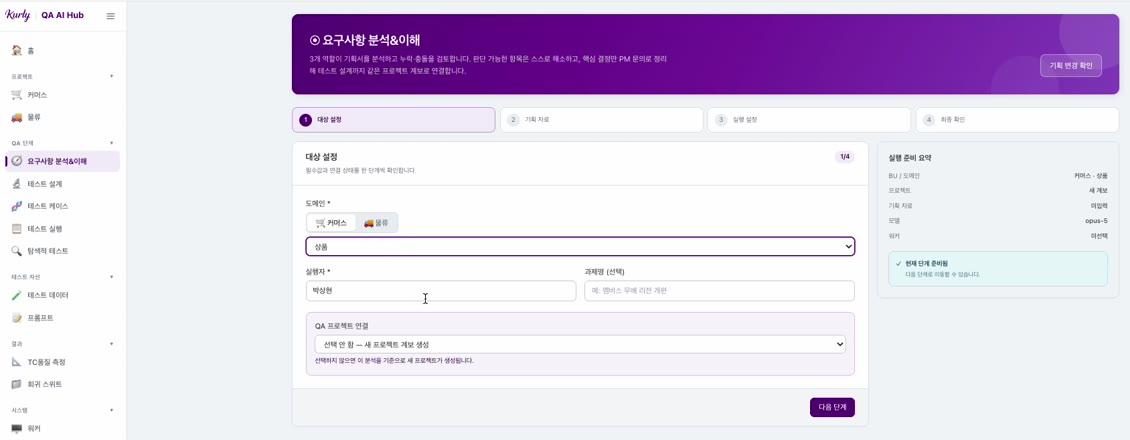
QA AI Hub로 기획서 분석부터 자연어 TC 실행, Jira 결함 등록까지 연결했습니다. 정답 TC·도메인 정책·이중 게이트로 생성 품질과 운영 신뢰도를 높였습니다.
Flexible Space Navigation으로 Confluence 문서와 외부 시스템의 탐색 경로를 설계하는 방법을 소개했습니다. 권한·조직·업무 흐름에 맞춘 메뉴 운영 점검 사항을 정리했습니다.
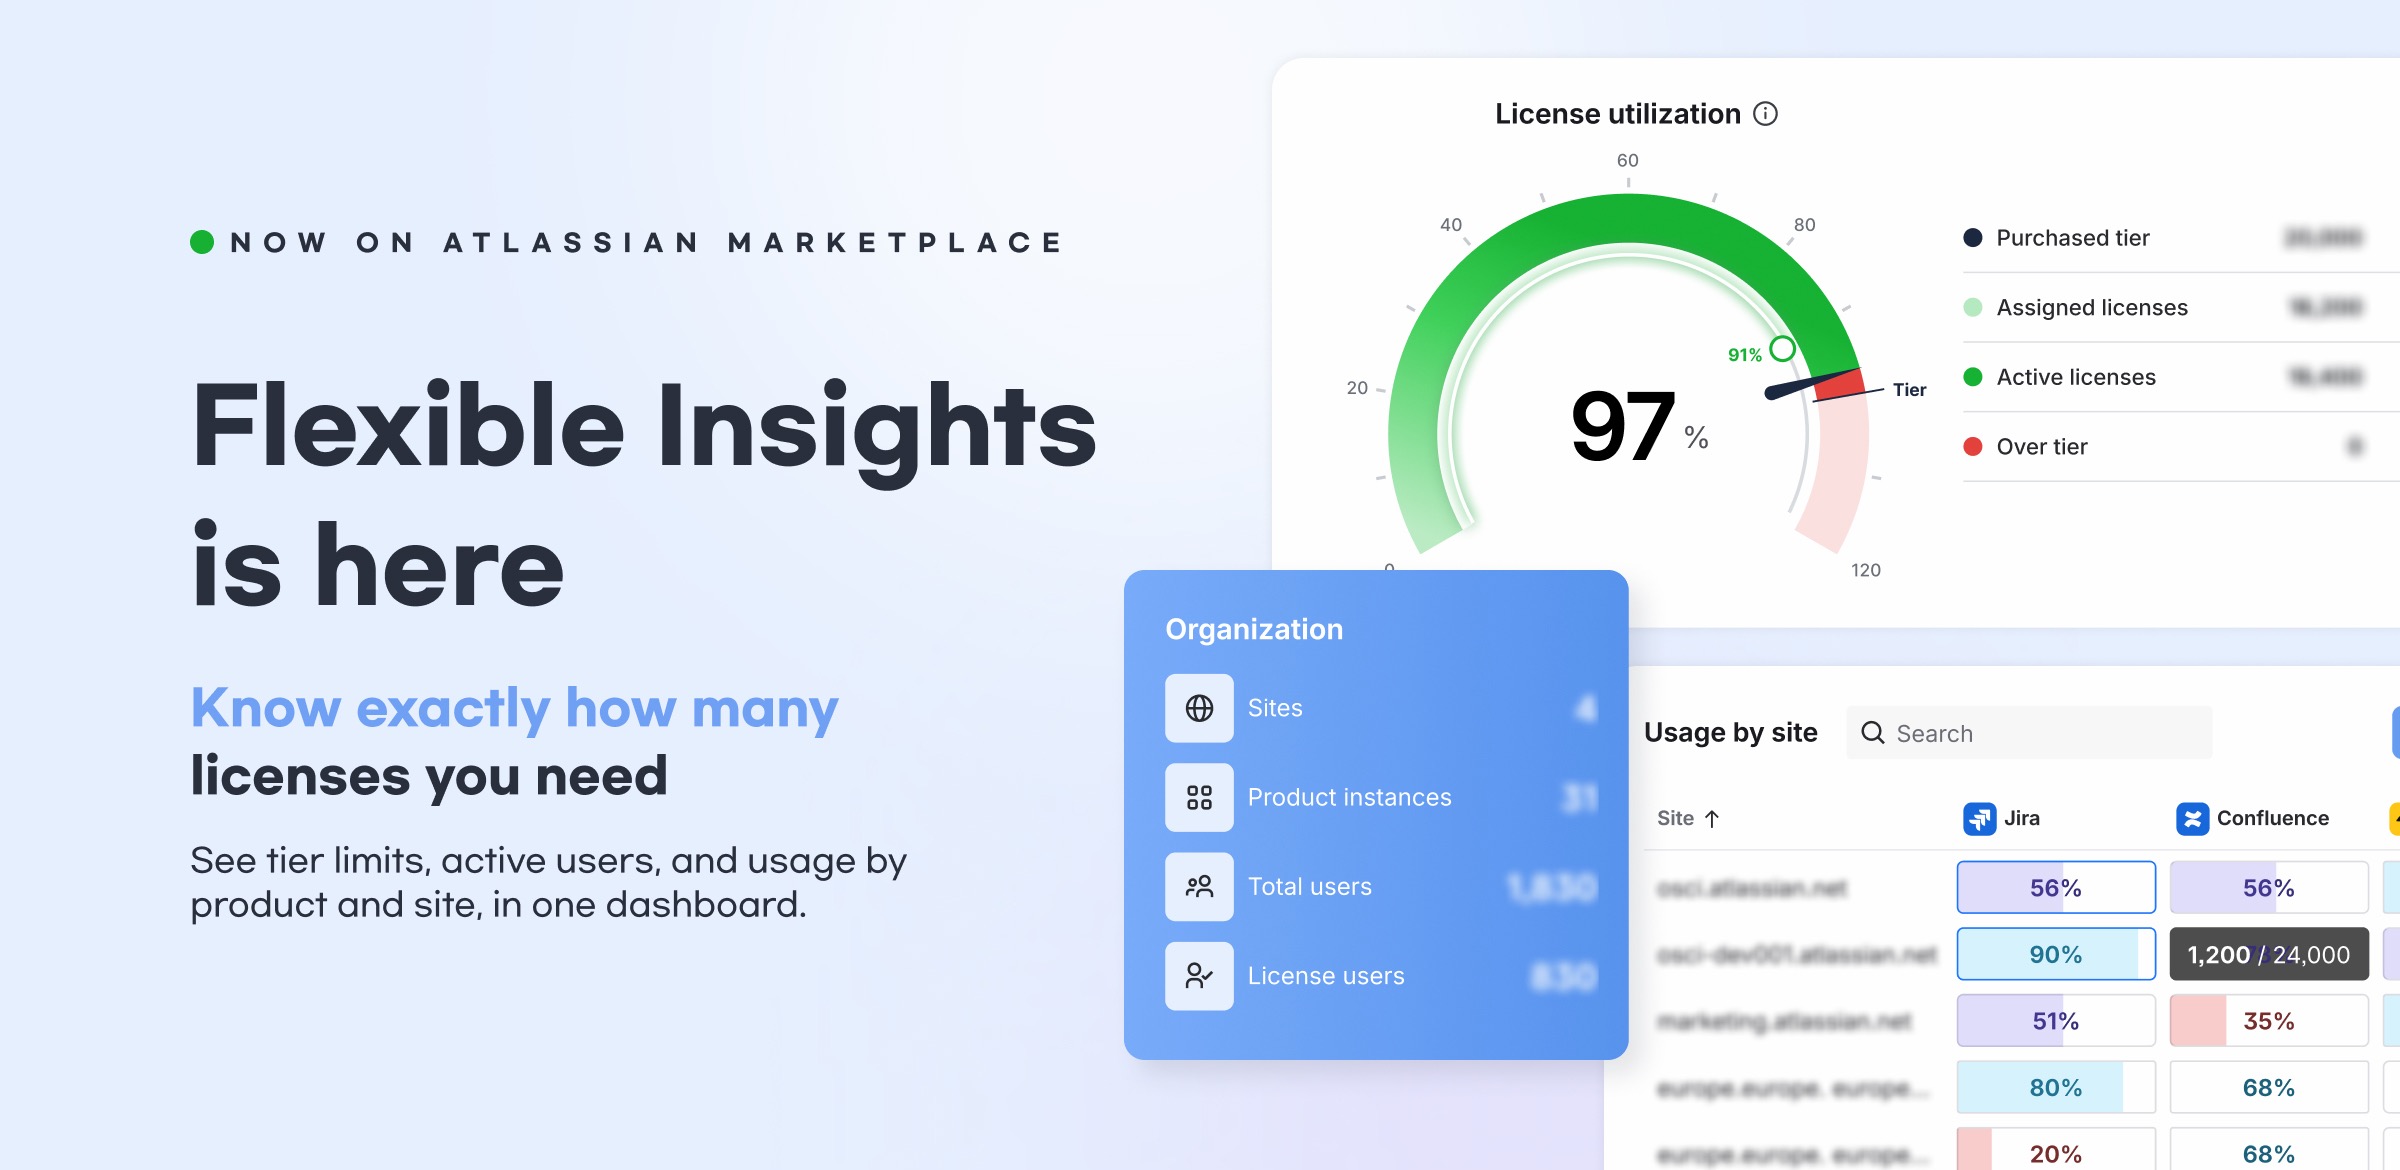
Flexible Insights는 Atlassian Cloud의 실제 라이선스 사용률과 티어 한도 현황을 대시보드로 제공합니다. 활성 사용자 추이를 바탕으로 갱신 규모와 예산을 판단하도록 돕습니다.
반복 입력 업무의 암묵지를 찾아 AI 자동화 대상으로 정의한 과정을 소개했습니다. 하드코딩 대신 룰셋을 데이터로 분리해 유지보수 가능한 팀 시스템으로 전환했습니다.

Jira Automation의 Data Center와 Cloud를 라이선스, 권한, 한도, 보안, 감사 로그 기준으로 비교했습니다. 마이그레이션 전 시크릿·로그 보존·사용량 정책 점검이 필요합니다.
Atlassian Cloud의 Organization·Site·앱·사용자 계층을 회사 건물 비유로 설명했습니다. 사용자 계정, 앱 접근 권한, 관리자 역할을 구분하는 기준을 안내합니다.
인프라 문의가 늘자 사람을 늘리지 않고, 같은 정보에서 시작하는 업무 요청 구조를 만들었습니다. 5분 내 자동 배정과 트리아지로 응답 지연과 미처리 문의를 줄이고, 장애 대응과 팀 생산성도 개선했습니다.
Atlassian Cloud의 Jira·Confluence 메뉴 재배치와 Project→Space 용어 변경 사례를 정리했습니다. 플랜·환경별 기능 차이를 고려한 사내 문서 관리 방법을 제안합니다.
Atlassian Cloud 이전 전 사용자·그룹을 정리해야 하는 권한, 과금, 이관 차단 위험을 설명했습니다. 컷오버 60일 전부터 현황화와 비활성화 기준 수립을 권장합니다.
AWS FinOps Agent로 비용 이상 조사 과정을 자동화하는 방법을 소개했습니다. 알림부터 근본 원인 분석, Slack·Jira 전달까지 연결해 운영 시간을 줄였습니다.

보안관제 티켓을 읽어 WAF 차단을 자동화한 개발기를 정리했습니다. 속도보다 오차단 방지와 fail-safe 구조를 우선해 장애 없이 운영한 사례입니다.
JSM과 CSM의 대상과 목적 차이를 중심으로 외부 고객 지원에 CSM이 필요한 이유를 설명했습니다. 옴니채널, AI Agent, Jira·Confluence 연계와 도입 시 고려점을 정리했습니다.

보안 업무에 AI를 적용할 때 사람의 판단을 남기고 AI는 1차 정리와 근거 수집을 맡기는 SAGE 플랫폼 설계를 소개했습니다. 3개 진입점과 멀티 에이전트, RAG, MCP, 피드백 루프로 운영하는 방식도 정리했습니다.

프런트엔드 개발의 병목을 컨텍스트 통합 문제로 보고, AI를 프롬프트가 아닌 워크플로로 활용하는 방법을 설명했습니다. 계획-구현-검증-PR까지 닫힌 루프를 만들면 재작업을 줄이고 품질을 높일 수 있다고 정리했습니다.
AI가 PM을 완전히 대체하기보다, 목표 정렬과 진척 추적 같은 운영 부담을 덜어주는 데 더 적합하다고 보았습니다. 슬랙봇으로 OKR·KR 관리와 데일리 스크럼을 자동화해 팀의 방향성을 더 또렷하게 만들었습니다.
생성형 AI의 한계를 넘기 위해 개발 전 과정을 AI와 함께 수행하는 AI-DLC 방법론을 소개했습니다. 기획부터 운영까지 컨텍스트와 이력을 보존하는 워크플로우를 통해 엔터프라이즈 개발 생산성을 높이는 접근을 다뤘습니다.
