
Amazon Bedrock Guardrails로 Claude Enterprise에 조직의 DLP 정책 적용하기
Claude Enterprise Inference hooks에 AWS 판정 서버를 연결해 DLP 정책을 적용하는 방식을 소개합니다. 자체 규칙과 Bedrock Guardrails를 결합해 민감정보를 검사하고 장애·감사까지 설계했습니다.
#AWS#Amazon Bedrock Guardrails#Claude
1300

ECS 태그가 달린 국내 IT 기업 기술 블로그 글을 최신순으로 모았습니다.
최근 30일 2개 · 많이 쓴 회사 AWS·데보션·매드업
20개 표시
Claude Enterprise Inference hooks에 AWS 판정 서버를 연결해 DLP 정책을 적용하는 방식을 소개합니다. 자체 규칙과 Bedrock Guardrails를 결합해 민감정보를 검사하고 장애·감사까지 설계했습니다.
LangGraph 워크플로우를 AgentCore Runtime으로 이관하며 세션 격리와 분리 배포를 확보했습니다. 부하 테스트와 관측 기반 최적화로 TTFT를 줄이고 콜드 스타트·커넥션 운영 방식을 조정했습니다.

AWS Transform과 Kiro를 역할 분담해 160만 라인 .NET 애플리케이션을 현대화했습니다. 기존 Jenkins를 재활용해 Linux 기반 ECS로 이전하고 비용 절감과 품질 검증을 달성했습니다.

AWS Network Firewall의 컨테이너 속성 기반 규칙으로 EKS와 ECS의 동적 IP 변동을 추적하는 방법을 다뤘습니다. 또한 내부 동작, 반영 지연, SNAT와 라우팅 전제조건, 로그 한계까지 실험으로 정리했습니다.

아임웹은 ALB 한도와 ECS Target Group 제한을 넘기 위해 VPC Lattice와 Kong을 조합해 서비스 네트워크를 재설계했습니다. 서비스 통합으로 Lattice 고정비를 82% 절감하고, 무중단 이관과 배포 유실 0건을 확인했습니다.

13년간 누적된 운영 흔적을 분류해 stage 환경을 새로 구축했습니다. Packer와 CodeDeploy, AI 분석을 결합해 운영에 가까운 검증 구조를 만들었습니다.

세 플랫폼에 흩어진 배포 이력을 APM 트레이스 기반 신호로 통합했습니다. 장애 스레드에 직전 배포를 자동 첨부해 대응 속도를 높였습니다.
Deep Insight의 Inner Loop 챗봇 설계에서 데이터 보호, 속도, 신뢰성, 비용을 맞추는 4가지 결정을 정리했습니다. DuckDB 샌드박싱과 세션 단위 OLAP 상주, SQL 투명성, prompt cache로 대화형 분석 도구를 구현했습니다.
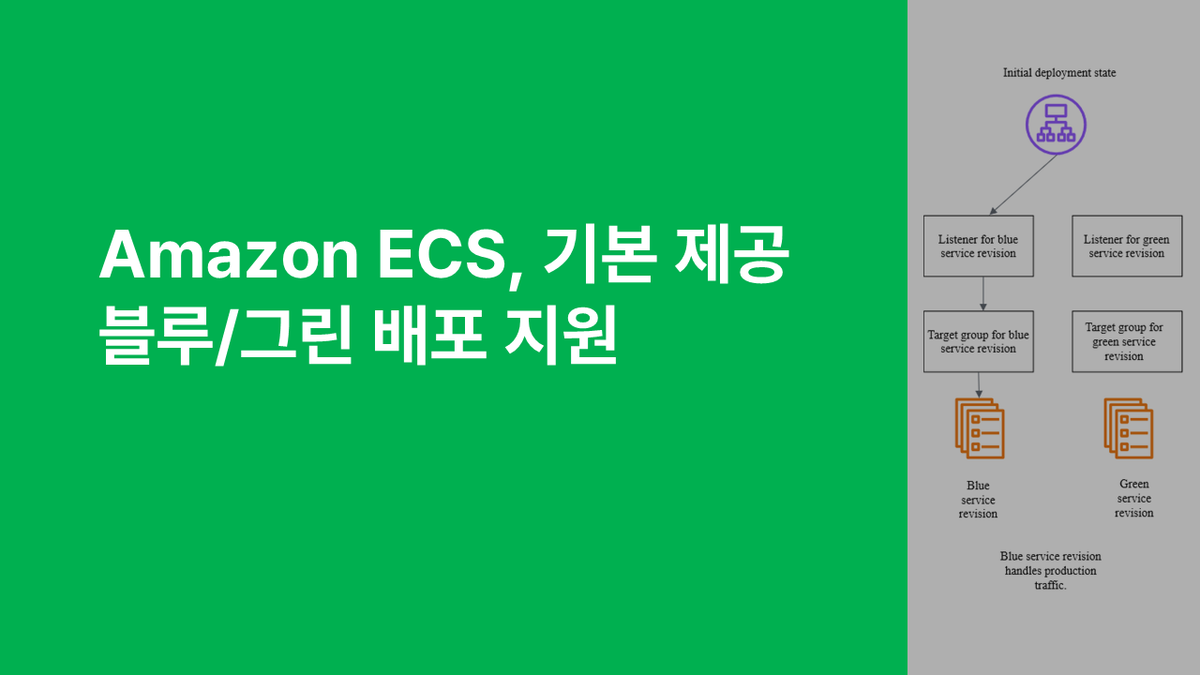
Amazon ECS의 기본 제공 블루/그린 배포 방식과 검증·롤백 기능을 소개했습니다. Docker·ECR·ALB 환경에서 Blue에서 Green으로의 단일 시점 트래픽 전환을 확인했습니다.
Amazon ECS 기반 인프라를 Amazon EKS로 전환해 운영 유연성을 높이고 GitOps 체계를 구축했습니다. Binpacking과 Spot 전략으로 자원 활용률과 비용 효율도 크게 개선했습니다.

Kafka 소비 결과를 Parquet으로 변환해 S3에 적재하는 실시간 수집 파이프라인을 설계하고 구축했습니다. 또한 Flush, 커밋, 모니터링 체계를 통해 누락 없이 안정적으로 운영하는 방법을 정리했습니다.
AWS ECS와 ECR, ALB를 이용해 고양이·강아지 사진 웹 애플리케이션을 배포하는 실습을 소개했습니다. CloudFormation, Docker 빌드, ECS 서비스 구성과 모니터링까지 배포 흐름을 다뤘습니다.
AWS CDK 레거시 프로젝트를 최신 버전으로 올리며 발생한 배포 오류와 호환성 문제를 정리했습니다. 정기 업데이트, 테스트 검증, 롤백 계획으로 안전하게 대응하는 방법을 소개했습니다.

Nginx mirror 모듈과 envsubst로 트래픽 미러링 테스트를 구성하고, dev 환경에서 origin과 candidate를 동시에 검증하는 과정을 공유했습니다. 또한 k6 부하 테스트와 로그 포맷 설정을 통해 응답 비교와 운영 적용 방안까지 살펴보았습니다.

정산 시스템을 PHP에서 Java로 이관하며, 태스크 서버를 SNS·SQS·ECS 기반 Job Runner로 재설계했습니다. 작업 일관성, 재시도성, 확장성을 높이기 위한 아키텍처 선택 과정을 정리했습니다.

한 AWS 계정에서 여러 Pulumi project를 분리 운영하는 방법을 정리했습니다. 기존 리소스를 재사용하고 컴포넌트로 공통 인프라를 묶는 구성과 `pulumi preview` 활용을 소개했습니다.

올리브영 POS 서버를 레거시 IDC 환경에서 Spring Boot와 AWS 기반으로 현대화한 사례를 다뤘습니다. Bridge 방식과 성능 테스트로 위험을 줄이며 점진적으로 이관했습니다.

데이터 엔지니어링 프로젝트의 임팩트를 원화로 환산한 사례를 소개했습니다. 작업 리소스와 영향 범위를 기준으로 산정하는 접근법을 정리했습니다.
Next.js standalone으로 Docker 이미지에 필요한 실행 파일만 포함해 배포 구조를 개선했습니다. ECR 이미지 용량과 배포 시간을 크게 줄이면서 환경 변수·정적 파일 처리 유의점을 정리했습니다.

프로모션 트래픽에서 sticky session으로 특정 타깃에 요청이 집중된 원인을 분석했습니다. 쿠키 유지 시간을 30분으로 조정하고 ECS Fargate 이관으로 재발 위험을 줄였습니다.
