
Amazon S3 를 활용한 정적 웹 사이트 구성하기 – 2
S3 정적 웹 사이트를 Amplify로 배포하고 사용자 지정 도메인과 연결하는 방법을 정리했습니다. Route 53 호스팅 영역과 SSL 인증서 설정까지 실습 흐름으로 설명했습니다.
#AWS#Amazon S3#AWS Amplify
5300
Route 53 태그가 달린 국내 IT 기업 기술 블로그 글을 최신순으로 모았습니다.
13개 표시
S3 정적 웹 사이트를 Amplify로 배포하고 사용자 지정 도메인과 연결하는 방법을 정리했습니다. Route 53 호스팅 영역과 SSL 인증서 설정까지 실습 흐름으로 설명했습니다.
중복 CIDR 환경에서 TGW 라우팅 충돌과 Egress 제어 문제를 해결하는 AWS 아키텍처를 정리했습니다. Private NAT Gateway, 보조 CIDR, DNS Firewall, AWS Network Firewall을 조합한 중앙 집중형 보안검사 허브가 비용과 운영 측면에서 유리했습니다.
Route 53 Resolver DNS Firewall을 온프레미스까지 확장해 하이브리드 환경에 일관된 DNS 보안 정책을 적용하는 방법을 설명했습니다. 프라이빗/퍼블릭 연결 옵션과 중앙 관리, 성능·가용성·보안 트레이드오프를 함께 다뤘습니다.

삼성 계정의 리전 단위 장애 대응을 위해 Active-Active DR 아키텍처와 트래픽 전환 체계를 고도화한 사례입니다. Route 53 ARC와 CloudFront를 적용해 잔여 트래픽과 네트워크 지연을 줄였습니다.
ExternalDNS로 EKS Ingress 도메인을 Route53에 자동 등록·관리하는 구성을 설명했습니다. 교차 계정 IAM 설정과 Helm 옵션, Ingress annotation, 삭제 동작 및 주의점까지 정리했습니다.

VPC의 DNS 요청이 Egress 체계를 우회하는 문제를 AWS DNS 보안 기능으로 다루는 방법을 설명했습니다. Route 53 Resolver, GuardDuty, DNS Firewall을 조합해 탐지와 차단, 로깅을 단계적으로 구성했습니다.
AWS Shield와 AWS WAF를 활용해 DDoS 공격을 계층별로 대응하는 방안을 설명했습니다. 확장성 여부에 따라 아키텍처 개선과 사용자 지정 완화 규칙을 함께 고려할 수 있습니다.

CloudFront와 Route 53로 다중 리전 액티브-액티브 라우팅을 구성하는 방법을 설명했습니다. 낮은 지연 시간과 리전 장애 대응을 함께 고려한 아키텍처 설계와 배포 절차를 정리했습니다.
EKS 1.29 지원 종료와 DNS 전파 지연 문제를 해결하기 위해 업데이트 방식을 재검토했습니다. ALB 멀티 타겟 가중치 전환으로 EKS 1.32 이전을 검증했습니다.
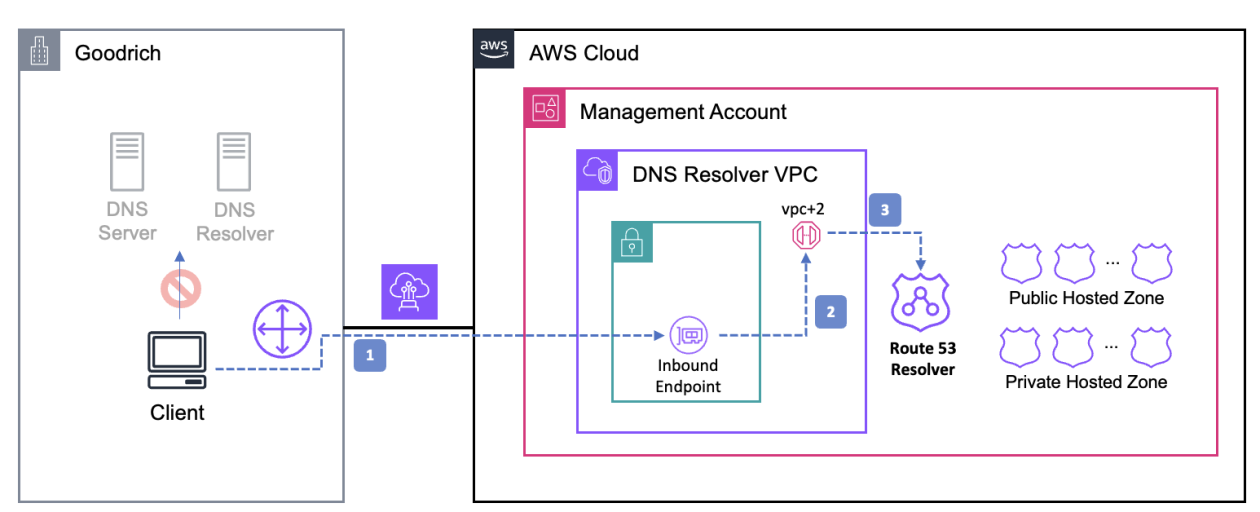
굿리치는 온프레미스 DNS를 Amazon Route 53으로 옮기며 공용·사설 도메인을 통합 관리했습니다. 무중단 전환을 위해 병행 운영과 단계적 이관, 모니터링 검증을 진행했습니다.
주 도메인 전체를 옮기지 않고, 서브도메인 영역만 Route 53에 위임해 관리하는 방법을 설명했습니다. 기존 네임서버를 유지하면서 신규 서비스용 DNS를 분리 운영할 수 있습니다.

Kubernetes에서 Cert-manager와 Let’s Encrypt로 TLS 인증서를 자동 갱신하도록 구성하는 방법을 정리했습니다. Emberstack Reflector와 Route53 DNS01 설정으로 여러 Namespace에 인증서를 복제하는 과정도 설명했습니다.

캐치테이블이 Terraform과 AWS로 인프라를 토폴로지 기반으로 관리하는 방식을 소개했습니다.\n네트워크와 도메인, ACM을 분리 운영하며 운영 편의성과 안정성을 높인 사례입니다.