Amazon Bedrock에서 Codex 사용하기
Amazon Bedrock을 Codex의 모델 백엔드로 연결하는 실제 경로와 설정 방법을 정리했습니다. 인증, cached web search, 관측, PrivateLink, 비용 운영까지 엔터프라이즈 적용 포인트를 설명했습니다.
#Amazon Bedrock#AWS PrivateLink#CloudWatch
1100

IAM 태그가 달린 국내 IT 기업 기술 블로그 글을 최신순으로 모았습니다.
20개 표시
Amazon Bedrock을 Codex의 모델 백엔드로 연결하는 실제 경로와 설정 방법을 정리했습니다. 인증, cached web search, 관측, PrivateLink, 비용 운영까지 엔터프라이즈 적용 포인트를 설명했습니다.
kt cloud PLATFORM IAM의 조직·프로젝트·역할 기반 권한 관리와 로그인 보안 체계를 소개했습니다. 계정 관리 수준을 넘어 최소 권한과 보안 거버넌스를 강화하는 방향을 설명했습니다.

Amazon Bedrock 앞의 LLM 게이트웨이에서 사라진 호출자와 흐려진 모델 거버넌스를 보완하는 방법을 정리했습니다. requestMetadata와 Application Inference Profile로 추적과 관측을 강화하고, 예산과 네트워크 운영도 함께 다뤘습니다.

Bedrock API 키 노출이 대규모 비용 청구로 이어질 수 있는 위험을 설명했습니다. IAM, 로깅, 비용 알림, 사고 대응을 함께 설계해야 한다고 정리했습니다.

kt cloud PLATFORM을 Cloud Native와 AI 시대에 맞게 재설계한 과정을 소개했습니다. 관측 가능성, IAM, VPC, DR까지 통합해 확장성과 운영성을 높였습니다.

Amazon Bedrock Agents와 SAW를 연결해 AWS 리소스 문제 해결을 자동화하는 확장 방법을 소개했습니다. 새 런북을 통합하는 6단계와 CloudWatch Agent 진단 예시를 통해 실전 패턴을 설명했습니다.

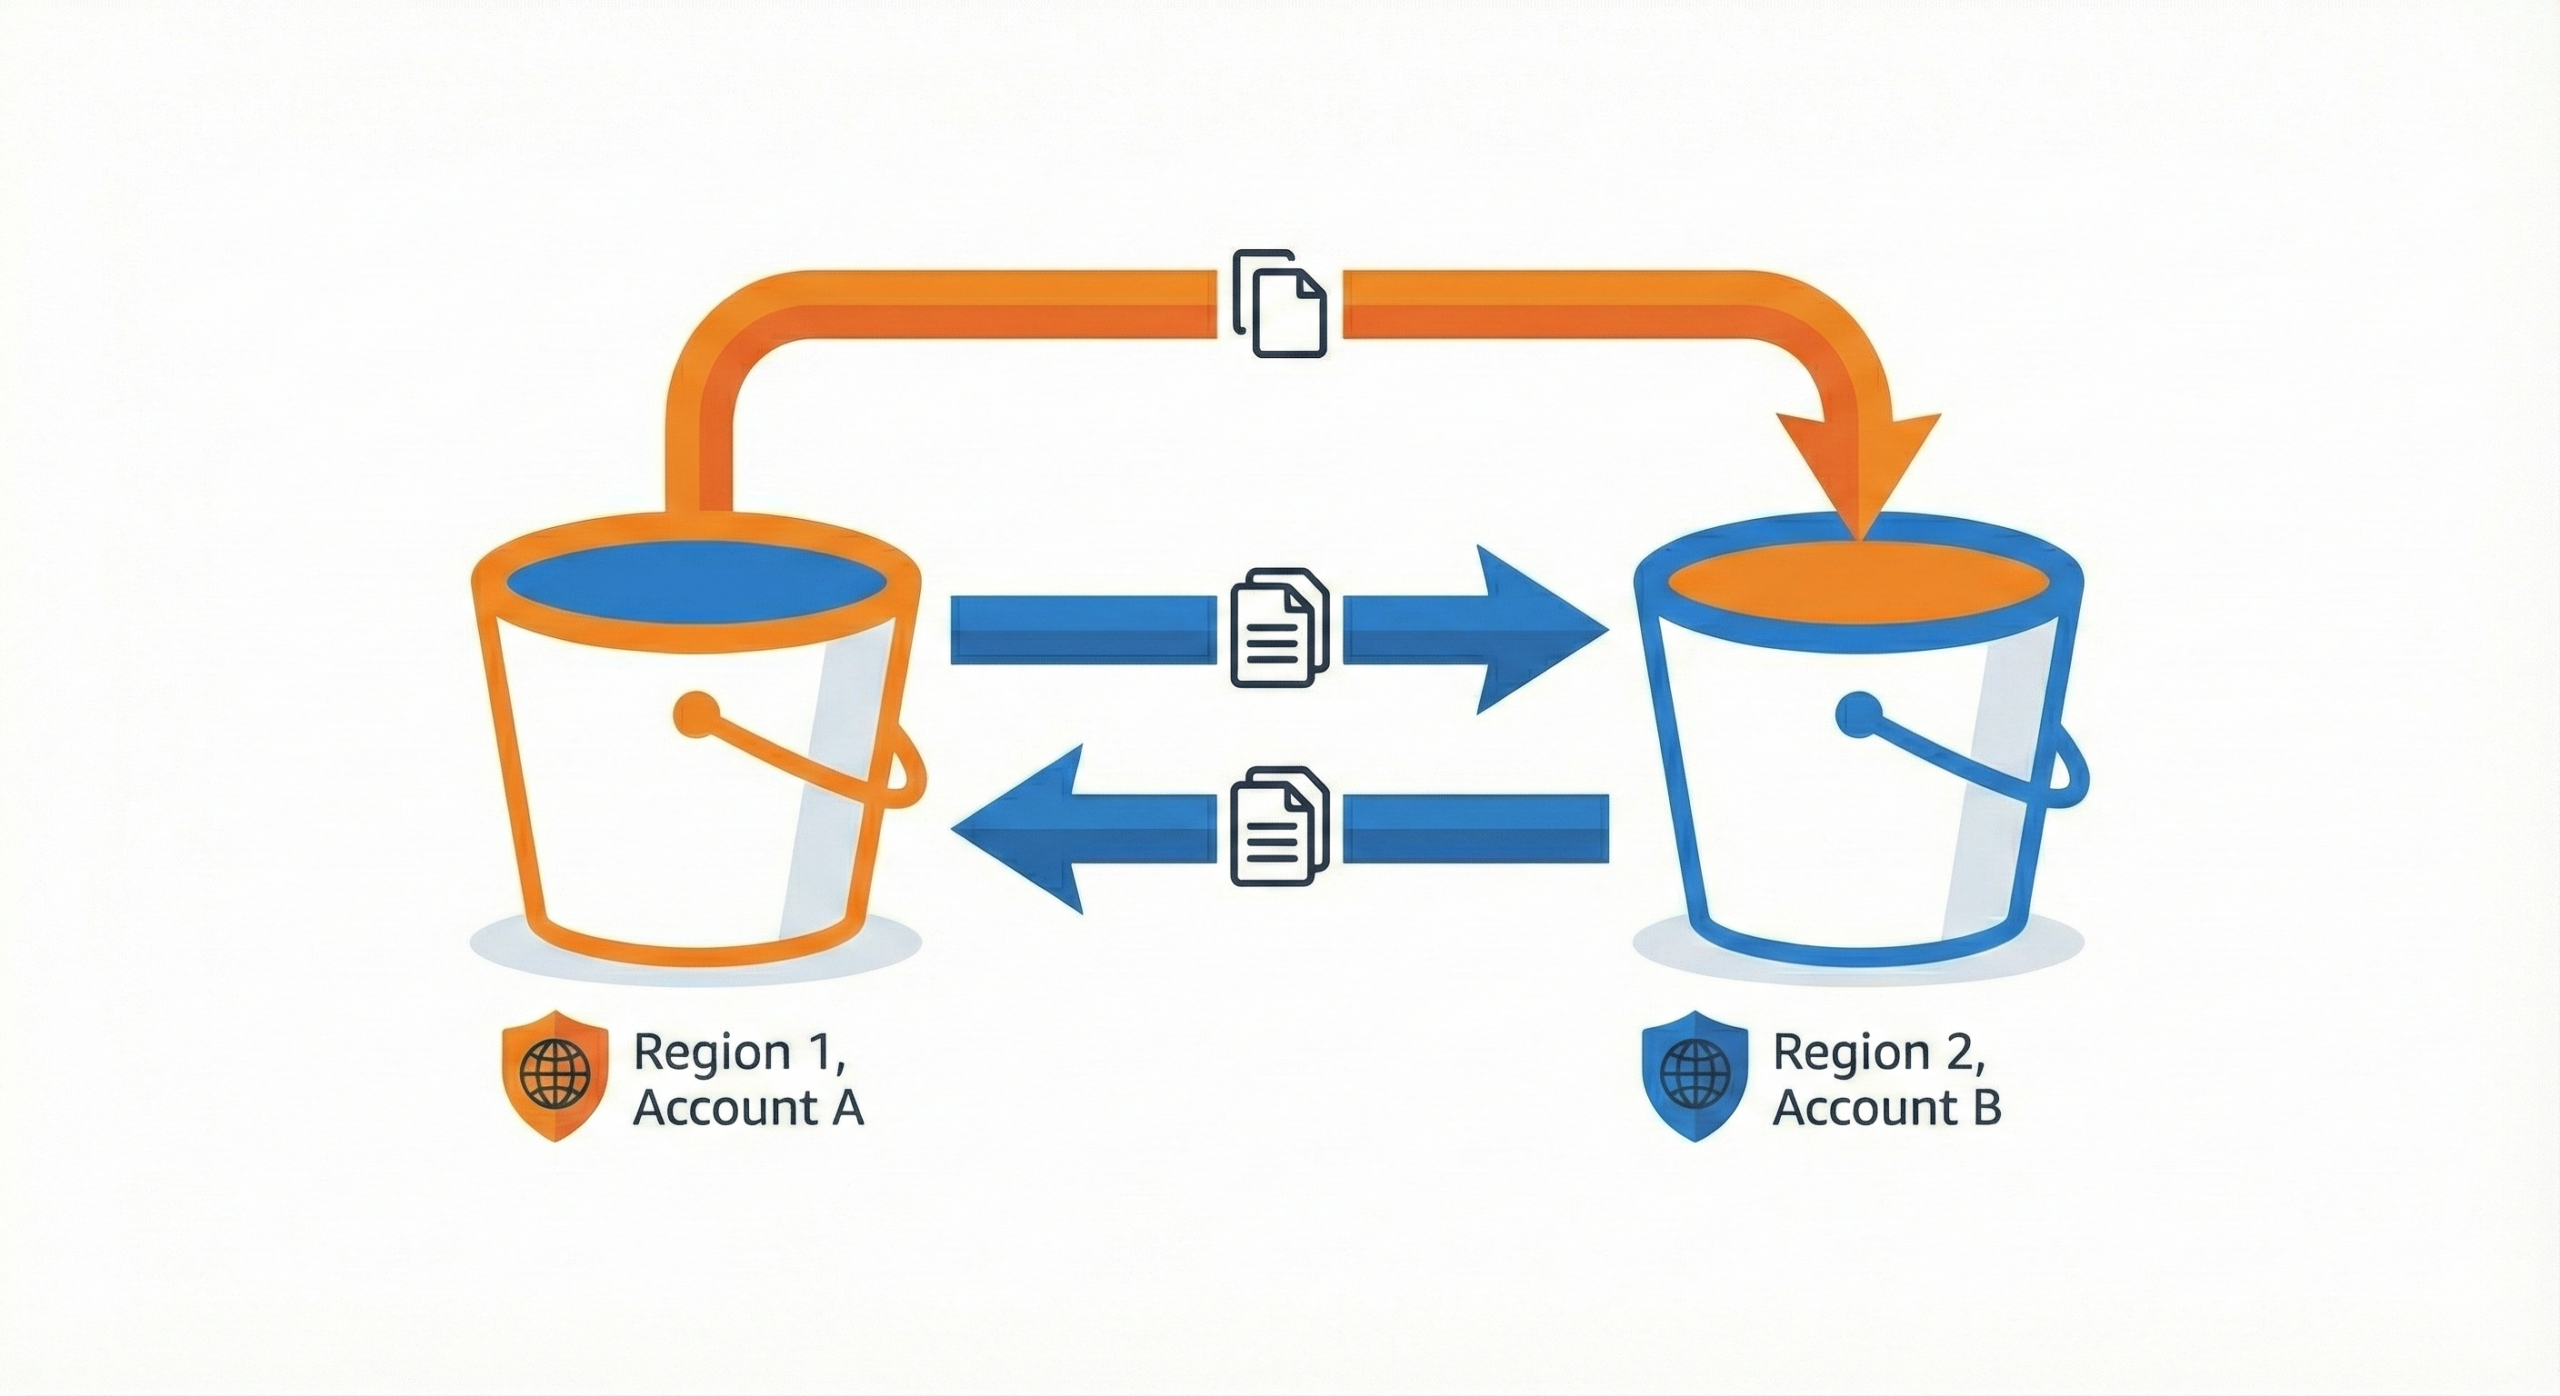
AWS S3 교차계정·리전 간 복제를 Batch Operations로 구현하는 절차를 정리했습니다. 기존 객체까지 복제하려면 IAM Role, 버킷 정책, 매니페스트 구성이 함께 필요했습니다.
Amazon Aurora용 Advanced JDBC Wrapper Driver를 소개하며 장애조치와 인증 통합 기능을 설명했습니다. 또한 IAM과 Secrets Manager 연동, 플러그인 기반 설정과 사용 예시를 함께 다뤘습니다.

Claude Code를 Amazon Bedrock과 연동해 기업 환경에 맞는 사용량 기반 과금과 보안 통제를 확보하는 방법을 소개했습니다. 또한 로깅, 감사 추적, 비용 관리, PrivateLink 구성까지 엔터프라이즈 운영 이점을 정리했습니다.
AWS Control Tower의 리전 거부 정책이 Amazon Bedrock 크로스 리전 추론을 막는 문제와 원인을 설명했습니다. SCP와 Control Tower 제어를 조정해 Bedrock만 예외 허용하는 방법을 제시했습니다.
Amazon MWAA 환경에서 최소 권한 원칙을 적용하는 보안 구성을 정리했습니다. 보안 그룹, NACL, VPC 엔드포인트, IAM 정책을 세분화해 네트워크와 서비스 접근을 제한했습니다.

AWS의 VPC 연결 방식을 PrivateLink, VPC Lattice, Resource Access 관점에서 비교했습니다. 서비스 구조와 보안 요구에 따라 적절한 연결 전략을 선택하는 기준을 정리했습니다.
AWS MediaConvert 연동을 위해 IAM 임시 자격 증명과 S3 버킷 설정 과정을 정리했습니다. 퍼블릭 액세스 차단, 객체 소유권, CORS 설정 시 주의할 점도 함께 설명했습니다.

S3 External Access Summary로 모든 리전 버킷의 퍼블릭·크로스 계정 액세스를 통합 확인합니다.\n리전별 IAM Access Analyzer 설정과 정기적인 결과 검토가 필요합니다.
카카오는 AWS Control Tower 환경에서 최소 권한 원칙과 계정 연동 자동화를 구현했습니다. 계정 생성부터 권한 할당까지 자동화해 보안과 운영 효율을 함께 높였습니다.
Google Agentspace의 생산성 중심 실행 구조와 QueryPie MCP PAM의 정책 기반 통제 구조를 비교했습니다.실행 시점 승인, 감사, 민감정보 보호를 위해 두 솔루션의 병행 구성이 필요함을 설명했습니다.
Google Agentspace는 AI 실행과 생산성을 높이는 플랫폼으로 정리했습니다. QueryPie MCP PAM은 실행 시점 정책 평가와 승인, 감사로 보안을 보완한다고 설명했습니다.
MCP 환경에서 AI가 실제 실행 주체가 되면서 기존 보안 체계의 한계를 짚고, 실행 시점 통제를 위한 MCP PAM을 제안했습니다. AI-SPM의 탐지 기능과 MCP PAM의 실시간 차단을 비교하며 자율 접근제어 필요성을 설명했습니다.
AI 에이전트가 실제 시스템을 실행하는 MCP 시대에 필요한 보안 모델을 설명했습니다. 탐지 중심 AI-SPM의 한계를 짚고, QueryPie MCP PAM의 실시간 차단과 자율 접근제어를 제안했습니다.
Amazon EBS CreateVolume의 리소스 수준 권한이 스냅샷까지 확장되었습니다. 기존 IAM 정책은 볼륨과 스냅샷을 함께 허용하도록 점검하고, DryRun으로 검증해야 합니다.