

Claude에서 사내 데이터를 안전하게: 한국일보의 Amazon Bedrock AgentCore Gateway 기반 사내 MCP 게이트웨이 구축기
AgentCore Gateway와 인터셉터로 사내 MCP 도구의 인증·인가·감사를 통합했습니다. 클라이언트 호환성, 데이터 권한, 콜드 스타트 문제를 운영 구조로 보완했습니다.
#MCP#Claude
1300
AgentCore Gateway와 인터셉터로 사내 MCP 도구의 인증·인가·감사를 통합했습니다. 클라이언트 호환성, 데이터 권한, 콜드 스타트 문제를 운영 구조로 보완했습니다.
Amazon Bedrock Managed Agents로 OpenAI 에이전트의 루프와 세션 운영을 AWS에 맡기는 방식을 설명했습니다. MCP 도구, IAM 역할 분리, AgentCore Runtime 기반 문서 생성 사례와 보안 주의점을 소개했습니다.

Amazon Bedrock을 Codex의 모델 백엔드로 연결하는 실제 경로와 설정 방법을 정리했습니다. 인증, cached web search, 관측, PrivateLink, 비용 운영까지 엔터프라이즈 적용 포인트를 설명했습니다.


kt cloud PLATFORM IAM의 조직·프로젝트·역할 기반 권한 관리와 로그인 보안 체계를 소개했습니다. 계정 관리 수준을 넘어 최소 권한과 보안 거버넌스를 강화하는 방향을 설명했습니다.

Amazon Bedrock 앞의 LLM 게이트웨이에서 사라진 호출자와 흐려진 모델 거버넌스를 보완하는 방법을 정리했습니다. requestMetadata와 Application Inference Profile로 추적과 관측을 강화하고, 예산과 네트워크 운영도 함께 다뤘습니다.

Bedrock API 키 노출이 대규모 비용 청구로 이어질 수 있는 위험을 설명했습니다. IAM, 로깅, 비용 알림, 사고 대응을 함께 설계해야 한다고 정리했습니다.

kt cloud PLATFORM을 Cloud Native와 AI 시대에 맞게 재설계한 과정을 소개했습니다. 관측 가능성, IAM, VPC, DR까지 통합해 확장성과 운영성을 높였습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.

Amazon Bedrock Agents와 SAW를 연결해 AWS 리소스 문제 해결을 자동화하는 확장 방법을 소개했습니다. 새 런북을 통합하는 6단계와 CloudWatch Agent 진단 예시를 통해 실전 패턴을 설명했습니다.
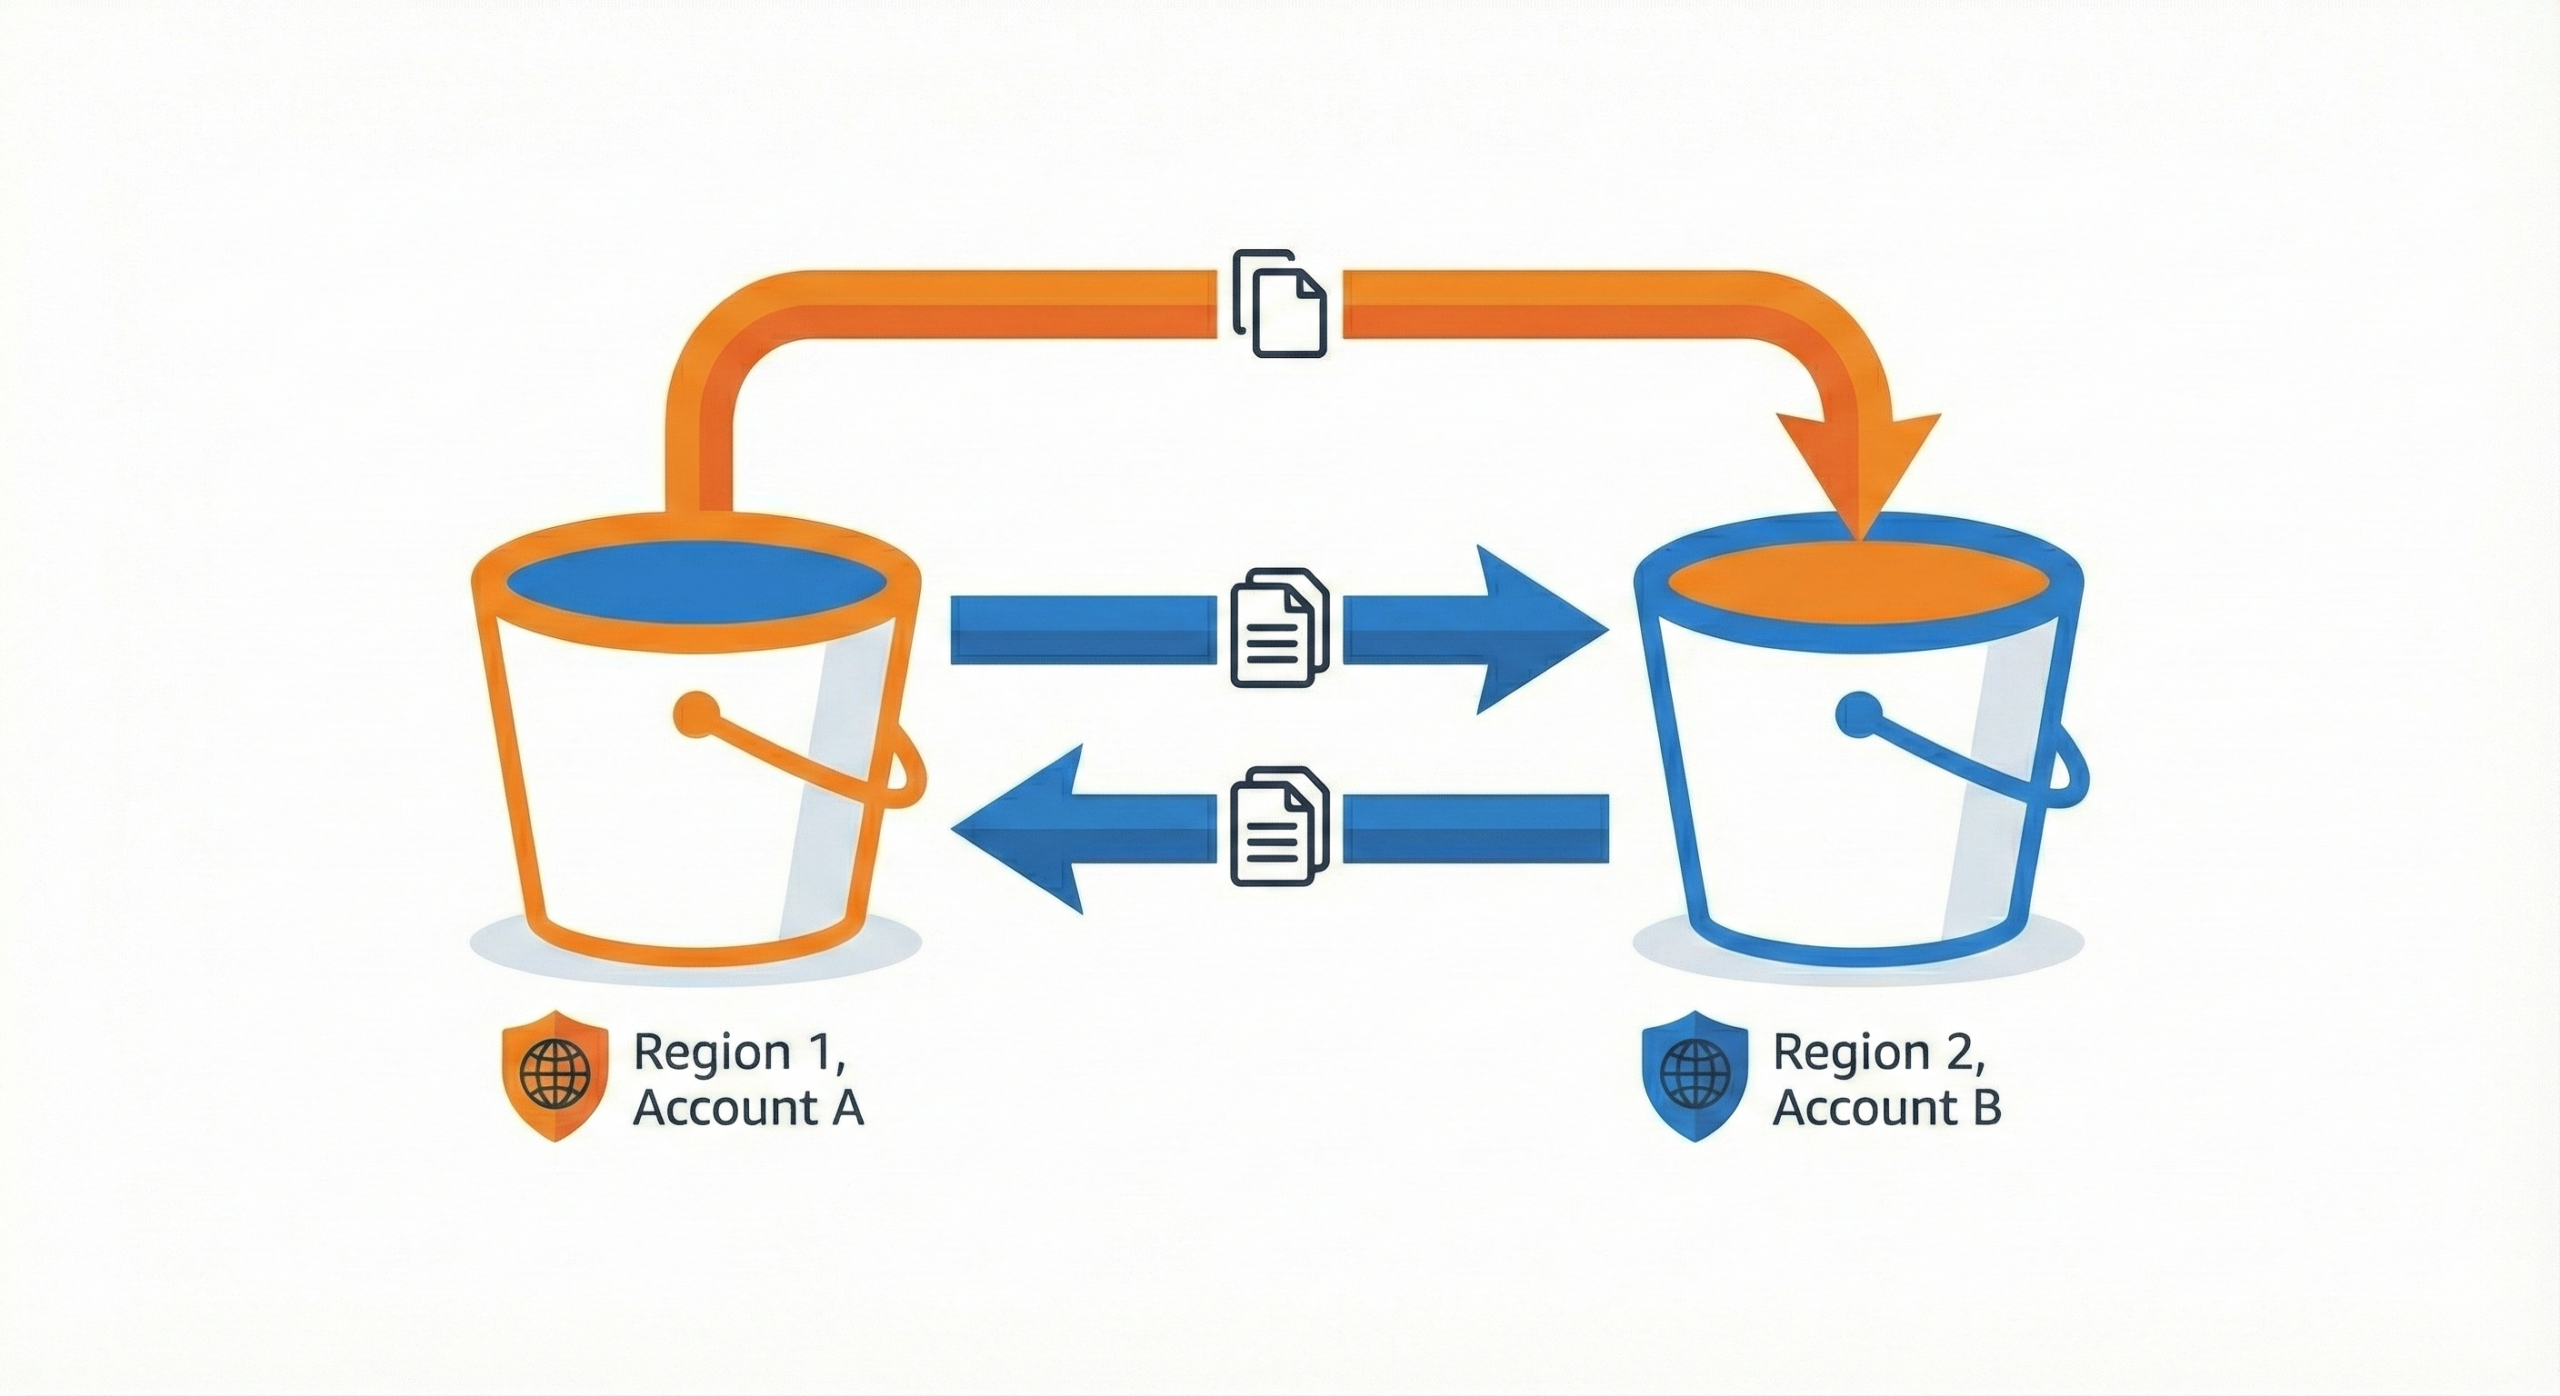
AWS S3 교차계정·리전 간 복제를 Batch Operations로 구현하는 절차를 정리했습니다. 기존 객체까지 복제하려면 IAM Role, 버킷 정책, 매니페스트 구성이 함께 필요했습니다.

Amazon Aurora용 Advanced JDBC Wrapper Driver를 소개하며 장애조치와 인증 통합 기능을 설명했습니다. 또한 IAM과 Secrets Manager 연동, 플러그인 기반 설정과 사용 예시를 함께 다뤘습니다.
Claude Code를 Amazon Bedrock과 연동해 기업 환경에 맞는 사용량 기반 과금과 보안 통제를 확보하는 방법을 소개했습니다. 또한 로깅, 감사 추적, 비용 관리, PrivateLink 구성까지 엔터프라이즈 운영 이점을 정리했습니다.
AWS Control Tower의 리전 거부 정책이 Amazon Bedrock 크로스 리전 추론을 막는 문제와 원인을 설명했습니다. SCP와 Control Tower 제어를 조정해 Bedrock만 예외 허용하는 방법을 제시했습니다.

Amazon MWAA 환경에서 최소 권한 원칙을 적용하는 보안 구성을 정리했습니다. 보안 그룹, NACL, VPC 엔드포인트, IAM 정책을 세분화해 네트워크와 서비스 접근을 제한했습니다.
AWS의 VPC 연결 방식을 PrivateLink, VPC Lattice, Resource Access 관점에서 비교했습니다. 서비스 구조와 보안 요구에 따라 적절한 연결 전략을 선택하는 기준을 정리했습니다.