Codex GitHub Actions로 PR 리뷰 자동화를 보는 관점
Codex PR 리뷰와 GitHub Actions 기반 CI 실행 흐름의 차이와 운영 기준을 정리했습니다. 최소 권한·입력 보안으로 comment-only부터 도입하는 방식을 제안합니다.
#Codex#GitHub Actions#CI/CD
1200
Codex GitHub Actions로 PR 리뷰 자동화를 보는 관점
CI/CD 태그가 달린 국내 IT 기업 기술 블로그 글을 최신순으로 모았습니다.
최근 30일 5개 · 많이 쓴 회사 인포그랩·AWS·여기어때
20개 표시
Codex PR 리뷰와 GitHub Actions 기반 CI 실행 흐름의 차이와 운영 기준을 정리했습니다. 최소 권한·입력 보안으로 comment-only부터 도입하는 방식을 제안합니다.
AWS Emulator로 계정과 자격 증명 없이 로컬·CI에서 AWS 통합 테스트를 실행하는 방법을 설명했습니다. 환경 변수 격리와 계정 확인 가드, 실제 AWS 검증을 함께 권고합니다.

AI 에이전트로 늘어난 코드 변경에 맞춰 QA 외주화 구조를 Quality Platform 방식으로 전환했습니다. 개발자가 테스트·데이터·회귀 검증 도구로 품질과 성능을 직접 확인하도록 지원합니다.

pnpm 11의 install script 차단 기능으로 171개 JS·TS 레포를 전환했습니다. AI 작업에는 단계별 회귀 검증 하네스를 붙여 결과를 직접 확인했습니다.
상태 전이·운영 안내·테스트 참조를 YAML 선언으로 통합하고 CI에서 검증했습니다. 테스트 없는 전이와 잘못된 참조를 빌드 단계에서 차단해 가이드 신뢰성을 높였습니다.
Cloud Platform 팀을 별도 운영 대행 조직이 아닌 셀프서비스 플랫폼 조직으로 정의했습니다. Terraform·CI 검증으로 개발자와 AI 에이전트의 안전한 인프라 변경을 지원합니다.
중앙 DW Airflow를 멈추지 않고 도메인별 클러스터와 dbt 선언형 파이프라인으로 단계적으로 이전했습니다. 단일 레포에 의존성·지표 문맥을 모아 운영 복잡도와 에이전트 탐색 비용을 낮췄습니다.

PaaS의 책임 경계와 배포·실행·모니터링 구성, 과금 방식을 정리했습니다. 도입 시 런타임 지원 범위, 벤더 종속, 보안 책임, 확장 비용을 확인해야 합니다.
채널 엔지니어링팀은 빠른 실행·깊은 탐구·공유를 순환시키는 업무 방식을 정의했습니다. AI 개발, 셀프서비스 배포, 기술 분석과 지식 아카이빙 사례를 소개합니다.
Redesigning source control at Anthropic
Anthropic은 급증한 병합량에 대응해 사내 버전 관리 시스템 Scion을 구축했습니다. 온라인 에이전트 중심 구조로 모노레포의 CI와 체크아웃 부담을 줄였습니다.
Redesigning source control at Anthropic
Anthropic은 급증한 모노레포 병합량에 대응해 Scion을 구축하고 git에서 이전했습니다. 온라인 에이전트 환경에 맞춘 서버 중심 소스 제어와 API 기반 작업 방식을 제시합니다.
PM이 페르소나·프롬프트를 직접 수정하고 커밋할 수 있는 가상 유저 패널 리포지토리 구조를 소개했습니다. 레이어 린트와 테스트·CI, LLM 기반 검증으로 변경 범위와 리뷰 책임을 분리했습니다.
AI 코딩 확대로 테스트 범위 설계와 검증 부담이 커지는 문제를 짚었습니다. Private LLM 기반 QA 에이전트로 조직 지식 기반 테스트 설계를 제안합니다.
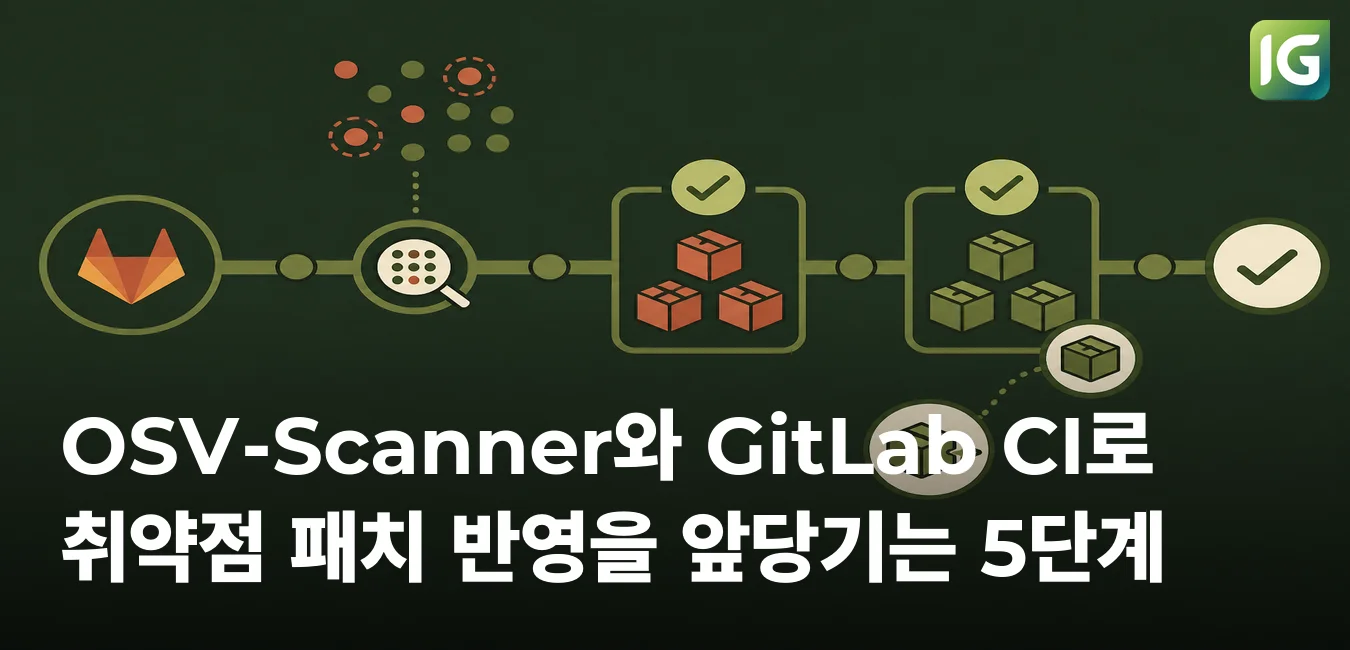
OSV-Scanner와 GitLab CI로 의존성 취약점의 반영 지연을 줄이는 5단계 패치 사이클을 소개했습니다. 자동 수정, 예외 만료 관리, MR 게이트, 정기 스캔으로 지속적인 반영과 재유입 차단을 구성합니다.
Jev와 AWS DevOps Agent를 결합한 Slack DevOps 봇의 판단·조사 구조를 소개했습니다. 규칙보다 팀 지식과 피드백을 활용해 품질을 높이고 관리형 에이전트 한계를 보완했습니다.
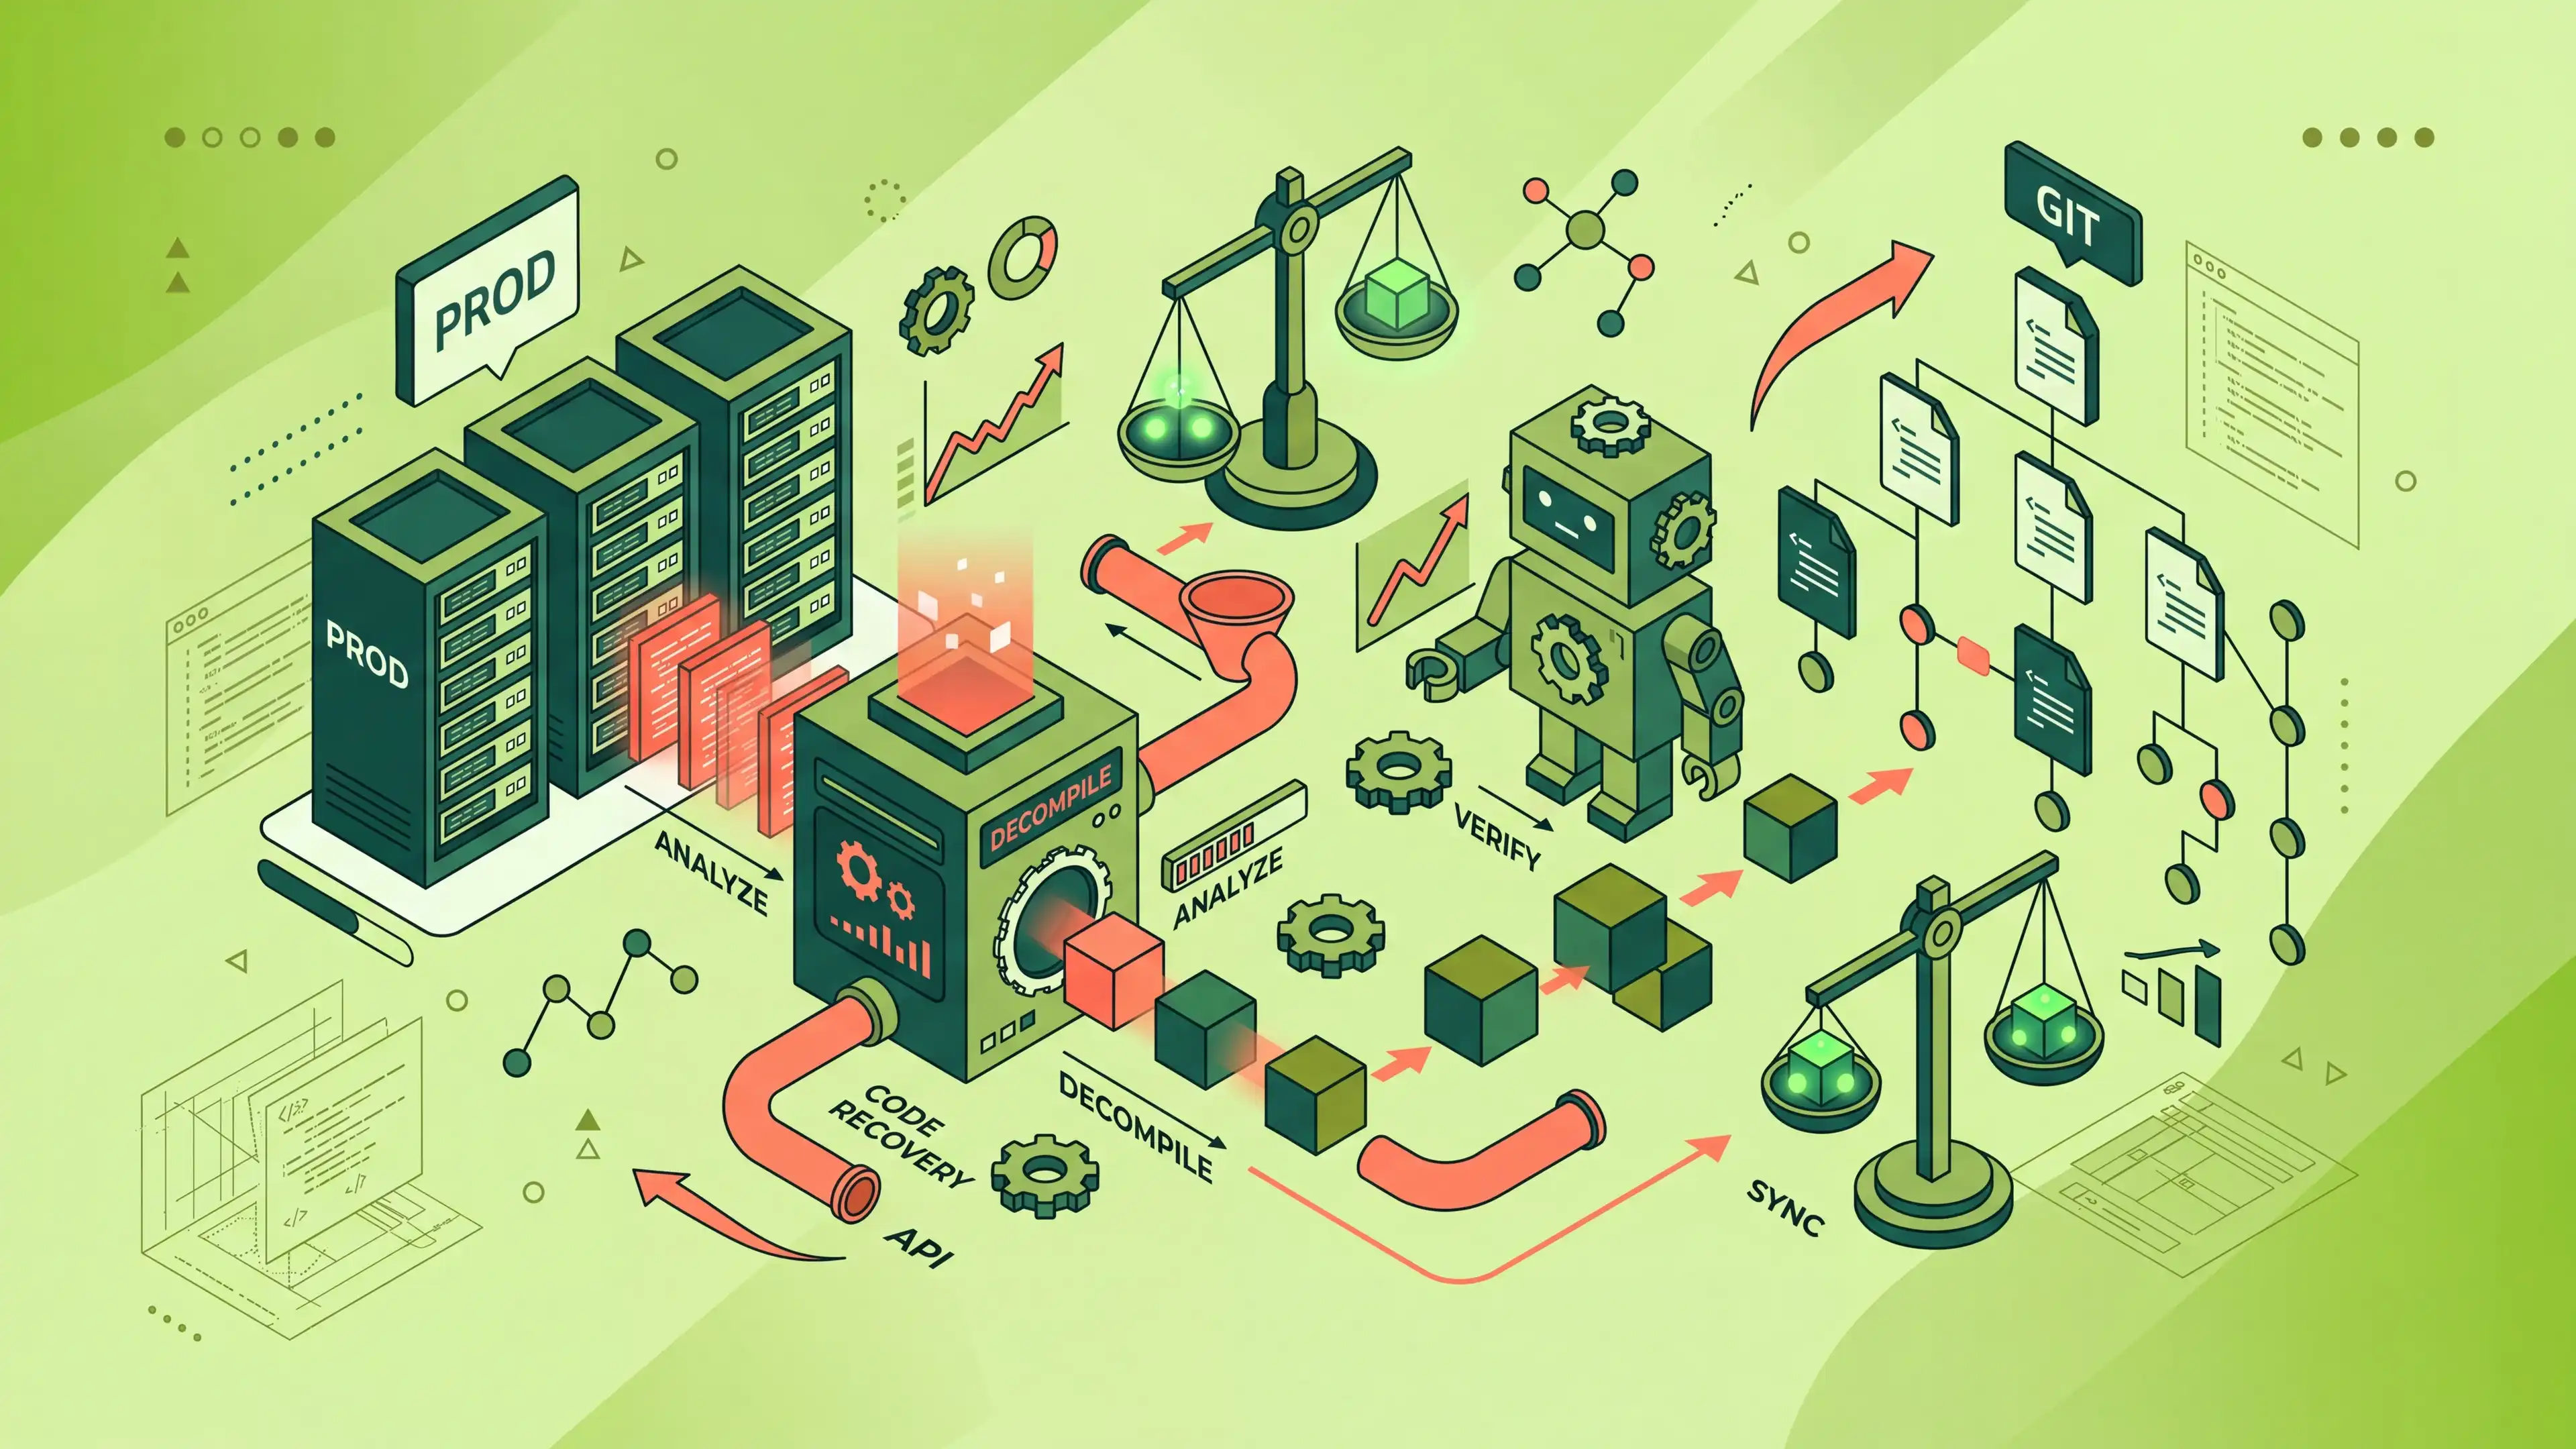
운영 클래스와 형상 소스 불일치를 디컴파일·AI 분류·재컴파일 검증으로 복구했습니다. ANT를 Gradle로 전환하고 직접 수정 통제로 재발 경로를 차단했습니다.
AI가 코드를 빠르게 작성하는 환경에서 핵심 병목이 검증으로 이동했음을 두 프로젝트 사례로 설명했습니다. CI, 시각 회귀, MCP 기반 실행 검증으로 배포 확신을 만드는 방식을 제시했습니다.
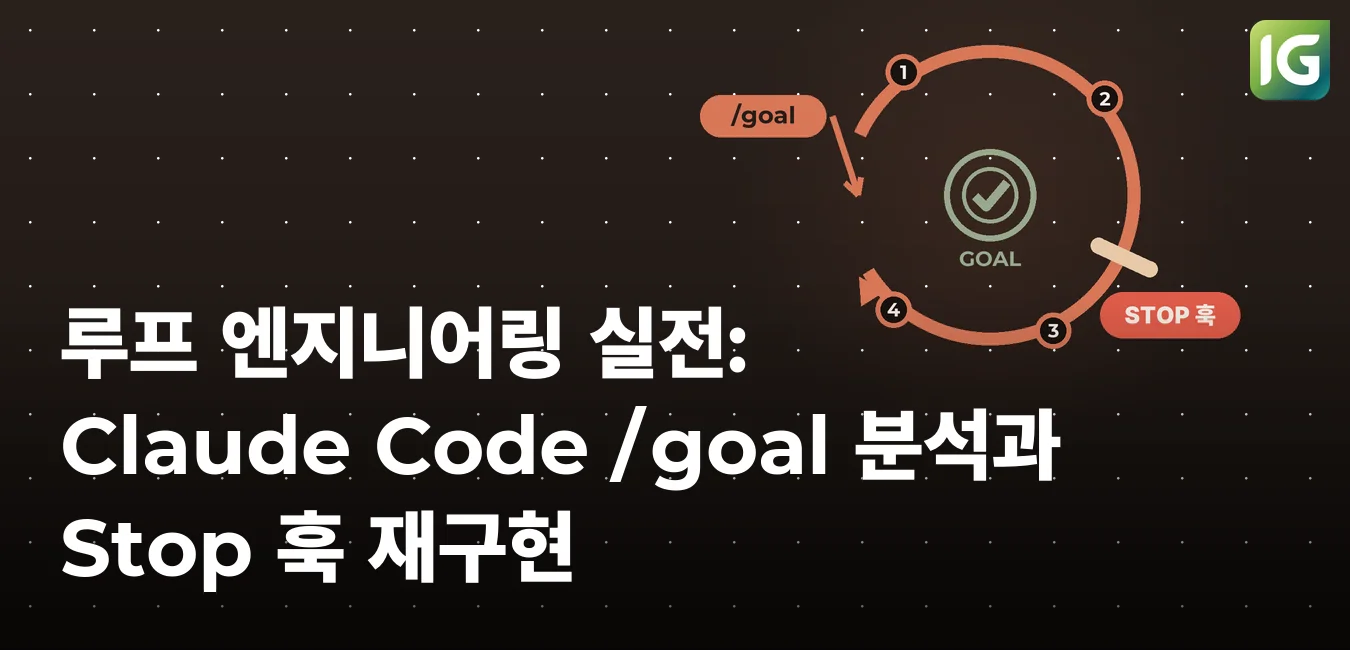
루프 엔지니어링과 Claude Code /goal의 동작 원리를 분석하고, Stop 훅으로 유사 기능을 재구현한 사례를 정리했습니다. 완료 조건을 측정 가능하게 설계하고 예외 종료를 함께 준비하는 것이 핵심이라고 설명했습니다.
AI·MCP와 통합 파이프라인으로 비개발자도 한 줄로 사내 배포하는 플랫폼을 구축했습니다. 권한 격리·시크릿 스캔·자동 설정으로 편의성과 보안 통제를 함께 확보했습니다.
GitLab CI에 연결한 코딩 에이전트 설정 파일을 어떻게 통제할지 다뤘습니다. CODEOWNERS, 보호 브랜치, CI 경고, 보호된 변수로 운영 기준을 점검했습니다.