

CJ대한통운 해외 IDC의 AWS 전환기 1편: 의존성 분석과 랜딩존 설계
해외 IDC를 AWS로 이전하며 의존성 분석과 표준 마이그레이션 기반을 구축했습니다. Global OU·중앙 보안·Terraform으로 글로벌 운영 거버넌스를 설계했습니다.
#AWS#migration
1400
해외 IDC를 AWS로 이전하며 의존성 분석과 표준 마이그레이션 기반을 구축했습니다. Global OU·중앙 보안·Terraform으로 글로벌 운영 거버넌스를 설계했습니다.


Cloud Platform 팀을 별도 운영 대행 조직이 아닌 셀프서비스 플랫폼 조직으로 정의했습니다. Terraform·CI 검증으로 개발자와 AI 에이전트의 안전한 인프라 변경을 지원합니다.


AI 생성 Terraform 코드 증가로 사람 중심 PR 검증이 병목이 된 문제를 다뤘습니다. SKILL.md와 YAML 기반 Harness로 규칙 검증을 자동화하고 최종 판단은 사람이 맡겼습니다.
Naver Cloud에서 Managed NKS와 PostgreSQL 중심의 IaC 운영 플랫폼 구축 경험을 정리했습니다. Terraform·Ansible·GitOps의 책임 분리와 복구 검증 원칙을 설명합니다.
인프라 티켓 반복 업무를 신청·승인·배포 포털로 전환한 배럭 구축 사례를 소개했습니다. 기존 ArgoCD·Terraform 파이프라인을 재사용하며 안전한 셀프서비스를 구현했습니다.

Ansible의 Inventory·Playbook·Role로 서버 구성 작업을 코드화하는 방법을 설명했습니다. Terraform과 역할을 분리해 일관된 IaC 자동화 체계를 구성합니다.
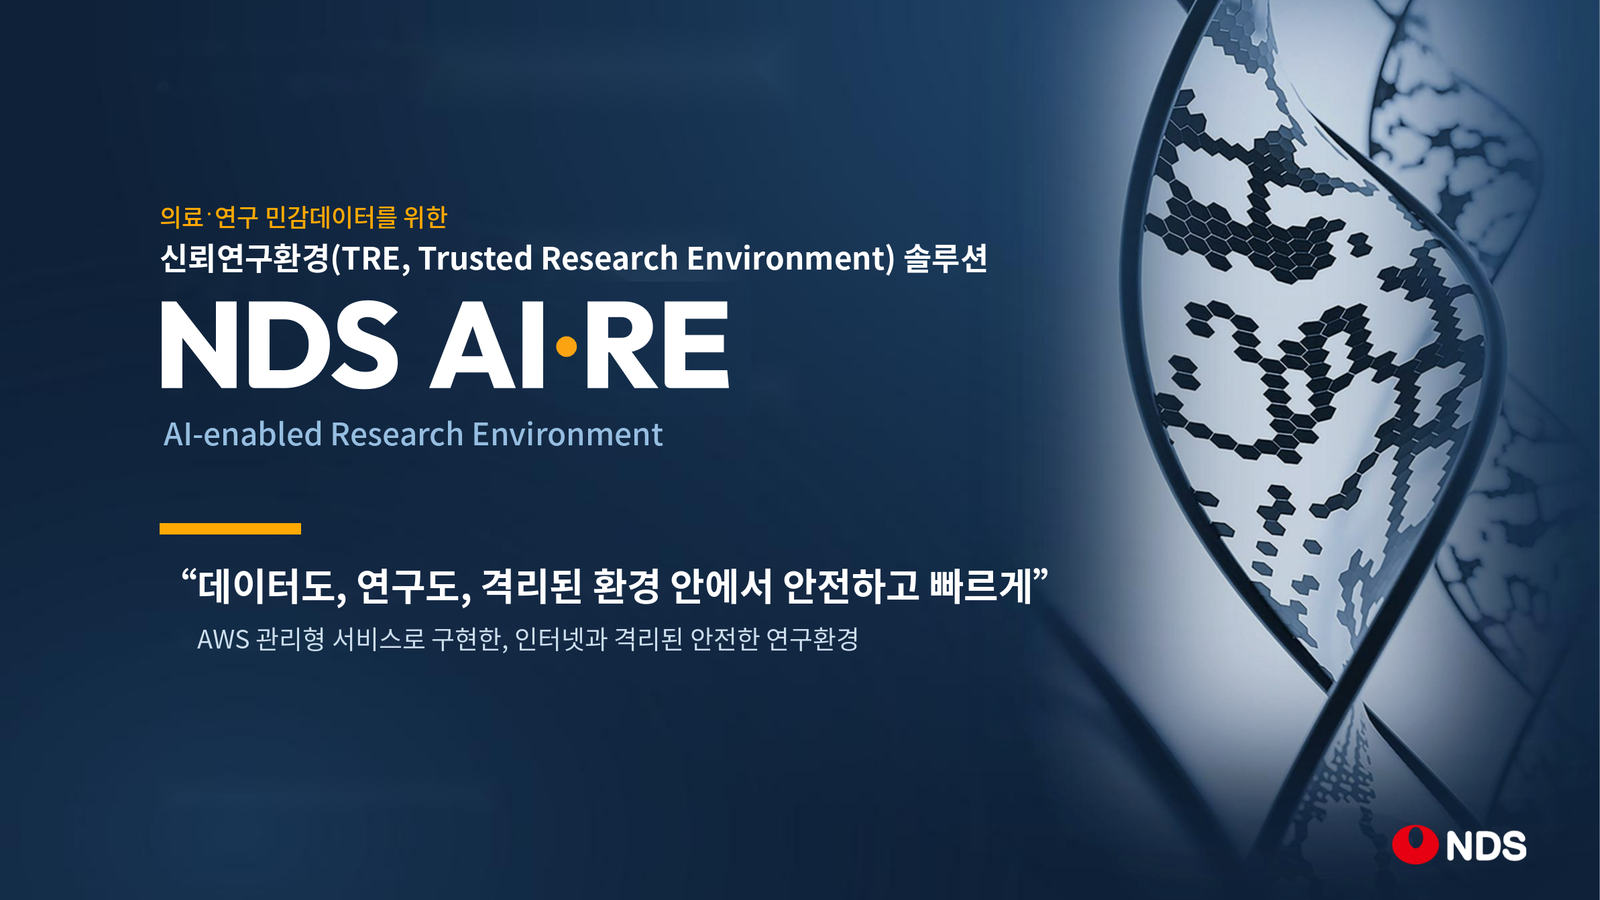
의료·유전체 민감데이터를 위한 신뢰연구환경 TRE를 AWS로 구현한 사례를 소개했습니다. Internet Gateway 없는 격리망, Air-lock, AI Core, IaC로 보안과 연구 효율을 함께 높였습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
삼성계정 서비스의 AIOps가 실제 운영에서 어떻게 활용되는지와 업무 변화, 자율성 확장 방향을 다뤘습니다. 장애 분석·변경 추적·리포트 자동화 사례와 함께 Level 3, 4 전환 준비를 설명했습니다.

아임웹은 ALB 한도와 ECS Target Group 제한을 넘기 위해 VPC Lattice와 Kong을 조합해 서비스 네트워크를 재설계했습니다. 서비스 통합으로 Lattice 고정비를 82% 절감하고, 무중단 이관과 배포 유실 0건을 확인했습니다.
10개 이상의 AWS 계정과 350개 이상의 서비스를 운영하는 IaC 구조를 다시 나눈 사례입니다. Terraform Module에서 Terragrunt Stacks로 분리한 이유를 다뤘습니다.
생성형 AI는 클라우드 엔지니어의 업무를 빠르게 만들지만, 요구사항 해석과 트레이드오프 판단은 여전히 중요합니다. AI가 제시한 아키텍처와 코드를 검증하는 기본기와 시스템 전체를 보는 시야가 더 중요해졌습니다.

AI 에이전트와 함께 ISO 27001 인증을 준비하며 보안 인프라를 재정비한 사례였습니다. 읽기 전용 진단, Spec, 승인 절차로 안전한 운영 경계를 만들었습니다.

Amazon Bedrock AgentCore로 에이전트를 개발보다 조립에 가깝게 구성하는 엔터프라이즈 플랫폼을 소개했습니다. 자체 구현한 레지스트리·정책·관측을 관리형 서비스로 전환하는 방향도 함께 다뤘습니다.
AWS IoT Core로 실외 배달로봇의 자동 등록, 메시지 격리, 클라우드 리소스 접근 통제를 구성한 사례를 소개했습니다. Fleet Provisioning, IoT Rule, Credential Provider를 조합해 보안과 운영 효율을 함께 높였습니다.