AWS Security Agent란? AI의 해킹 시도를 AI로 막는 보안 에이전트
AWS Security Agent는 개발 전 과정에서 설계·코드 검토와 침투 테스트를 수행하는 AI 보안 에이전트입니다. 기존 SAST·DAST의 한계를 보완해 맥락 기반 보안 검증을 지원했습니다.
#AWS#보안#침투 테스트
4100
DevSecOps 태그가 달린 국내 IT 기업 기술 블로그 글을 최신순으로 모았습니다.
많이 쓴 회사 인포그랩·QueryPie·뱅크샐러드
20개 표시
AWS Security Agent는 개발 전 과정에서 설계·코드 검토와 침투 테스트를 수행하는 AI 보안 에이전트입니다. 기존 SAST·DAST의 한계를 보완해 맥락 기반 보안 검증을 지원했습니다.
경찰청의 GitHub 토큰 유출 권고를 계기로 GitLab에서 크리덴셜을 점검하고 회전하는 4단계 대응법을 정리했습니다. Self-Managed와 GitLab.com의 차이, 티어별 기능 범위와 주의점도 함께 다뤘습니다.
kt cloud가 플랫폼 엔지니어링으로 개발 환경의 복잡성을 줄이는 방안을 소개했습니다. 개발자가 더 빠르고 예측 가능하게 시작하도록 Self-Service와 자동화를 강화했습니다.

GitLab Duo Agent Platform은 개발의 나머지 80%를 멀티 에이전트로 자동화하는 플랫폼을 소개했습니다. 이슈, 리뷰, 보안, CI/CD를 자율 처리하면서도 사람의 승인과 통제를 유지했습니다.

GitOps 환경의 시크릿 보안 문제를 해결하기 위해 Vault 기반 거버넌스를 소개했습니다. 또한 ESO와 CSI Provider의 역할과 선택 기준, 운영 전략을 정리했습니다.

Claude Code의 `/loop`, Hooks, Auto memory를 연결해 점검 자동화 루프를 구성하는 방법을 설명했습니다. 설정 검증과 커밋 차단, 세션 간 맥락 유지까지 한 흐름으로 묶는 설계와 주의점을 다뤘습니다.
Claude Code Hooks로 프롬프트 대신 설정 파일 기반 정책 강제를 설명했습니다. 파일 수정, 위험 명령 차단, 모니터링 등 실전 활용 패턴도 함께 다뤘습니다.
Claude Code의 /simplify와 /batch로 병렬 리뷰와 대규모 변경 자동화를 다뤘습니다. PR 전 품질 점검과 작업 단위별 병렬 처리 활용법도 함께 정리했습니다.
Claude Code의 보안 기능만으로는 충분하지 않아 조직 거버넌스가 필요함을 설명했습니다. 샌드박스, 사용 정책, 모니터링, 코드 검토를 함께 적용하는 방안을 제안했습니다.
AWS re:Invent 2025에서 Agentic AI와 EKS 기반 AI 운영 전략을 살펴봤습니다. 실시간 데이터 접근, 비용 통제, 보안 자동화의 중요성을 정리했습니다.
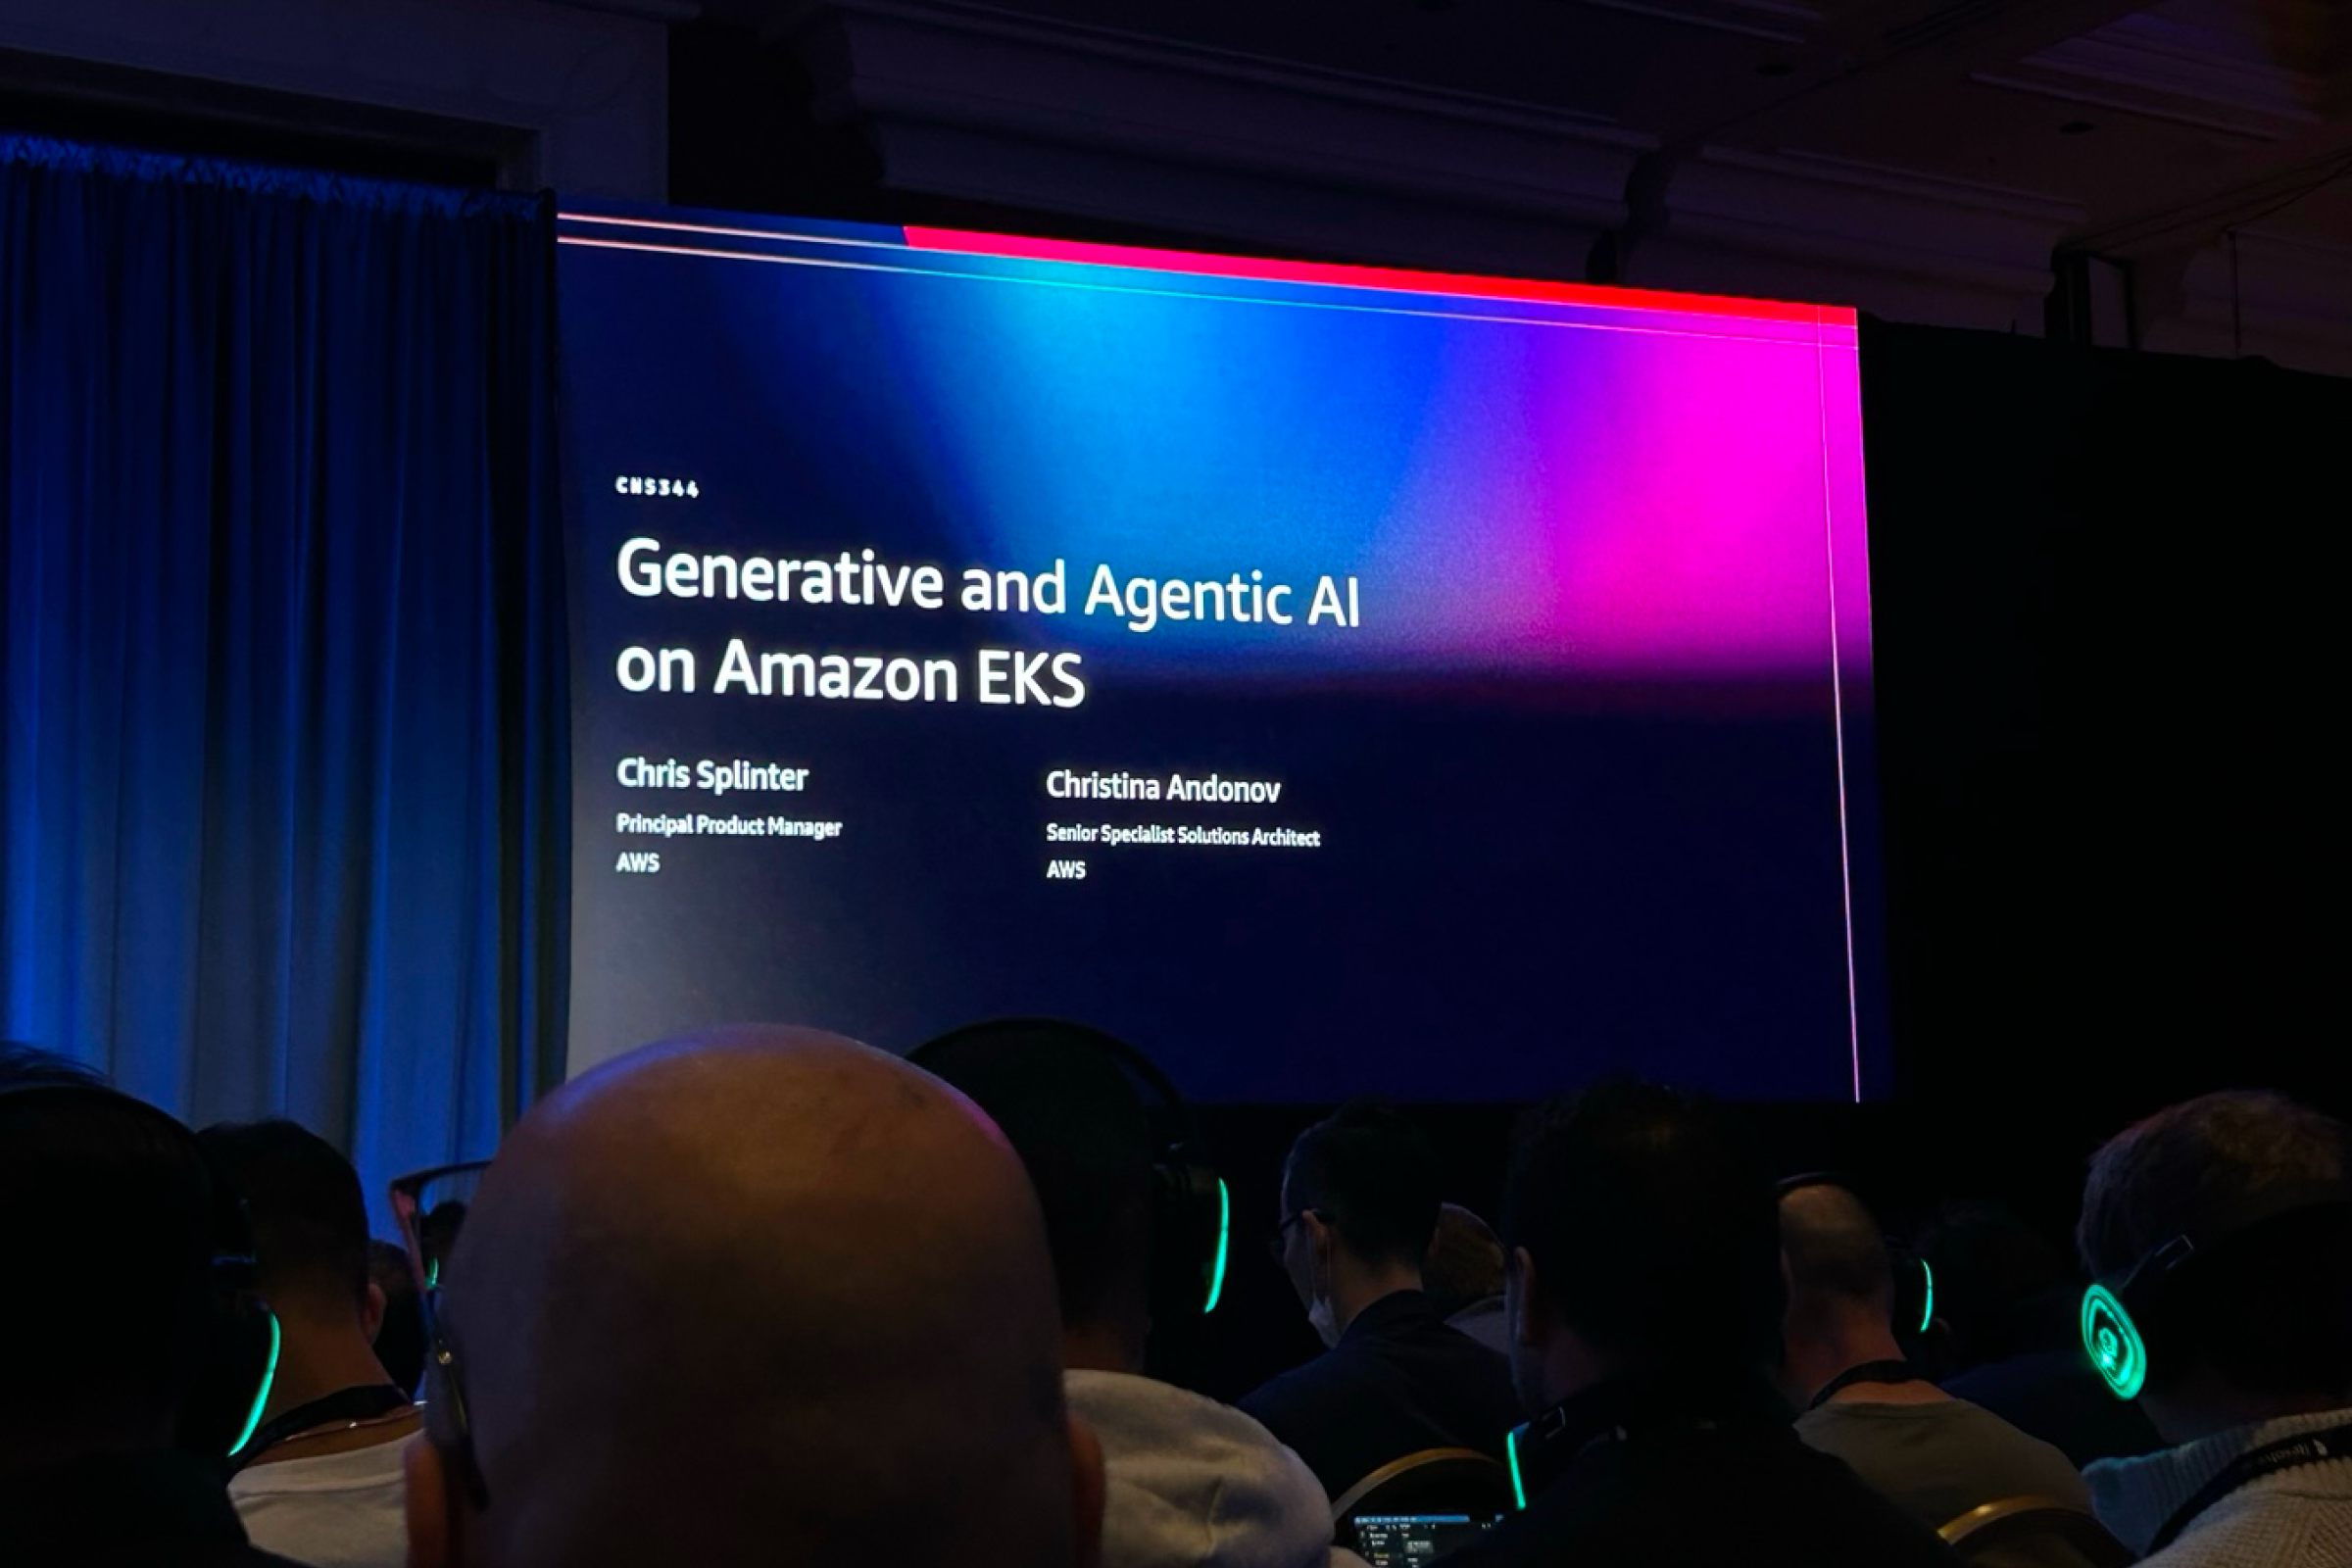
2025 AWS re:Invent 현장에서 확인한 AI·운영·보안의 기술 흐름을 정리했습니다. EKS 운영과 DevSecOps 자동화 사례를 중심으로 실무 인사이트를 공유했습니다.
2025년 DevOps는 부분 도입과 조직 복잡성, 자원 부족이 큰 과제로 나타났습니다. AI와 보안이 핵심 역량으로 부상했지만 CI/CD 자동화 적용은 아직 제한적이었습니다.
2025년 DevOps는 부분 도입과 조직 복잡성, 자원 부족 문제를 안고 확산되고 있습니다. AI와 보안 역량이 커리어의 핵심으로 떠오르지만 CI/CD 자동화 활용은 아직 제한적입니다.
에어갭 환경에서 SBOM 작성과 제출 대응을 자동화하는 방법을 소개했습니다. Syft와 n8n으로 생성·업로드를 연결해 시간과 오류를 줄이는 흐름을 정리했습니다.
에어갭 환경의 SBOM 작성 부담을 줄이기 위해 Syft와 n8n 기반 자동화 워크플로를 소개했습니다. Docker 이미지 반입부터 생성, 업로드까지 연결해 시간 단축과 오류 감소를 노렸습니다.
AI를 DevSecOps에 안전하게 통합하기 위한 4가지 실무 전략을 정리했습니다. SBOM, 시크릿 관리, 빌드 보안, 취약점·데이터 검증 자동화가 핵심입니다.
AI를 DevSecOps에 안전하게 통합하는 4가지 실무 전략을 정리했습니다. SBOM, 시크릿 관리, 빌드 보안, 취약점·데이터 검증이 핵심입니다.
GitLab Dedicated는 완전 격리된 단일 테넌트 SaaS DevSecOps 플랫폼을 소개했습니다.규제 산업에서 보안, 데이터 주권, 운영 효율을 함께 충족하는 선택지로 설명했습니다.

GitLab Dedicated는 단일 테넌트 SaaS로 격리와 통제를 강화한 DevSecOps 플랫폼을 소개했습니다. 규제가 엄격한 산업에서 보안, 컴플라이언스, 운영 효율을 함께 노린 사례를 다뤘습니다.
LLM 확산에 따라 프롬프트 인젝션과 개인정보 유출을 막는 AI 가드레일의 필요성과 구조를 설명했습니다. 또한 입력·출력 가드레일 구현 예시와 함께 다층 방어 전략의 중요성을 정리했습니다.