MCP와 AI Agent가 싸운다: 당신의 설계는 안전한가?
MCP 서버와 AI 에이전트의 역할을 명확히 구분해야 한다는 설계 원칙을 정리했습니다. 실행 통제와 감사 가능성을 위해 별도 보안 계층이 필요하다고 설명했습니다.
#MCP#AI Agent#LLM
2400
MCP 서버와 AI 에이전트의 역할을 명확히 구분해야 한다는 설계 원칙을 정리했습니다. 실행 통제와 감사 가능성을 위해 별도 보안 계층이 필요하다고 설명했습니다.
MCP 서버와 AI 에이전트의 역할을 분리해 보안 설계 원칙을 설명했습니다. 실행 통제와 감사 가능성을 위해 MCP Agent PAM 같은 보완 계층의 필요성을 강조했습니다.
AI 에이전트의 자율 실행이 기존 DevSecOps 통제를 우회할 수 있다는 문제를 짚고, AgentSecOps를 실행 시점 보안 계층으로 제안했습니다. 또한 PDP, PBAC, PEP, PIP를 중심으로 한 통제 구조와 MCP 기반 상용화 방향을 설명했습니다.
MCP의 구조와 활용 가능성을 설명한 뒤, 엔터프라이즈 환경에서의 보안 공백을 짚었습니다. 인증과 암호화, 감사 로깅을 내장한 MCPS가 필요하다고 제안했습니다.
대용량 감사 로그를 효율적으로 저장·조회하기 위한 OVEN의 설계와 운영 방안을 소개했습니다. S3 연동, 경로 기반 파티셔닝, Bloom Filter로 비용과 조회 성능을 개선했습니다.
대용량 감사 로그를 S3 기반 HotStore/ColdStore 구조로 저장·조회하는 방법을 소개했습니다. Athena 연동과 Bloom Filter로 비용과 조회 성능을 함께 개선했습니다.
QueryPie는 PAM 보안을 위해 인하우스 Red Team, 버그바운티, 외부 컨설팅을 병행하는 모의해킹 체계를 운영했습니다. 또한 DevSecOps와 자동화·AI 기반 탐지를 결합해 보안을 사전 예방 중심으로 고도화하고 있습니다.
SSH 프록시 기반 명령어 파싱의 한계를 줄이기 위해 script injection으로 실제 실행 명령을 제어하는 방식을 소개했습니다. 에이전트 없이도 서버 레벨 수준의 보안성을 높이는 확장 방향도 제안했습니다.
데이터 디스커버리를 활용해 데이터베이스 내 개인정보를 자동으로 식별하고 관리하는 방법을 설명했습니다. 정규식과 AI, 태그 연계를 통해 보안 사각지대를 줄이는 방향을 제시했습니다.
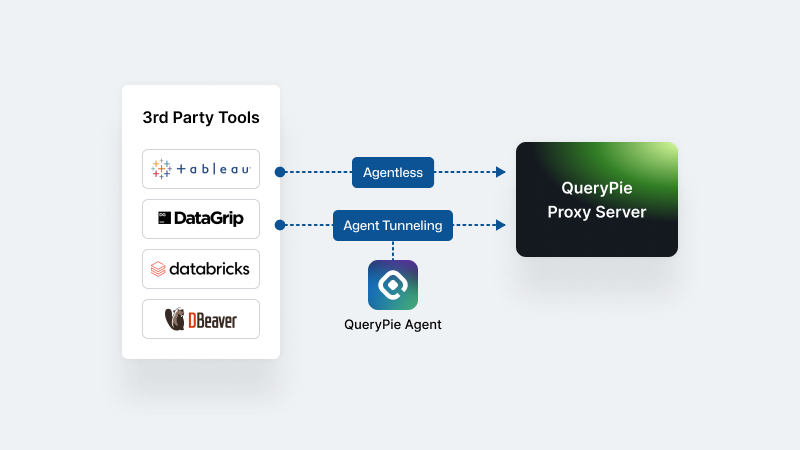
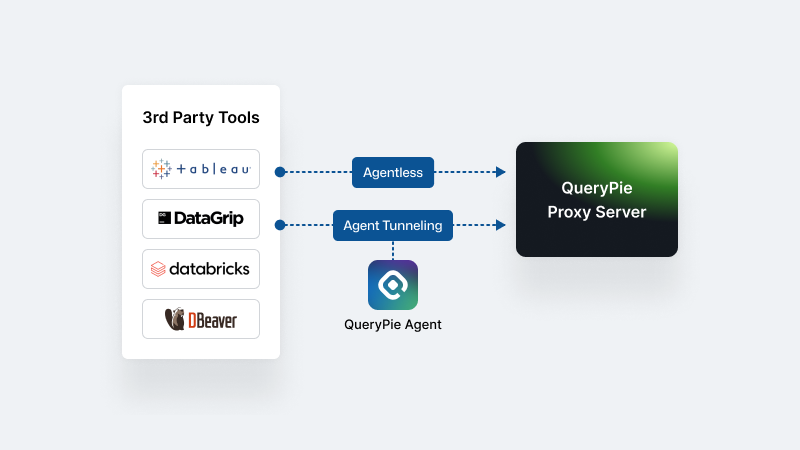
Agent 기반 보안이 갖는 배포, 성능, 가시성, 확장성 한계를 설명했습니다. 프록시와 QSI를 활용한 QueryPie의 Agentless 접근제어와 실제 도입 효과를 소개했습니다.
SSH 프록시에서 발생하던 명령어 파싱 한계를 Script Injection으로 보완한 사례를 다뤘습니다. 에이전트 없이도 서버 수준의 명령 제어를 지향하는 접근을 소개했습니다.
멀티클라우드와 컨테이너 확산으로 Agent 기반 보안의 한계가 커진 이유를 설명했습니다. QueryPie는 Agentless 프록시 구조로 접근제어와 로깅을 통합해 효율과 가시성을 높였다고 소개했습니다.
급변하는 클라우드·컨테이너 환경에서 Agent 기반 보안의 한계를 짚고 Agentless 철학의 필요성을 설명했습니다. QueryPie의 프록시 기반 접근제어와 두나무 사례로 운영 효율과 가시성 향상 효과를 소개했습니다.