데브옵스
모두가 묵인하던 명령어 우회, 이제 터놓고 얘기해봅시다!
두줄요약
서버 접근제어에서 명령어 차단만으로는 스크립트 우회를 막기 어려운 문제를 다뤘습니다. 실행 프로세스 추적과 정책 확장으로 우회 실행을 차단하는 접근을 설명했습니다.
문제 상황
- 서버 접근제어에서 sudo, rm -rf 같은 위험 명령어 차단을 설정해도 shell script, 배치 파일, 크론탭 등으로 우회 실행되는 맹점
- 작업계획서와 실제 스크립트 내용이 달라 통제 범위를 벗어나는 운영상 허점
원인 분석
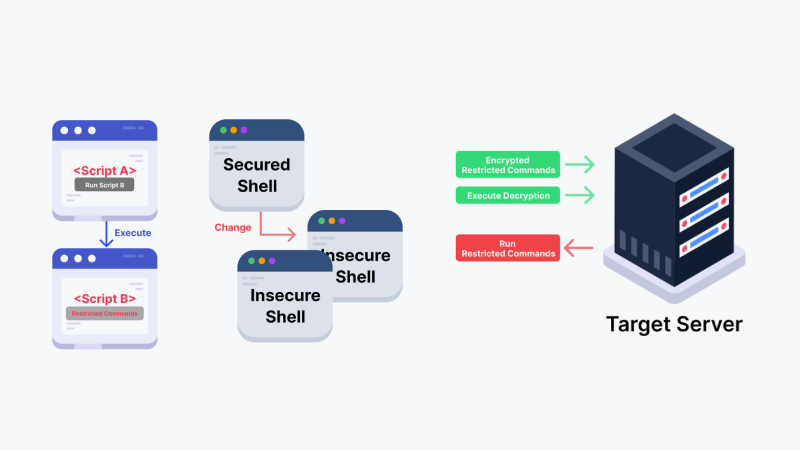
- 명령어 단위 차단만으로는 스크립트 내부 호출, 다른 셸 호출, Base64 복호화 실행 같은 우회 기법을 막기 어려움
- Agentless 방식의 일반적 한계로 스크립트 기반 우회를 원천 차단하지 못하는 경우 존재
해결 방법
- 서버 접속 시 실행될 실제 명령을 다시 전달받아 차단 목록과 대조하는 서버접근제어 방식 적용
- 스크립트 내 다른 스크립트 호출, 셸 호출, 암복호화 명령어까지 차단하는 정책 확장
- 실행 프로세스 추적을 통한 우회 시도 원천 차단 구조 도입
선택 이유
- Agent 설치 없이 중앙 집중 관리로 일관된 보안 정책 적용 가능
- 복잡한 서버 환경에서도 배포 부담을 줄이며 보안 통제를 빠르게 적용 가능