
망분리 시대의 안전한 서버 접근: SSH 프로토콜을 이용한 멀티홉 양방향 터널링 기술
망분리 환경에서 SSH 멀티홉과 Reverse Tunneling으로 안전한 서버 접근 방식을 설명했습니다. 태그 기반 라우팅과 중앙 집중식 제어로 복잡한 접근 경로를 단순화했습니다.
#SSH#JumpHost#Reverse Tunneling
1100
망분리 환경에서 SSH 멀티홉과 Reverse Tunneling으로 안전한 서버 접근 방식을 설명했습니다. 태그 기반 라우팅과 중앙 집중식 제어로 복잡한 접근 경로를 단순화했습니다.
망분리 환경에서 SSH 멀티홉 터널링과 Reverse Tunneling으로 안전한 서버 접근 방식을 소개했습니다. 태그 기반 라우팅과 중앙 제어로 복잡한 네트워크 운영을 단순화하는 방안도 다뤘습니다.
기존 SSH 워크플로우를 유지하면서 접근제어를 적용하는 Seamless SSH Connection 전략을 소개했습니다. ProxyCommand 기반 설계로 보안과 CLI 생산성을 함께 높이는 방식을 설명했습니다.
AWS Lambda와 EventBridge로 개발용 EC2를 스케줄링해 자동 시작·종료를 구성했습니다. 그 결과 비용을 45% 절감하고 운영 부담도 줄였습니다.
AWS Lambda와 EventBridge로 개발용 EC2를 자동 시작·종료해 비용을 절감한 사례를 소개했습니다. 태그와 IAM 정책을 함께 사용해 운영 부담과 예외 처리를 줄였습니다.
AWS Lambda와 EventBridge로 개발용 EC2의 시작과 종료를 자동화해 비용을 줄인 사례를 소개했습니다. 태그와 IAM 정책으로 제어 범위를 나누고 예외 처리까지 운영할 수 있게 구성했습니다.

gRPC의 바이너리 전송 방식 때문에 기존 DAST 도구로는 진단이 어려웠습니다. ZAP 커스텀 스크립트로 인코딩·디코딩을 자동화해 취약점 식별 효율을 높였습니다.
gRPC의 바이너리 포맷 때문에 기존 DAST 도구로는 취약점 진단이 어려웠습니다. ZAP 커스텀 스크립트로 인코딩·디코딩과 탐지를 자동화한 사례를 소개합니다.
gRPC의 바이너리 특성 때문에 기존 DAST 도구로는 취약점 진단이 어려웠습니다. ZAP 커스텀 스크립트로 인코딩·디코딩을 자동화해 진단 정확도와 효율을 높였습니다.
Policy as Code를 통해 보안 정책을 코드처럼 관리하고 실시간 검증을 제공하는 방법을 소개했습니다. YAML 파싱, PaC Schema, 오류 피드백으로 정책 관리의 안정성과 편의성을 높였습니다.
Kubernetes RBAC의 운영 복잡성과 기능 한계를 보완하기 위한 접근 제어 방식을 소개했습니다. 투명한 Proxy와 자체 Policy로 멀티 클러스터 권한 관리와 감사 기능을 강화했습니다.
QueryPie가 개발 초기부터 운영까지 보안을 자동화한 DevSecOps 파이프라인을 소개했습니다. SAST, DAST, 이미지 스캔, IaC 검증을 단계별로 연결해 안정성과 신뢰성을 높였습니다.
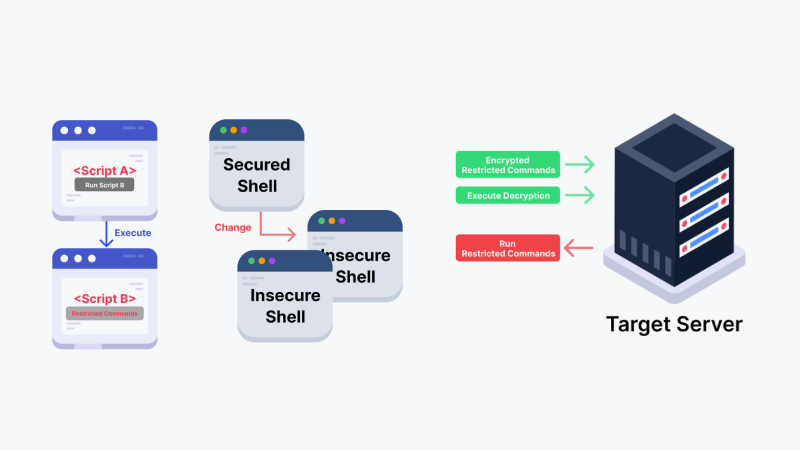
서버접근제어에서 스크립트와 셸을 이용한 명령어 우회 문제를 다뤘습니다. 실행 프로세스 추적과 중앙 정책 적용으로 우회 실행을 차단하는 방법을 설명했습니다.
멀티클라우드 쿠버네티스 운영에서 발생하는 접근 제어와 감사 관리 문제를 정리했습니다. IdP 연동, RBAC·ABAC, 중앙화된 로깅과 실시간 검증으로 보안과 운영 안정성을 높이는 방안을 제시했습니다.
Kubernetes RBAC의 운영 복잡성과 제약을 보완하기 위해 KAC 기반 접근 제어 방식을 소개했습니다. 투명한 프록시와 중앙 정책 관리로 멀티 클러스터 보안과 감사 효율을 높였습니다.
개발 속도와 안정성을 함께 높이기 위해 DevSecOps 파이프라인을 구축한 사례를 소개했습니다. 개발 초기부터 운영까지 보안 검토를 자동화하고 취약점 조치를 배포 조건으로 연결했습니다.
서버 접근제어에서 명령어 차단만으로는 스크립트 우회를 막기 어려운 문제를 다뤘습니다. 실행 프로세스 추적과 정책 확장으로 우회 실행을 차단하는 접근을 설명했습니다.
멀티클라우드 Kubernetes 운영에서 접근 통제와 감사 관리의 복잡성을 정리했습니다. IdP 연동, 세밀한 RBAC/ABAC, 중앙화된 정책으로 보안과 안정성을 높이는 방안을 제시했습니다.