
Agentic AI 기반 플랫폼 – Part2 : AgentCore Gateway, Identity로 구현하는 MCP Registry
AgentCore Gateway와 Identity로 다양한 MCP를 하나의 표준 인터페이스로 통합하는 방법을 다뤘습니다. 또한 Cognito, IAM, Policy, Observability까지 포함한 운영·보안 설계를 소개했습니다.
#MCP#AWS
5700
AgentCore Gateway와 Identity로 다양한 MCP를 하나의 표준 인터페이스로 통합하는 방법을 다뤘습니다. 또한 Cognito, IAM, Policy, Observability까지 포함한 운영·보안 설계를 소개했습니다.
AI 에이전트가 브랜드와 사용자 맥락에 맞춰 UI를 구성하도록 디자인 시스템을 재정의했습니다. 구조화된 문서·스킬과 NPM 패키지로 디자인 판단을 전달하는 방향을 소개합니다.
AI가 디자인을 대신 만들어주는 것이 아니라, AI가 쓸 디자인 시스템을 설계하는 관점입니다. 브랜드 맥락과 인터랙션 규칙을 구조화해 에이전트가 바로 조합하고 실행할 수 있게 만들었습니다.
당근에서 택소노미와 LLM 분류 파이프라인을 어떻게 운영했는지 정리한 글입니다. 정확도와 비용의 균형, 평가 체계, 확장 전략을 함께 다뤘습니다.
당근의 지역 기반 추천 시스템에서 장기 유저 로그를 Transformer로 학습해 공통 임베딩을 만들었습니다. 이를 홈피드, 후보, 광고에 적용해 학습 신호와 온라인 지표를 함께 개선했습니다.
AI 에이전트 가드레일을 실무 관점에서 정리하고, 사례와 체크리스트, 90일 로드맵으로 구현 방법을 제시했습니다. 권한·승인·감사 추적·킬 스위치를 중심으로 단계적 도입 방향을 안내했습니다.
AI 에이전트가 실행 주체가 되면서 기업용 가드레일 설계의 필요성을 정리했습니다. 권한, 승인, 감사 추적, 중단 절차를 통합한 통제 프레임워크를 제시했습니다.
금융·경제 특화 생성형 AI BOKI와 온프레미스 운영 사례를 소개했습니다. B200 GPU 클러스터, 팀 맞춤 AI 어시스턴트, GPU·NPU 역할을 함께 다뤘습니다.
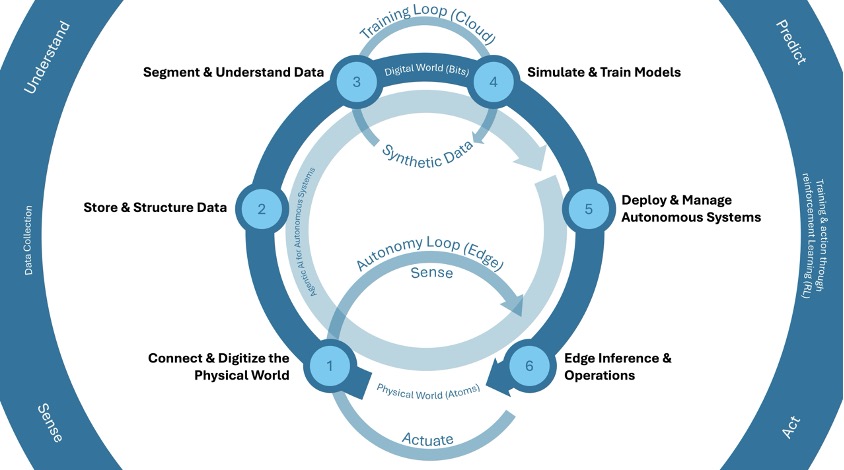
Physical AI를 물리 세계와 상호작용하는 자율 시스템의 기반으로 설명했습니다. 클라우드 훈련과 엣지 추론을 잇는 이중 루프와 지속적 학습·보안 체계를 제시했습니다.
업무를 수행하는 AI 에이전트의 보안 아키텍처를 AWS 기준으로 정리했습니다. 네트워크 격리, 권한 통제, 사람 승인, 감사 추적을 결합해 안전성을 높이는 방법을 설명했습니다.
Amazon Connect로 고객 응대와 업무 처리를 함께 수행하는 Agentic AI 컨택센터 구축 방안을 소개했습니다. MCP 통합, 보안 제어, 관찰성으로 셀프서비스와 상담원 지원을 함께 운영할 수 있습니다.

LLM 활용 격차를 개인의 센스가 아닌 팀 시스템으로 끌어올리는 방법을 제안했습니다. Claude Code의 플러그인과 마켓플레이스를 조직용 하네스로 보는 관점을 정리했습니다.

보이스피싱 차단 앱 6종을 기능별로 비교해 선택 기준을 정리했습니다. 통화 관리, 악성앱 점검, 발신자 식별 목적에 따라 적합한 앱이 달라집니다.


AI 시대의 경쟁력은 빠른 실행과 실무 적용에 있다고 정리했습니다. 컨테이너 자원 최적화, AI 인프라 투자, AI Agent 활용 사례를 함께 소개했습니다.