Policy as Code(PaC) 접근을 통한 보안 관리 혁신
Policy as Code를 통해 보안 정책을 코드처럼 관리하고 실시간 검증을 제공하는 방법을 소개했습니다. YAML 파싱, PaC Schema, 오류 피드백으로 정책 관리의 안정성과 편의성을 높였습니다.
#보안#Kubernetes#YAML
1200
Policy as Code를 통해 보안 정책을 코드처럼 관리하고 실시간 검증을 제공하는 방법을 소개했습니다. YAML 파싱, PaC Schema, 오류 피드백으로 정책 관리의 안정성과 편의성을 높였습니다.
Kubernetes RBAC의 운영 복잡성과 기능 한계를 보완하기 위한 접근 제어 방식을 소개했습니다. 투명한 Proxy와 자체 Policy로 멀티 클러스터 권한 관리와 감사 기능을 강화했습니다.
리눅스 프로세스 실행 시점을 직접 감시해 명령어 우회를 차단하는 보안 방식을 소개했습니다. 심볼릭 링크, alias, 스크립트 등 다양한 경로를 커널 수준에서 통제하는 점이 핵심입니다.
트랜잭션 롤백과 중복 조회에 의존하던 CDC의 한계를 짚고, QueryPie의 쿼리 시뮬레이션 기반 접근을 소개했습니다. DBMS 부하를 줄이면서도 변경 전후 데이터를 확보하는 구조와 효과를 설명했습니다.
다양한 데이터베이스 쿼리를 하나의 구조로 통합하는 QSI를 소개했습니다. 이를 통해 일관된 접근 제어, 마스킹, 민감 데이터 모니터링을 강화하는 방법을 설명했습니다.
SSH 프록시 기반 명령어 파싱의 한계를 줄이기 위해 script injection으로 실제 실행 명령을 제어하는 방식을 소개했습니다. 에이전트 없이도 서버 레벨 수준의 보안성을 높이는 확장 방향도 제안했습니다.
QueryPie가 개발 초기부터 운영까지 보안을 자동화한 DevSecOps 파이프라인을 소개했습니다. SAST, DAST, 이미지 스캔, IaC 검증을 단계별로 연결해 안정성과 신뢰성을 높였습니다.
대규모 데이터에서 개인정보를 정확히 식별하기 위해 AI 분류기를 적용했습니다. 문맥 분석과 모델 최적화로 규제 준수와 운영 효율을 높였습니다.
데이터 디스커버리를 활용해 데이터베이스 내 개인정보를 자동으로 식별하고 관리하는 방법을 설명했습니다. 정규식과 AI, 태그 연계를 통해 보안 사각지대를 줄이는 방향을 제시했습니다.
QueryPie PM의 업무 방식과 협업 도구, 요구사항 관리 흐름을 소개했습니다. 고객 VoC부터 릴리즈 조율까지 제품 관리에 필요한 역량도 함께 정리했습니다.
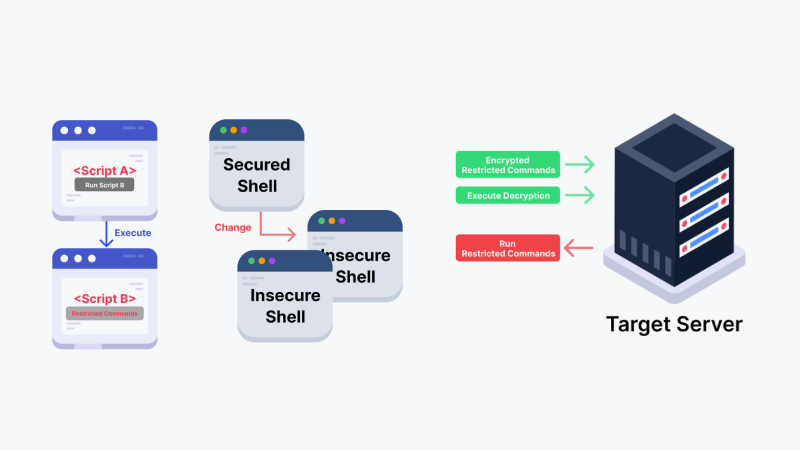
서버접근제어에서 스크립트와 셸을 이용한 명령어 우회 문제를 다뤘습니다. 실행 프로세스 추적과 중앙 정책 적용으로 우회 실행을 차단하는 방법을 설명했습니다.
클라우드 전환으로 기존 폐쇄형 접근제어의 한계가 커졌다는 문제를 짚었습니다. IDP, 클라우드, SIEM, Vault 연동으로 보안을 연결형 플랫폼으로 확장하는 방향을 제시했습니다.
쿼리파이는 보안의 복잡함을 기술로 풀면서도 사용자 편의와 안정성을 함께 추구하는 방향을 제시했습니다. 또한 기술과 인문학의 결합을 바탕으로 인간 중심의 가치를 강조했습니다.
멀티클라우드 쿠버네티스 운영에서 발생하는 접근 제어와 감사 관리 문제를 정리했습니다. IdP 연동, RBAC·ABAC, 중앙화된 로깅과 실시간 검증으로 보안과 운영 안정성을 높이는 방안을 제시했습니다.
QueryPie가 보안 자동화와 투명한 정보 공유, 원격 협업으로 효율적인 근무 환경을 만들고 있음을 소개합니다. 또한 DevRel 문화와 복지 제도를 통해 자율과 책임 기반의 조직 문화를 강조합니다.
QueryPie의 글로벌 진출 가능성을 시장 이해와 규제 대응, 통합 접근 제어 경쟁력 관점에서 분석했습니다. 한국에서 축적한 보안 경험과 현지화 전략이 핵심이라고 설명했습니다.
개인정보 유출 사례를 GDPR, CCPA, PIPL 관점에서 분석하고 대응 필요성을 설명했습니다. 쿼리파이 DAC를 통한 접근 제어와 작업 기록, 마스킹 기능도 소개했습니다.
Figma를 중심으로 기획, 디자인, 개발, QA를 실시간으로 연결하는 협업 방식의 장점을 소개했습니다. 과거의 파일 공유와 버전 관리 문제를 줄이고 생산성과 일관성을 높이는 흐름을 설명했습니다.