
생성형 AI를 활용한 이기종 데이터베이스 마이그레이션
이기종 데이터베이스 마이그레이션에서 생성형 AI로 스키마와 SQL 변환 공수를 줄이는 OMA를 소개했습니다. 변환 뒤에는 단위 테스트와 기능 테스트로 결과를 검증해 정확성과 안정성을 높였습니다.
#생성형 AI#데이터 분석#AWS DMS
6500


이기종 데이터베이스 마이그레이션에서 생성형 AI로 스키마와 SQL 변환 공수를 줄이는 OMA를 소개했습니다. 변환 뒤에는 단위 테스트와 기능 테스트로 결과를 검증해 정확성과 안정성을 높였습니다.
Amazon Connect 기반에 생성형 AI와 음성 대화를 결합한 차세대 컨택센터 사례를 소개했습니다. 실시간 상담 보조, 자동 요약, RAG 응답으로 효율성과 고객 경험을 높였습니다.

Amazon Bedrock에서 Nova 모델 지식 증류와 온디맨드 배포, 평가 흐름을 실험 사례로 정리했습니다. 표준 벤치마크와 LLM as a Judge를 함께 활용해 성능과 비용 효율을 비교했습니다.

VDI 환경에서 Amazon Q Developer를 안전하게 도입하기 위해 프라이빗 네트워크와 IAM Identity Center 기반 구독 구조를 구성했습니다. 사용량 대시보드와 Agent 기능, CLI 활용으로 보안과 생산성을 함께 높였습니다.
Amazon S3 Vectors와 OpenSearch Service를 결합해 벡터 저장과 검색을 상황별로 최적화하는 방법을 소개했습니다. 비용 최적화와 고성능 검색을 위한 두 가지 통합 패턴을 설명했습니다.
Oracle DMS의 제약으로 마이그레이션이 막히는 경우 Oracle Database Gateways를 대안으로 소개했습니다. 원격 database link와 PL/SQL 커서로 Aurora MySQL 이관 절차를 설명했습니다.

HotelStory가 Amazon Q in QuickSight와 AWS 데이터 পাই프라인으로 셀프 서비스 BI 환경을 구축했습니다. 자연어 분석과 자동화된 전처리로 분석 시간을 줄이고 운영 효율을 높였습니다.
Amazon MSK의 KRaft 모드가 Zookeeper 의존성을 어떻게 줄이는지 설명했습니다. 또한 지원 버전, 마이그레이션 방법, 모니터링 포인트까지 정리했습니다.

Amazon Bedrock과 RDS for PostgreSQL로 대화 기록 기반 질의응답 기능을 구현한 사례를 소개했습니다. 의도 분석, 벡터 검색, 답변 생성 흐름으로 정확도와 다국어 대응을 높였습니다.
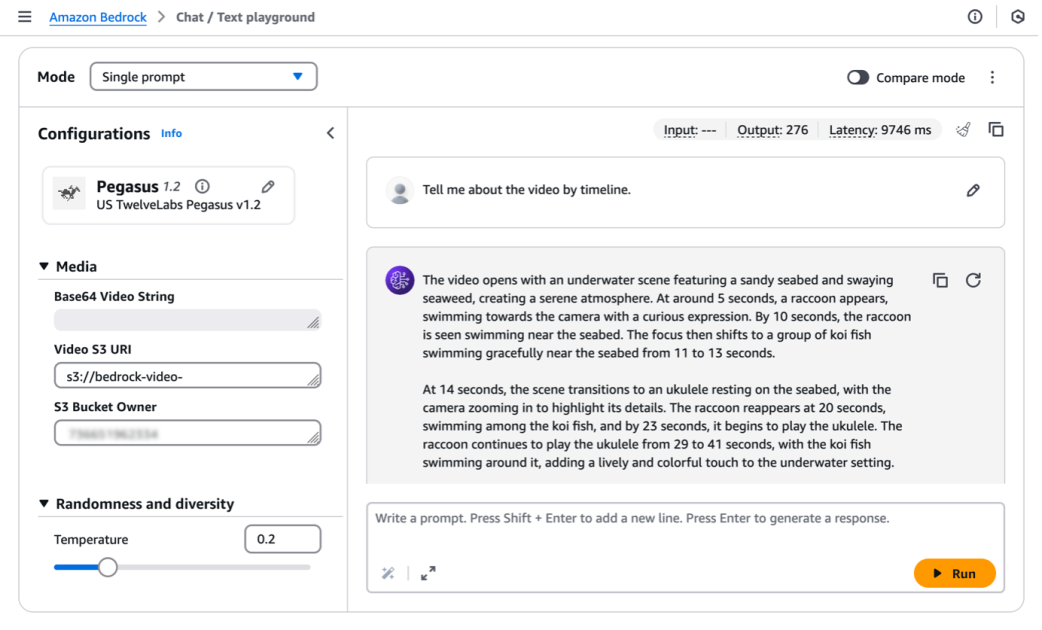
Amazon Bedrock에서 TwelveLabs의 비디오 이해 모델 사용법과 주요 기능을 소개했습니다. 자연어 기반 검색과 요약, 임베딩 생성으로 비디오 분석 애플리케이션을 구축할 수 있습니다.
Arize Phoenix로 Bedrock 멀티 에이전트의 실행 경로를 통합 추적하고 평가하는 방법을 소개했습니다. 지연시간, 토큰, 비용, MCP 동작까지 함께 관측해 디버깅과 최적화를 돕습니다.
Strands Agents와 MCP로 신약 개발 연구 어시스턴트를 구성하는 방법을 소개했습니다. 다중 데이터베이스 검색과 결과 종합, PDF 생성까지 이어지는 에이전트 워크플로우를 보여주었습니다.
Amazon MWAA 환경에서 최소 권한 원칙을 적용하는 보안 구성을 정리했습니다. 보안 그룹, NACL, VPC 엔드포인트, IAM 정책을 세분화해 네트워크와 서비스 접근을 제한했습니다.

AWS Native 보안 서비스로 암복호화 체계를 전환한 사례를 다뤘습니다. 보안 강화와 함께 라이선스 비용과 운영 복잡성을 줄이는 방향을 제시했습니다.
Amazon RDS for PostgreSQL에서 Dedicated Log Volume을 사용해 WAL을 분리하고 성능을 벤치마크한 사례를 다루었습니다. pgbench와 모니터링 지표를 통해 TPS 향상과 지연 시간 감소 효과를 확인했습니다.
LINE Games의 DB 현대화와 운영 자동화 전환 사례를 소개했습니다. 완전 관리형 서비스와 GenAI 도구로 비용과 운영 부담을 줄이는 방향을 다뤘습니다.

Amazon Braket 콘솔에서 디바이스 정보와 QPU 상태를 확인하는 방법을 소개했습니다. IonQ Forte 1의 토폴로지, 캘리브레이션, 네이티브 게이트도 함께 설명했습니다.

Route 53 Resolver DNS Firewall을 온프레미스까지 확장해 하이브리드 환경에 일관된 DNS 보안 정책을 적용하는 방법을 설명했습니다. 프라이빗/퍼블릭 연결 옵션과 중앙 관리, 성능·가용성·보안 트레이드오프를 함께 다뤘습니다.
