데브옵스
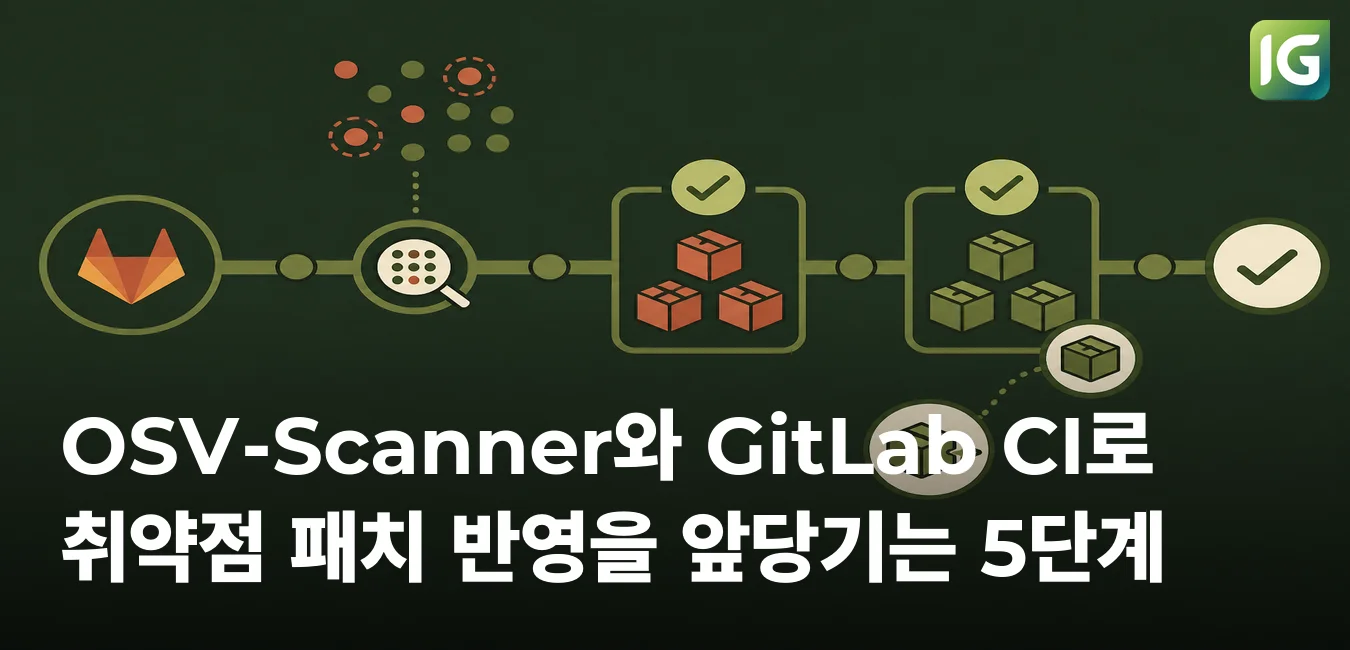
OSV-Scanner와 GitLab CI로 취약점 패치 반영을 앞당기는 5단계
두줄요약
OSV-Scanner와 GitLab CI로 의존성 취약점의 반영 지연을 줄이는 5단계 패치 사이클을 소개했습니다.\n자동 수정, 예외 만료 관리, MR 게이트, 정기 스캔으로 지속적인 반영과 재유입 차단을 구성합니다.
문제 상황
- 패치 공개 이후에도 영향 파악 부족, 전이 의존성, 메이저 업그레이드 부담으로 이어지는 반영 지연
- lockfile에 누적된 오픈 소스 취약점과 취약 버전 재유입 위험
원인 분석
- 비공개 조율과 권고문 미발행으로 인한 스캐너 탐지 지연
- 의존성 선언 파일에 드러나지 않는 전이 의존성 및 복잡한 버전 조건
- 메이저 버전 패치의 API 변경, 회귀 테스트, 사용자 영향 검토 부담
해결 방법
- OSV-Scanner와 GitLab CI 기반의 진단·자동 수정·예외 기록·MR 게이트·정기 스캔 5단계 패치 사이클
- in-place와 relax 전략을 활용한 lockfile 수정, 테스트 통과 MR 중심의 반영
- 만료일·사유 기반 예외 설정과 Pipelines must succeed 기반 취약 버전 재유입 차단
성능/운영 포인트
- 기본 브랜치 정기 스캔과 Slack 실패 알림으로 새 권고문·예외 만료 감지
- KEV, EPSS, CVSS 순의 처리 우선순위와 예외 재검토일 별도 관리
- 폐쇄망 취약점 DB 반입 주기, 권고문 이전 취약점 대비용 MFA·로그·네트워크 통제