데브옵스
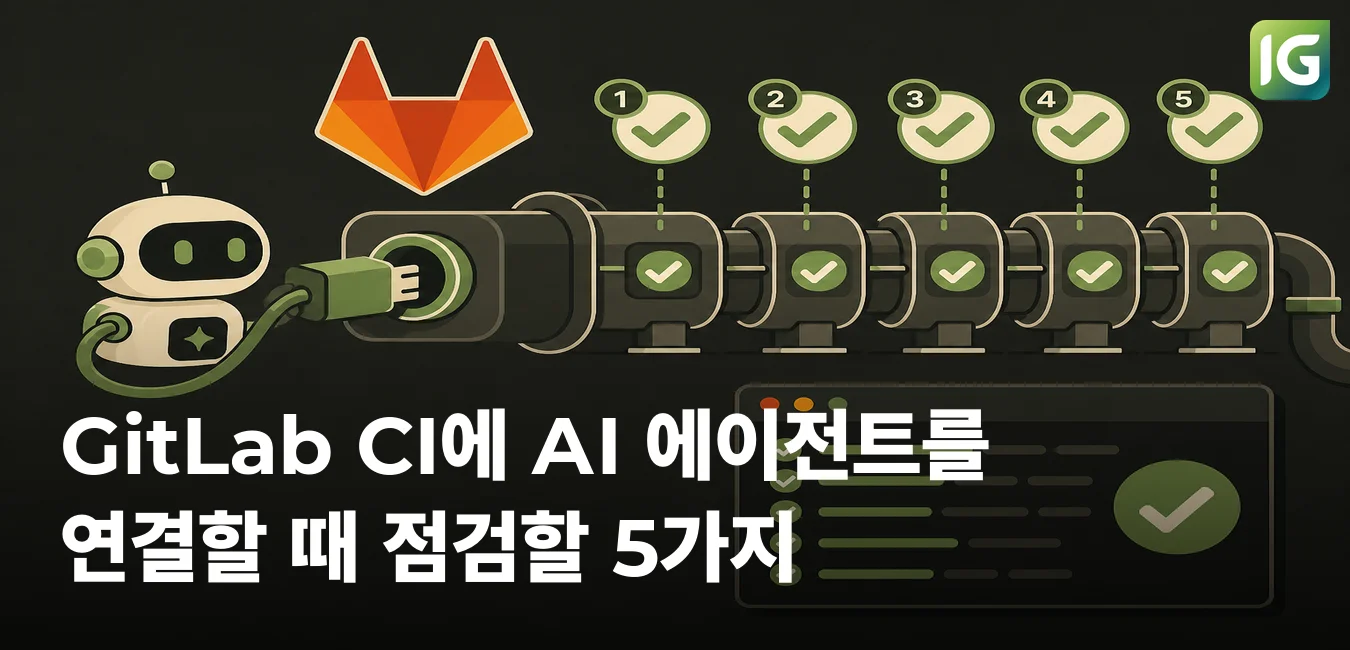
GitLab CI에 AI 에이전트를 연결할 때 점검할 5가지
두줄요약
GitLab CI에 연결한 코딩 에이전트 설정 파일을 어떻게 통제할지 다뤘습니다. CODEOWNERS, 보호 브랜치, CI 경고, 보호된 변수로 운영 기준을 점검했습니다.
핵심 내용
- GitLab CI에 연결한 코딩 에이전트의 설정 파일은 단순 문서가 아니라 파이프라인 동작을 바꾸는 관리 대상
- CLAUDE.md, AGENTS.md, 하위 규칙 파일, import된 파일까지 목록화한 뒤 승인·탐지·권한 통제를 함께 적용할 필요
- GitLab에서의 점검 축은 CODEOWNERS 등록, 보호 브랜치의 Code Owner 승인 활성화, 변경 탐지 CI Job, 보호된 크리덴셜 변수 설정
적용해볼 점
- 에이전트가 실제로 읽는 파일 경로와 상속 범위를 먼저 정리
- MR 승인 규칙과 CI 경고를 분리해 설정 변경을 검토
- API 키는 Protected 변수와 Masked 옵션으로 관리하고 상위 그룹 변수도 함께 확인