데브옵스
VPC Network — Firewall

두줄요약
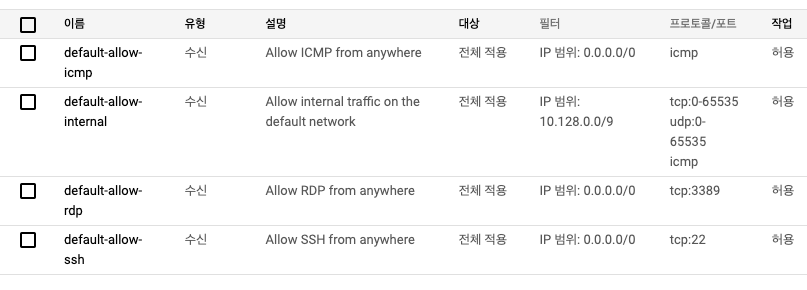
GKE 기반 GCP 환경의 기본 및 자동 생성 VPC 방화벽 규칙을 점검했습니다. 로드밸런서·master·SQL 접근을 최소 범위로 허용하는 방향을 정리했습니다.
문제 상황
- 고객사 보안 점검과 Log4j 이슈를 계기로 GKE 기반 시스템의 VPC 방화벽 전반 검토
- GCP 기본 방화벽의 RDP·SSH·ICMP 외부 전체 공개와 내부망 전체 포트 허용
구조와 흐름
- GKE 클러스터 생성 시 자동 등록되는 방화벽 규칙과 기본 규칙의 중첩·혼용
- 공통 네트워크 태그
gke-node기반의 다중 GKE 클러스터 방화벽 관리 - GCLB 헬스 체크, GKE master 대역, Data Studio의 Cloud SQL 접속, 고객사·사내 SQL 접근 규칙 구성
해결 방법
- GCLB IP 대역을 허용 목록에 추가하고 대상 태그를
gke-node로 지정 - 클러스터 설정 master IP 대역에 대해
gke-node대상 방화벽 규칙 설정 - SQL 접근 IP 범위와 포트를 최소 범위로 제한
트레이드오프
- Ingress 중심의 현실적 보안 수준 적용과 단계적 강화 방침
- Egress 제한 및 내부망 전체 허용 제거를 추가 보안 강화 항목으로 고려