AI
AI 에이전트 거버넌스: GitLab으로 Claude Code 활동 기록하고 변경 통제하기
두줄요약
GitLab과 Claude Code로 정책·통제·기록·검토 기반의 에이전트 거버넌스 구축 방법을 설명했습니다. glab 세션 기록, 보호 브랜치와 MR 승인 규칙을 활용한 변경 통제 실습을 다뤘습니다.
구조와 흐름
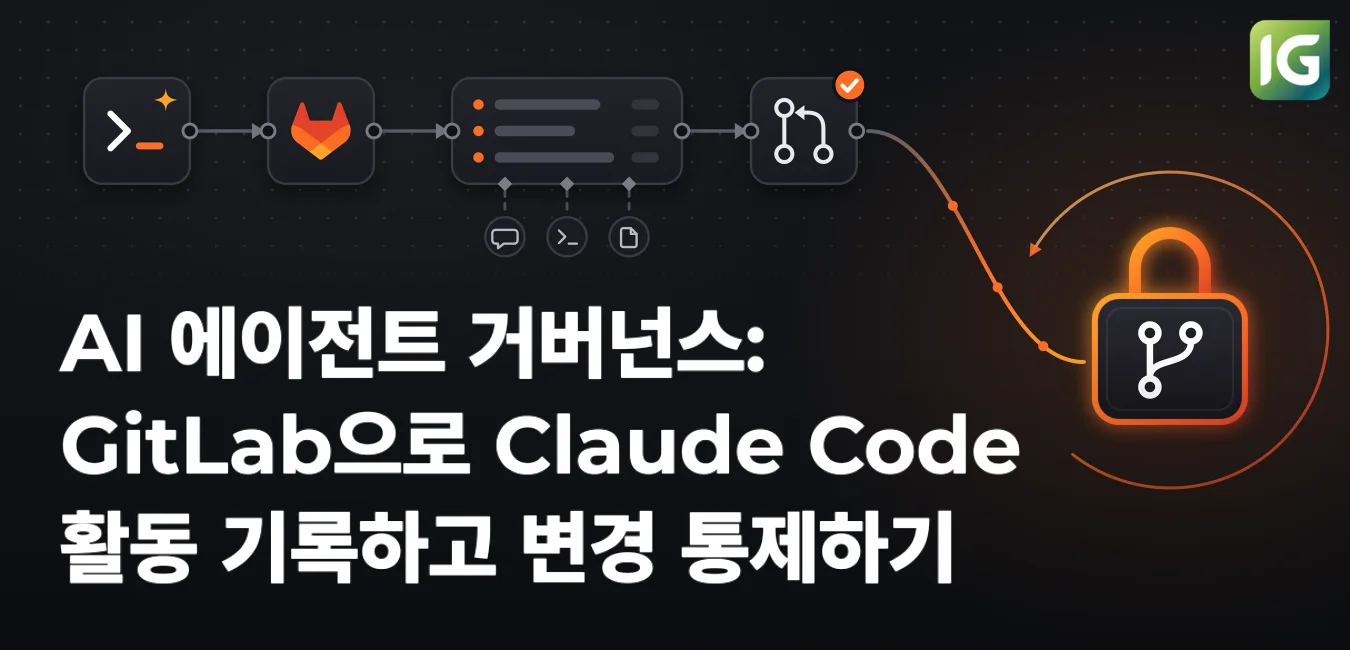
- 정책·통제·기록·검토를 반복하는 AI 에이전트 거버넌스 체계
- PC·CI 실행 작업은 에이전트 도구 설정으로, 코드 반영과 설정 변경은 GitLab 기능으로 분리
- OTel 이벤트는 조직 로그 시스템으로, 세션·승인·정책 변경 이력은 GitLab으로 수집
해결 방법
- Claude Code 관리 설정의 허용·승인 필요·금지 규칙과 auto·bypassPermissions 모드 비활성화
- GitLab CODEOWNERS, 보호 브랜치, MR 필수 승인·작성자 자기 승인 금지 설정
- glab minder setup을 통한 Claude Code 세션 전송과 AI Governance 대시보드·감사 이벤트 검토
성능/운영 포인트
- GitLab AI Governance의 외부 연결 에이전트 세션 집계와 감사 이벤트 조회
- 프롬프트·도구 호출 인자·결과·토큰 사용량 전송, 도구 출력과 응답 본문 미전송
- main 직접 push 거부, MR 승인 대기, 정책 변경 이력 확인 실습
주의할 점
- 외부 연결 에이전트의 PC 명령·파일 편집은 GitLab Tool governance 통제 대상 외부
- 파이프라인 명령 구조에 따라 실패한 작업도 Outcome success로 기록될 가능성
- 에이전트 전용 계정·분리된 로그 보관·시스템 로그 교차 검증·고위험 작업의 사람 승인