데브옵스
EKS 네트워크 보안: NetworkPolicy와 SGP로 구현하는 파드 트래픽 격리

두줄요약
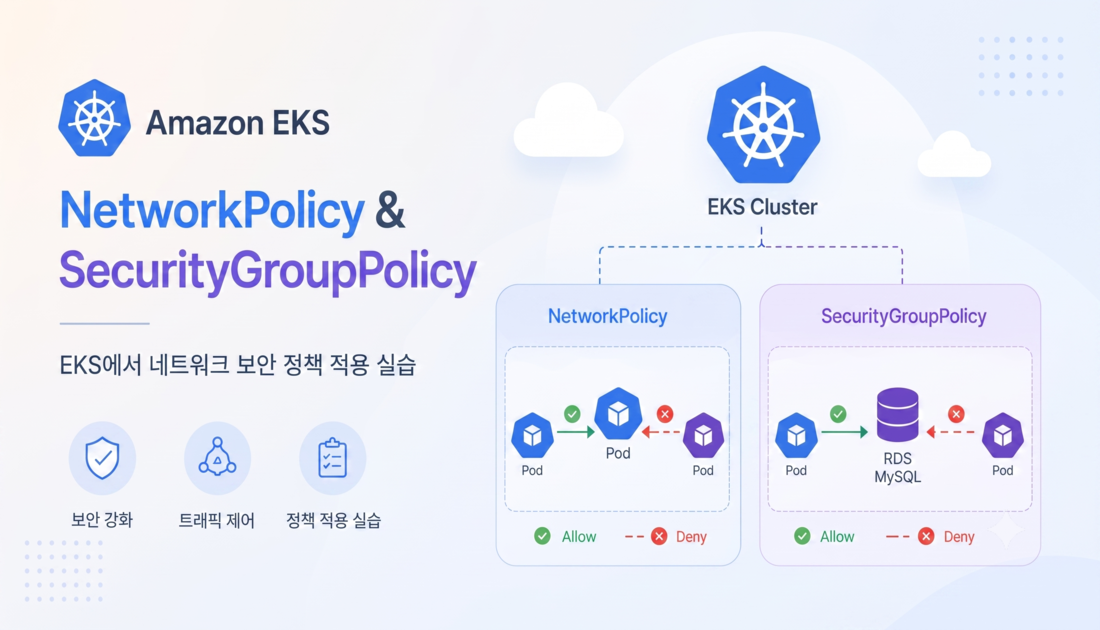
EKS에서 NetworkPolicy로 Pod 간 통신을, SecurityGroupPolicy로 Pod의 RDS 접근을 분리 제어합니다. 두 정책을 함께 적용할 때 SGP strict 모드의 헬스체크 규칙을 점검해야 합니다.
구조와 흐름
- NetworkPolicy로 클러스터 내부 Pod 간 L3/L4 트래픽을 라벨과 포트 기준으로 제어
- SecurityGroupPolicy로 대상 Pod에 Branch ENI와 AWS 보안 그룹을 연결해 RDS 등 외부 AWS 리소스 접근 제어
- 내부 수신 정책과 외부 리소스 접근 정책을 역할별로 분리해 동일 Pod에 병행 적용
선택 이유
- Pod IP 변경에도 라벨 셀렉터 기반 정책 유지
- 노드 보안 그룹 전체 개방 대신 승인 Pod 단위의 최소 권한 적용
성능/운영 포인트
- NetworkPolicy 사용을 위한 Amazon VPC CNI 네트워크 정책 활성화 또는 별도 CNI 엔진 필요
- SecurityGroupPolicy 사용을 위한 Pod ENI 활성화 및 Nitro 기반 워커 노드 요구
주의할 점
- SGP strict 모드에서 kubelet liveness/readiness probe도 Pod 보안 그룹 규칙 적용 대상
- 헬스체크 실패 방지를 위한 클러스터 보안 그룹 인바운드 허용 또는 enforcing mode 변경