

코드 품질 개선 기법 3편: 전략 없는 전략
반복문 내부의 큰 조건 분기가 흐름 파악과 대응 관계를 어렵게 만든다고 설명했습니다. 이를 해결하는 네 가지 재구조화 방식과 각 장단점을 정리했습니다.
#Kotlin#디자인패턴
4500
반복문 내부의 큰 조건 분기가 흐름 파악과 대응 관계를 어렵게 만든다고 설명했습니다. 이를 해결하는 네 가지 재구조화 방식과 각 장단점을 정리했습니다.

토스증권의 Kafka 데이터센터 이중화 개요를 소개하며 Active-Active와 Stretched Cluster를 비교했습니다. 가용성과 성능을 고려해 Active-Active를 선택하고 DNS와 Offset Sync 전략을 설명했습니다.
현대자동차그룹 커넥티드 카 서비스의 글로벌 확장을 위해 가입·개통 시스템 개편 사례를 다뤘습니다. 모놀리식 구조를 MSA 방향으로 전환하는 맥락을 소개했습니다.


여기어때 iOS 팀의 MVC, MVVM, ReactorKit 변천사와 SwiftUI 전환 검토 과정을 정리했습니다. SwiftUI에 맞는 MVI, 커스텀 MVI, TCA의 적용 방향도 함께 살펴봤습니다.

외부 벤더사 연동에서 발생할 수 있는 장애를 예방하고 격리하는 전략을 소개했습니다. 카셰어링 서비스 개발 과정의 외부 서비스 장애 대응 관점을 다뤘습니다.

WASI는 WebAssembly를 브라우저 밖으로 확장해 파일 시스템 등 시스템 자원 접근을 표준화했습니다. Rust와 Wasmtime 예제로 권한 기반 실행 흐름과 컴포넌트 모델 방향도 소개했습니다.

사장님플러스 앱 아키텍처 전환 이후의 현재 구조를 다루는 후속 글입니다. 이전 전환기에서 다루지 못한 아키텍처 현황을 간단히 소개합니다.

외부 API에 의존하던 Reverse Geocoding 기능을 내재화해 비용과 장애 리스크를 줄였습니다. 데이터 선택, GeoHash, Point In Polygon을 거쳐 성능과 운영 효율을 함께 개선했습니다.

ArchUnit으로 Java 아키텍처 원칙을 테스트 코드로 검증하는 방법을 소개했습니다. 패키지 의존성, 순환 의존성, 어노테이션 규칙을 자동으로 강제하는 예시를 담았습니다.
타입시스템으로 도메인을 모델링해 보이지 않는 오류를 줄이는 방법을 소개했습니다. 커피 주문과 결제수단 예시로 안전성과 컴파일 타임 관점을 설명했습니다.
QueryPie는 PAM 보안을 위해 인하우스 Red Team, 버그바운티, 외부 컨설팅을 병행하는 모의해킹 체계를 운영했습니다. 또한 DevSecOps와 자동화·AI 기반 탐지를 결합해 보안을 사전 예방 중심으로 고도화하고 있습니다.
SSH 프록시 기반 명령어 파싱의 한계를 줄이기 위해 script injection으로 실제 실행 명령을 제어하는 방식을 소개했습니다. 에이전트 없이도 서버 레벨 수준의 보안성을 높이는 확장 방향도 제안했습니다.
데이터 디스커버리를 활용해 데이터베이스 내 개인정보를 자동으로 식별하고 관리하는 방법을 설명했습니다. 정규식과 AI, 태그 연계를 통해 보안 사각지대를 줄이는 방향을 제시했습니다.
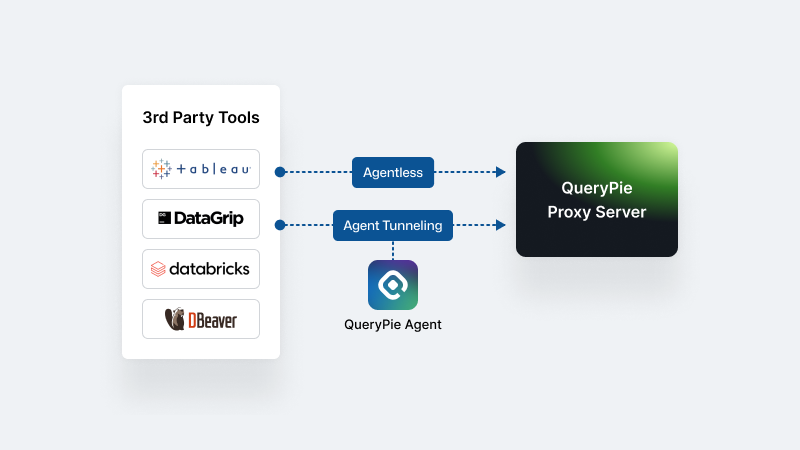
Agent 기반 보안이 갖는 배포, 성능, 가시성, 확장성 한계를 설명했습니다. 프록시와 QSI를 활용한 QueryPie의 Agentless 접근제어와 실제 도입 효과를 소개했습니다.