Security Hub CSPM 자동화 규칙을 Security Hub로 마이그레이션
AWS Security Hub CSPM의 자동화 규칙을 새 Security Hub로 옮기는 마이그레이션 방법을 소개했습니다. ASFF에서 OCSF로의 스키마 차이, 리전별 배포 방식, 검증 절차를 함께 설명했습니다.
#AWS#Security Hub#cloudformation
5300


AWS Security Hub CSPM의 자동화 규칙을 새 Security Hub로 옮기는 마이그레이션 방법을 소개했습니다. ASFF에서 OCSF로의 스키마 차이, 리전별 배포 방식, 검증 절차를 함께 설명했습니다.
두올테크는 Windows 기반 레거시 시스템을 Amazon ECS 중심의 SaaS 구조로 단계적으로 전환했습니다. projectId 기반 멀티테넌시와 CI/CD 자동화로 배포 속도와 운영 효율을 높였습니다.

AWS DMS의 Data Resync 기능으로 마이그레이션 중 데이터 불일치를 자동으로 수정하는 방법을 소개했습니다. Full load와 CDC 작업에서의 구성 방식과 운영 시 주의점도 함께 설명했습니다.
EKS에서 Istio Ambient Mode를 이용해 사이드카 오버헤드를 줄이고 리소스 효율성을 높이는 방법을 소개했습니다. Ztunnel과 Waypoint로 보안, 관찰성, 트래픽 제어를 유연하게 구성하는 과정을 설명했습니다.
AWS ARC Region switch와 FIS를 결합해 크로스 리전 장애 조치를 자동화하는 방법을 소개했습니다. Synthetic canary와 CloudWatch로 장애를 감지하고 보조 리전 전환을 검증했습니다.

AWS Managed Microsoft AD 하이브리드 에디션으로 기존 AD 도메인을 유지한 채 AWS로 확장하는 방법을 소개했습니다. 환경 평가와 SSM 등록을 거쳐 하이브리드 디렉터리를 만들고 AWS 서비스와 연동할 수 있습니다.
AWS Backup 복원 테스트를 자동화해 백업 복구 가능성을 정기적으로 검증하는 방법을 소개했습니다. EventBridge와 Lambda를 연계한 검증 흐름과 운영 시 고려사항도 함께 정리했습니다.

AWS 기반 가상 임베디드 개발 환경으로 자동차 OEM과 공급업체의 협업과 통합 테스트를 앞당기는 방법을 소개했습니다. 소스 공개 없이 CI/CT를 수행하고 하드웨어 비용과 후반 재작업 부담도 줄일 수 있습니다.

AWS Transform for .NET과 Amazon Q Developer로 150만 라인 규모의 .NET 레거시를 현대화했습니다. 컨테이너 전환과 배포 자동화로 비용과 시간을 크게 줄였습니다.

AWS Network Firewall로 아웃바운드 도메인 허용 목록을 자동화하는 방법을 소개했습니다. 로그 분석과 규칙 생성을 결합해 방화벽 운영을 단순화하는 내용입니다.
클라우드 인프라 관제의 수작업과 24시간 인력 의존 문제를 AI와 AWS 서비스로 자동화한 사례를 소개했습니다. 장애 알림, 이력 조회, 보고서 생성까지 연결해 대응 속도와 운영 효율을 높였습니다.
리멤버앤컴퍼니가 Aurora MySQL의 분석 부하를 줄이기 위해 S3 Tables 기반 CDC 데이터 레이크를 구축한 과정을 다뤘습니다. 기존 데이터 이관, Debezium·MSK·Iceberg Kafka Connect 설정과 운영상 주의점을 정리했습니다.

대규모 EC2 환경의 EBS 볼륨 초기화 문제를 MCP 서버로 자동화한 사례를 소개했습니다.자연어 명령, 진행률 추적, 병렬 처리를 통해 운영 효율과 비용 절감을 개선했습니다.
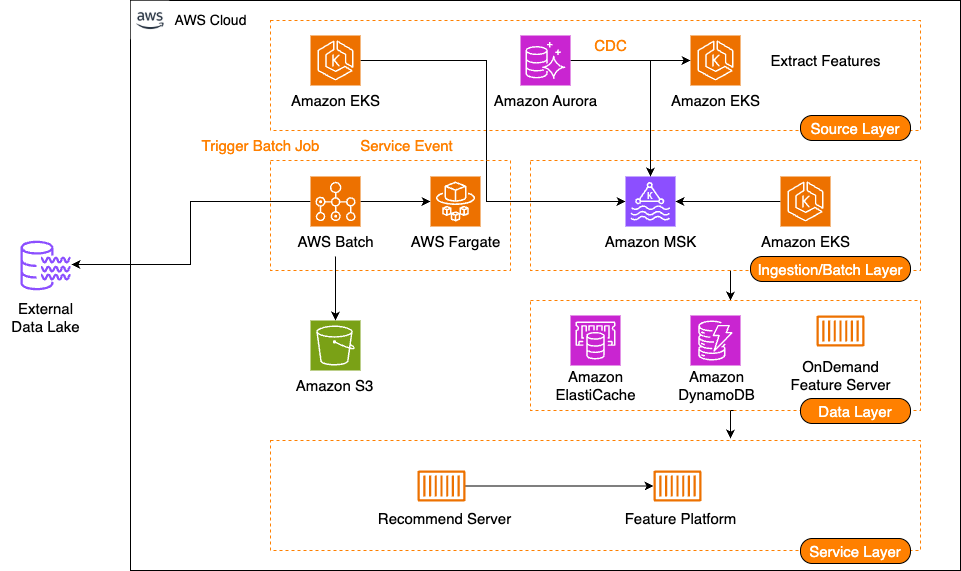
당근은 AWS 기반 피처 플랫폼의 수집 계층을 스트림과 배치로 나누어 구성했습니다. 대규모 이벤트와 배치 작업을 안정적으로 처리하며 운영상의 개선점도 함께 정리했습니다.
놀유니버스는 이벤트 기반 프로모션 증가에 맞춰 EventScaler와 Kubernetes Operator로 자동 스케일링 체계를 구축했습니다. Amazon Q Developer를 활용해 설계와 구현을 보조받으며 운영 시간과 리스크를 크게 줄였습니다.
Vueron은 VueX를 설치형에서 SaaS로 전환하며 AWS SBT와 CDK를 활용해 멀티테넌트 구조를 빠르게 구축했습니다. 그 결과 온보딩 자동화, 운영 표준화, 비용 절감과 성능 개선을 동시에 확보했습니다.

Amazon MWAA 환경에서 최소 권한 원칙을 적용하는 보안 구성을 정리했습니다. 보안 그룹, NACL, VPC 엔드포인트, IAM 정책을 세분화해 네트워크와 서비스 접근을 제한했습니다.

AWS Native 보안 서비스로 암복호화 체계를 전환한 사례를 다뤘습니다. 보안 강화와 함께 라이선스 비용과 운영 복잡성을 줄이는 방향을 제시했습니다.