
AI
Amazon Bedrock AgentCore를 활용한 멀티에이전트 운영과 접근제어
두줄요약
멀티 에이전트 시스템의 운영 복잡성과 권한 문제를 AgentCore로 중앙화하는 방안을 설명했습니다. Gateway, Identity, Runtime으로 인증·접근제어·관측을 통합하는 사례를 소개했습니다.
핵심 내용
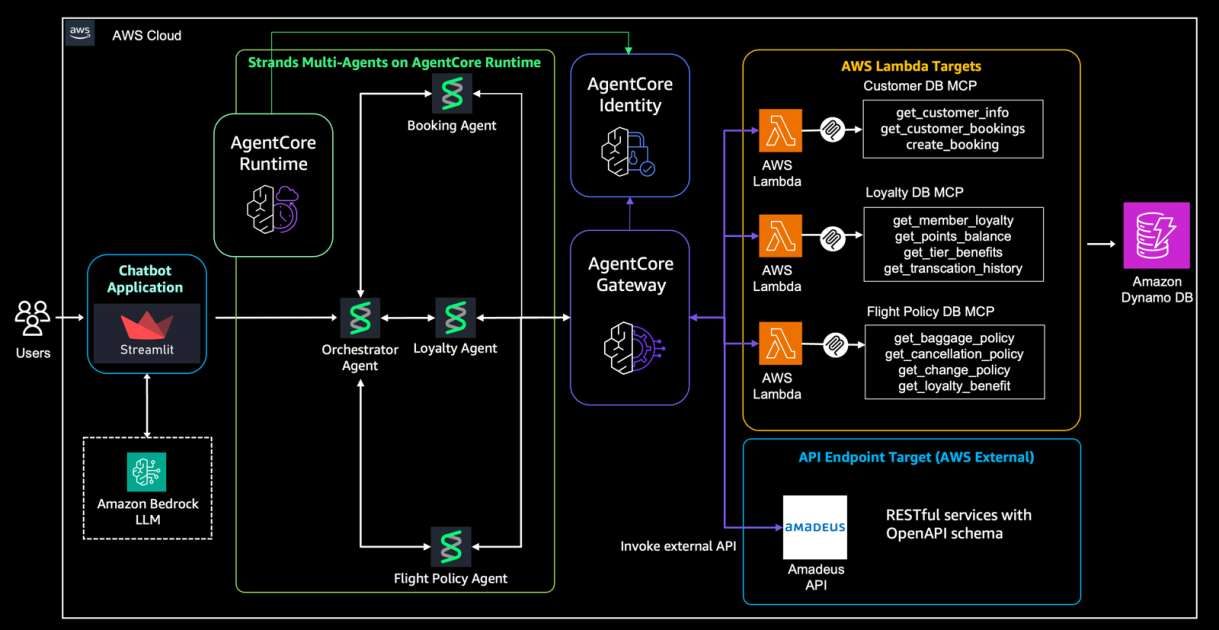
- 멀티 에이전트가 외부 API, MCP, 내부 서비스를 직접 호출하는 구조의 운영 한계 정리
- AgentCore Gateway, Identity, Runtime으로 도구 호출, 인증, 실행 환경을 플랫폼 레벨에서 중앙화
- Orchestrator, Booking, Loyalty, Policy 에이전트로 항공사 예약 시나리오를 구성해 호출 흐름과 권한 제어를 설명
- Gateway Interceptor로 에이전트별 접근 가능한 도구를 제한하고, 통합 관측으로 운영 복잡성을 낮추는 방향 제시
적용해볼 점
- 에이전트마다 흩어진 인증과 호출 로직을 Gateway와 Identity로 분리
- 역할별 에이전트에 최소 권한을 적용하고 Interceptor로 도구 접근을 검증
- 분산 실행 환경을 Runtime으로 통합해 로그와 추적을 일원화