
카카오웹툰은 GitHub Actions를 어떻게 사용하고 있을까?
GitHub Actions로 push 테스트, 캐시, Slack 알림을 자동화한 사례를 소개했습니다. 브랜치명·Secrets·스케줄을 활용한 지역별 AWS 배포 흐름도 설명합니다.
#GitHub Actions#CI/CD
100

GitHub Actions로 push 테스트, 캐시, Slack 알림을 자동화한 사례를 소개했습니다. 브랜치명·Secrets·스케줄을 활용한 지역별 AWS 배포 흐름도 설명합니다.
GitHub Actions로 React 프로젝트의 검사와 빌드를 자동화하고 의존성 캐시를 적용했습니다. Composite Action과 Secrets로 Slack 알림 및 배포 브랜치 규칙을 구성했습니다.
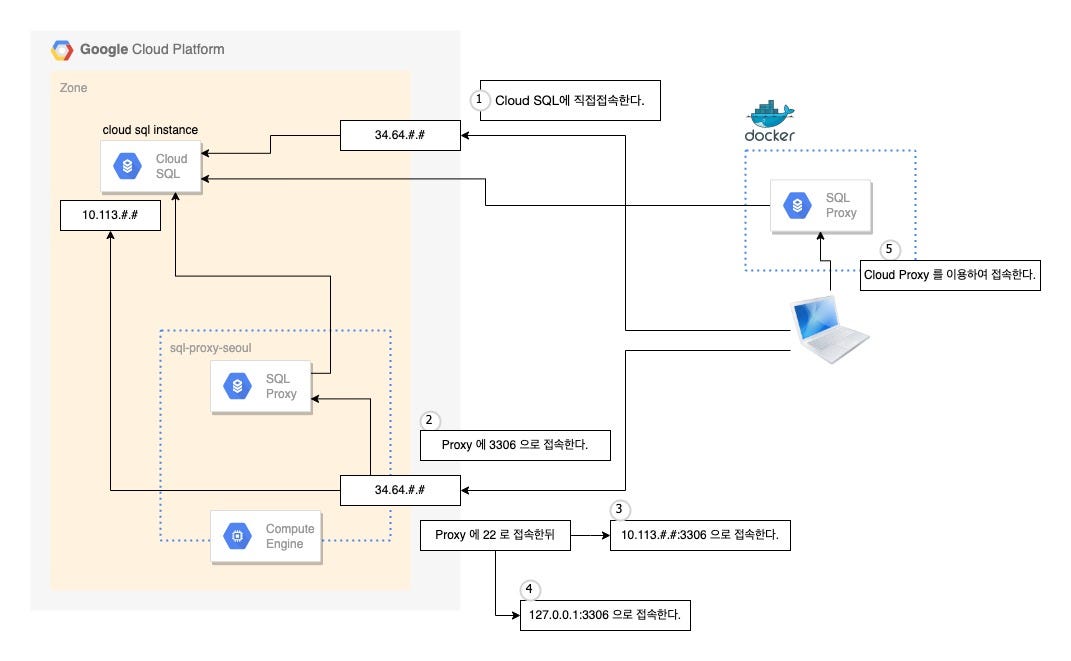
Cloud SQL의 Public IP, Bastion Host, Cloud SQL Proxy 기반 접속 방식을 비교했습니다. SSH·IAM·localhost 활용에 따른 보안성과 운영 특성을 정리했습니다.

문서·애드혹 스크립트 중심의 AMI 관리 한계를 해결하기 위해 Packer를 도입했습니다. 멀티 클라우드 재사용성, 레이어드 이미지, IaC 기반 자동화 방향을 제시합니다.

GCP 환경에서 Cloud Armor WAF로 Log4j 취약점 대응 규칙을 적용하는 방법을 요약했습니다. gcloud 명령으로 CVE-2021-44228 관련 요청을 403으로 차단합니다.
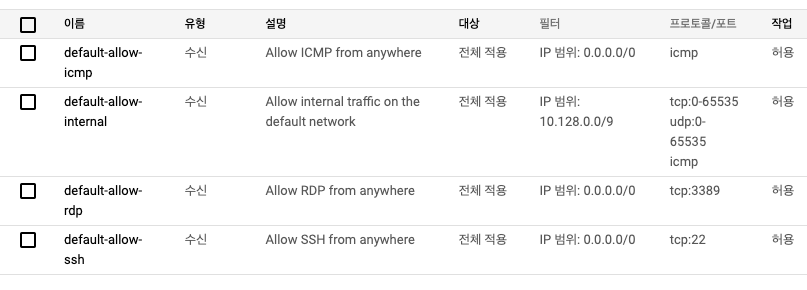
GKE 기반 GCP 환경의 기본 및 자동 생성 VPC 방화벽 규칙을 점검했습니다. 로드밸런서·master·SQL 접근을 최소 범위로 허용하는 방향을 정리했습니다.

AWS Site-to-Site VPN과 Openswan을 연결하는 구성 및 라우팅 설정 절차를 설명했습니다. 두 VPN 터널 구성과 EC2 소스/대상 확인 해제 등 운영 시 주의점을 함께 정리했습니다.

fastlane으로 iOS 테스트 앱의 빌드 번호 증가와 TestFlight 업로드를 자동화했습니다. Slack 알림을 연동해 배포 결과와 브랜치·커밋 이력을 확인합니다.

WireGuard의 공개키 기반 연결에 Keycloak SSO와 키 활성화·만료 정책을 결합했습니다. tc eBPF 맵으로 패킷을 제어하고 만료 키 연결은 Slack으로 알림했습니다.
OpenVPN의 계정 관리·추적성·성능 문제를 WireGuard 기반 자체 VPN으로 개선했습니다. 그룹별 접근 제어와 사용자 고유 IP 로그를 AWS 라우팅으로 구현했습니다.
Stage·QA 환경의 반복적인 인프라 작업을 줄이기 위해 Terraform을 도입한 과정을 공유했습니다. tfstate 관리와 리소스 의존성, 협업 검증의 중요성을 시행착오로 정리했습니다.
환경 증가와 반복 작업 문제를 해결하기 위해 Terraform 기반 IaC를 도입한 경험을 공유했습니다. tfstate, 리소스 의존성, 수동 변경 동기화와 협업 검증의 중요성을 설명합니다.

PlayStore Beta의 수동 테스트 앱 배포·테스터 관리 문제를 Firebase App Distribution과 fastlane으로 개선했습니다. 내부망 Git 제약을 고려해 배포 lane과 초대 링크 기반 QA 흐름을 구성했습니다.
개인정보를 전사적으로 통합 관리하고, 수집 단계의 법적 준거성을 점검했습니다. 수집·이용 동의 고지와 KISA 기준 비밀번호 가이드로 보호를 강화했습니다.