
혼돈에서 질서로: 멀티클라우드 Kubernetes 접근제어 혁신
멀티클라우드 쿠버네티스 운영에서 발생하는 접근 제어와 감사 관리 문제를 정리했습니다. IdP 연동, RBAC·ABAC, 중앙화된 로깅과 실시간 검증으로 보안과 운영 안정성을 높이는 방안을 제시했습니다.
#Kubernetes#멀티클라우드
1300

멀티클라우드 쿠버네티스 운영에서 발생하는 접근 제어와 감사 관리 문제를 정리했습니다. IdP 연동, RBAC·ABAC, 중앙화된 로깅과 실시간 검증으로 보안과 운영 안정성을 높이는 방안을 제시했습니다.
Kubernetes RBAC의 운영 복잡성과 제약을 보완하기 위해 KAC 기반 접근 제어 방식을 소개했습니다. 투명한 프록시와 중앙 정책 관리로 멀티 클러스터 보안과 감사 효율을 높였습니다.
개발 속도와 안정성을 함께 높이기 위해 DevSecOps 파이프라인을 구축한 사례를 소개했습니다. 개발 초기부터 운영까지 보안 검토를 자동화하고 취약점 조치를 배포 조건으로 연결했습니다.
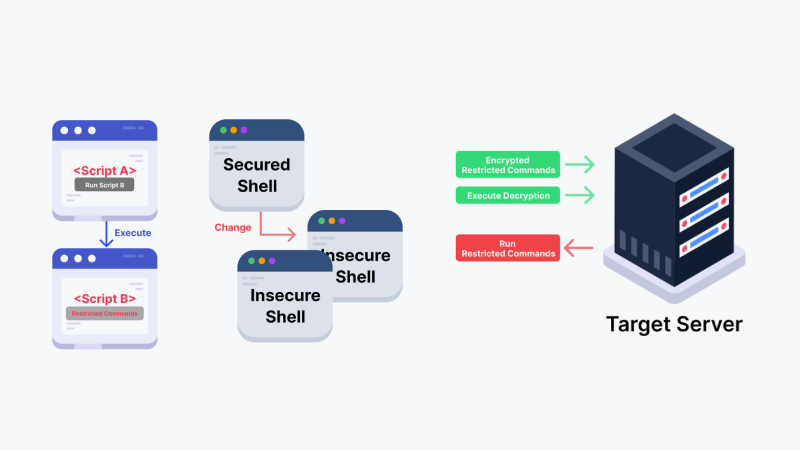
서버 접근제어에서 명령어 차단만으로는 스크립트 우회를 막기 어려운 문제를 다뤘습니다. 실행 프로세스 추적과 정책 확장으로 우회 실행을 차단하는 접근을 설명했습니다.
멀티클라우드 Kubernetes 운영에서 접근 통제와 감사 관리의 복잡성을 정리했습니다. IdP 연동, 세밀한 RBAC/ABAC, 중앙화된 정책으로 보안과 안정성을 높이는 방안을 제시했습니다.
Kubernetes RBAC의 관리 복잡성과 기능 한계를 보완하기 위한 접근 제어 방식으로 KAC를 소개했습니다.투명한 Proxy와 정책 기반 제어로 멀티 클러스터 운영 보안과 감사 추적을 강화했습니다.
QueryPie가 개발 초기부터 운영까지 보안을 자동화한 DevSecOps 파이프라인을 소개했습니다. GitHub Actions, SAST/DAST, 이미지 스캔, IaC 정책 검증으로 취약점 차단과 배포 통제를 강화했습니다.
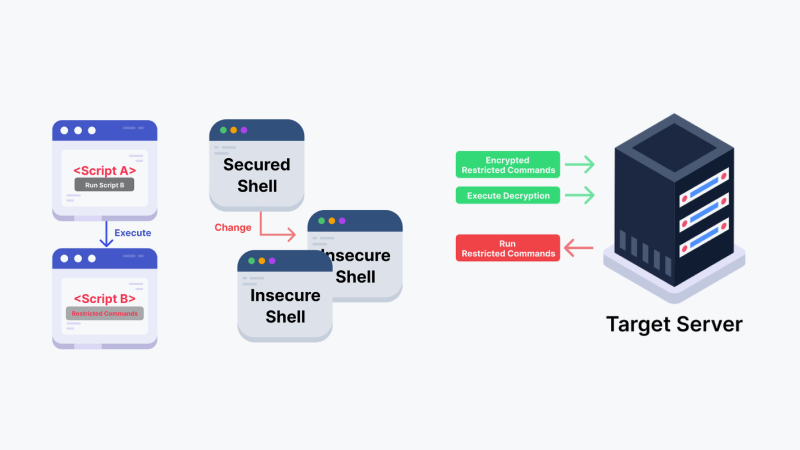
서버 접근제어에서 스크립트와 셸 우회로 명령어 차단이 무력화되는 문제를 다뤘습니다. 실행 프로세스 추적과 게이트웨이 기반 제어로 우회 실행을 막는 방법을 설명했습니다.

멀티클라우드 쿠버네티스 운영에서 생기는 접근 통제와 감사 관리 문제를 정리했습니다. IdP 연동, RBAC·ABAC, 중앙화된 로그와 검증으로 보안과 안정성을 높이는 방안을 소개했습니다.

DevOps 효율을 높이기 위해 Jira, GitLab, Jenkins 데이터를 REST API로 수집하고 PostgreSQL에 저장하는 시각화 전략을 소개했습니다. 라인 차트, 산점도, 테이블을 활용해 현황을 한눈에 보고 분석과 보완을 반복하는 흐름을 제안했습니다.

Kubernetes에서 Ingress와 Cert-Manager를 활용해 무료 HTTPS를 설정하는 방법을 소개했습니다. Let’s Encrypt로 인증서를 자동 발급받고 운영용 인증서로 전환하는 절차를 다뤘습니다.
Windows 전용 C++ 프로젝트를 Bazel로 Android와 iOS까지 포팅한 경험을 공유했습니다. 모노레포 도입 과정과 Bazel의 장단점을 함께 다뤘습니다.

윈도우에서 Docker Desktop 없이 WSL2와 Ubuntu로 Docker Engine을 설치하는 과정을 정리했습니다. 또한 hello-world와 ubuntu 이미지를 실행해 정상 동작을 확인했습니다.

쿠버네티스 메모리 관리에서 리눅스와 cadvisor가 보는 관점 차이, 페이지 캐시, RSS/WSS를 설명했습니다. OOM 동작과 oom_score_adj의 영향까지 짚어 메모리 모니터링 기준을 정리했습니다.