
EKS 클러스터 11개를 서비스 중단 없이 버전 통일하기
EKS 11개 클러스터를 서비스 중단 없이 v1.35로 통일한 업그레이드 사례입니다. AI 에이전트를 오퍼레이터로 써 8일 만에 PR 109건을 처리하고 안전하게 전환했습니다.
#EKS#Kubernetes
2000

EKS 11개 클러스터를 서비스 중단 없이 v1.35로 통일한 업그레이드 사례입니다. AI 에이전트를 오퍼레이터로 써 8일 만에 PR 109건을 처리하고 안전하게 전환했습니다.
EKS 11개 클러스터를 단계적 절차와 안전판으로 8일 만에 v1.35로 통일했습니다. AI 에이전트와 사람의 승인 분리를 통해 서비스 중단 없이 업그레이드를 마쳤습니다.


kt cloud가 OpenStack 내재화를 위해 Zuul.CI 기반 Gating System을 구축했습니다. Upstream Job을 참조·상속해 회귀 검증을 자동화하고 최신 기준을 유지했습니다.
멀티 AWS 계정 환경에서 NACL 차단 자동화를 운영하며 정합성 불일치와 race condition을 개선한 경험을 다뤘습니다. 반환값 검증, 재시도, 실패 격리로 부분 실패가 숨지 않도록 도구를 다듬었습니다.

GitOps에서 PR 단계에 배포 결과 diff를 미리 보여주는 방법을 소개했습니다. 또한 Helm 렌더와 values 출처 추적으로 리뷰 화면에서 변경 영향을 바로 확인하도록 했습니다.
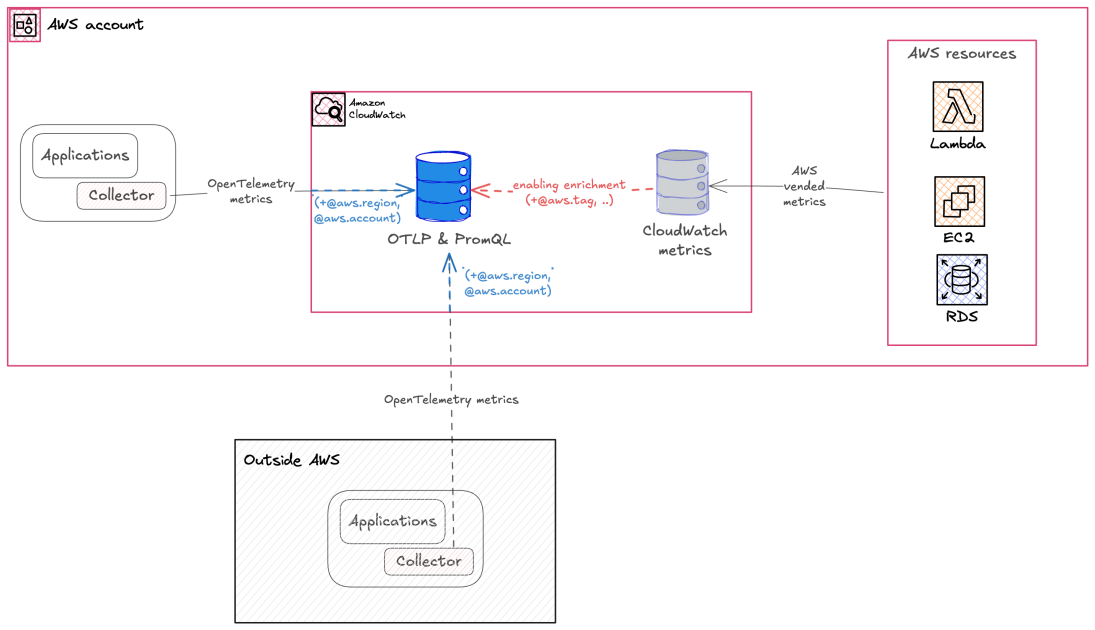

Amazon CloudWatch의 네이티브 OpenTelemetry 지표 수집과 PromQL 지원을 소개했습니다. EKS, Grafana, 애플리케이션 지표를 하나의 파이프라인과 쿼리 언어로 통합하는 방법을 설명했습니다.
Istio Ambient mode 운영 중 만난 507 응답과 istiod disconnected 탐지 사례를 정리했습니다. Envoy buffer limit과 xDS 연결 상태를 어떻게 바라볼지 설명했습니다.

AI 데이터센터에서 WUE가 왜 중요한지와 수자원 효율 관리 방향을 정리했습니다. 전력 효율뿐 아니라 물 사용까지 함께 통제하는 운영이 핵심임을 설명했습니다.
13년간 누적된 운영 흔적을 분류해 stage 환경을 새로 구축했습니다. Packer와 CodeDeploy, AI 분석을 결합해 운영에 가까운 검증 구조를 만들었습니다.
13년간 쌓인 운영 흔적을 분리해 검증 가능한 stage 환경을 구축했습니다. 운영에 가까운 조건에서 배포와 변경을 안전하게 확인하도록 재구성했습니다.

Proxmox VE와 Pulumi로 ControlPlane 가상화와 IaC 기반 운영 자동화를 구현한 사례를 다뤘습니다. 변경 적용은 승인 게이트로 분리해 안전성과 재현성을 높였습니다.
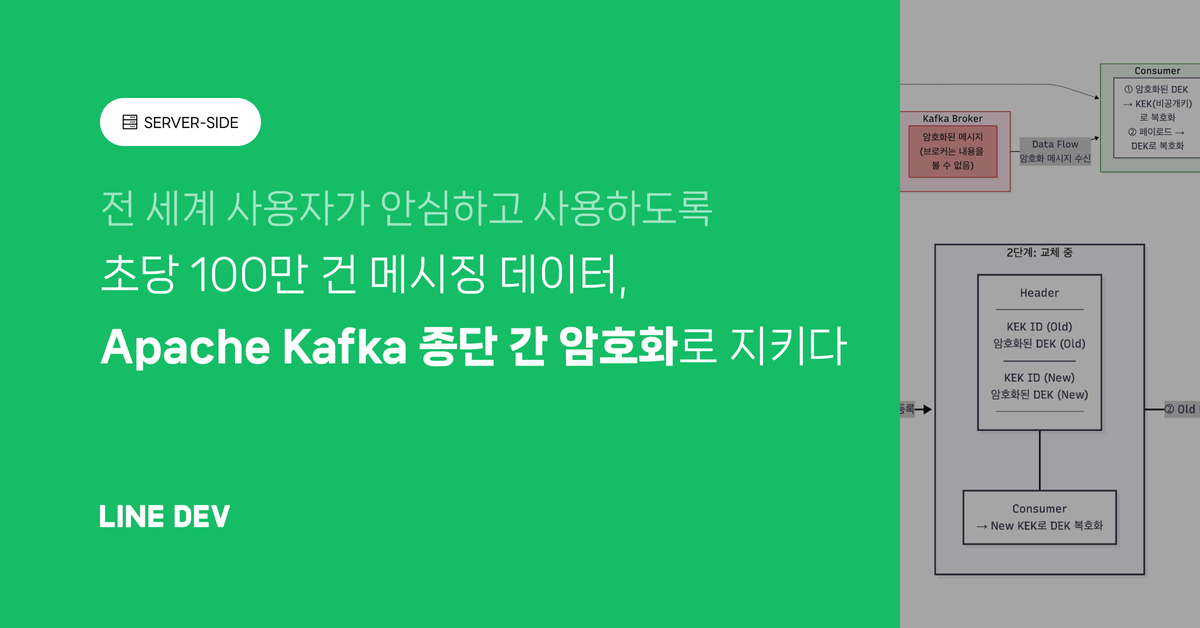
LINE 메신저의 대규모 Kafka 토픽에 종단 간 암호화를 적용한 설계와 운영 경험을 공유했습니다. 공유 KEK, 평문 폴백, 점진적 배포로 무중단 전환과 낮은 성능 오버헤드를 달성했습니다.
보안 전용 AWS 계정을 새로 만들어 인증·네트워크·서버 접근 기준을 한곳으로 모았습니다. Okta, TGW, QueryPie, SSM, GitOps로 표준 경로를 만들고 직접 접근은 예외로 바꿨습니다.

AWS Site-to-Site VPN 유지보수 중 발생하는 장애 원인과 대응 방법을 설명했습니다. BGP와 Tunnel Endpoint Lifecycle Control을 함께 사용해 무중단 교체를 구현하는 방법을 정리했습니다.