

오늘
[데이터주권 시리즈] 주권 확보를 위한 다섯 가지 요건
데이터 주권을 법인·운영·키·공급망·네트워크 경로의 다섯 요건으로 정리했습니다. 소재지와 인증만으로는 부족하며 계약·접근권·키 통제권을 함께 점검해야 합니다.
#데이터 주권#cloud
600

데이터 주권을 법인·운영·키·공급망·네트워크 경로의 다섯 요건으로 정리했습니다. 소재지와 인증만으로는 부족하며 계약·접근권·키 통제권을 함께 점검해야 합니다.
Naver Cloud에서 Managed NKS와 PostgreSQL 중심의 IaC 운영 플랫폼 구축 경험을 정리했습니다. Terraform·Ansible·GitOps의 책임 분리와 복구 검증 원칙을 설명합니다.


상품명 분석을 세밀하게 조정하기 위해 MeCab-Ko와 Lucene Nori 기반 커스텀 플러그인을 빌드했습니다. Amazon OpenSearch Service에 연결해 기본 Nori와 토큰화·검색 결과를 비교했습니다.

Milvus 벡터 검색의 품질·처리량 기준으로 HNSW_SQ8을 선택하고 NUMA 배치를 최적화했습니다. 같은 자원에서 QPS를 41% 높이고 검색 조건 기반 서버 사이징 기준을 만들었습니다.
Milvus 벡터 검색에서 HNSW_SQ8과 NUMA 배치를 최적화해 품질을 유지하며 QPS를 41% 높였습니다. 검색 조건과 자원 측정값을 연결해 서버 사이징 기준을 만들었습니다.

전시 서비스의 장애 대응 흐름에 맞춰 OpenTelemetry·Grafana 기반 관측 가능성 대시보드를 구축했습니다. 기존 파이프라인을 활용하고 AI 에이전트로 반복 작업을 줄이며 팀 단위 개선을 확장했습니다.


데이터센터 접지의 원리와 보호·계통·기능 접지, 메쉬 접지 시공을 정리했습니다. 접지저항과 등전위 본딩을 점검·보강하는 운용 포인트를 제시합니다.
IaaS의 책임 범위와 주요 구성 요소, 종량제·약정형·스팟 과금 방식을 정리했습니다. 도입 전 공동 책임 모델, 전송 비용, 리전 규제, SLA를 확인해야 합니다.

Kubernetes Agent Sandbox의 상태 유지형 AI 에이전트 실행 모델과 주요 CRD를 설명했습니다. WarmPool, 격리 런타임, 버전·런타임 설치 시 주의점을 정리했습니다.
GPU Live는 AI 학습 실행과 GPU 자원 운영을 단일 콘솔로 통합했습니다. 동적 할당, 빈패킹, 갱 스케줄링으로 GPU 활용률과 운영 통제를 강화합니다.
DB 변경을 Git PR과 자동 검증 파이프라인으로 관리하고, 조회·분석은 포털로 셀프서비스화했습니다. LLM 리뷰와 안전장치를 결합해 처리 시간을 줄이고 DBRE의 검토 역량을 고도화했습니다.
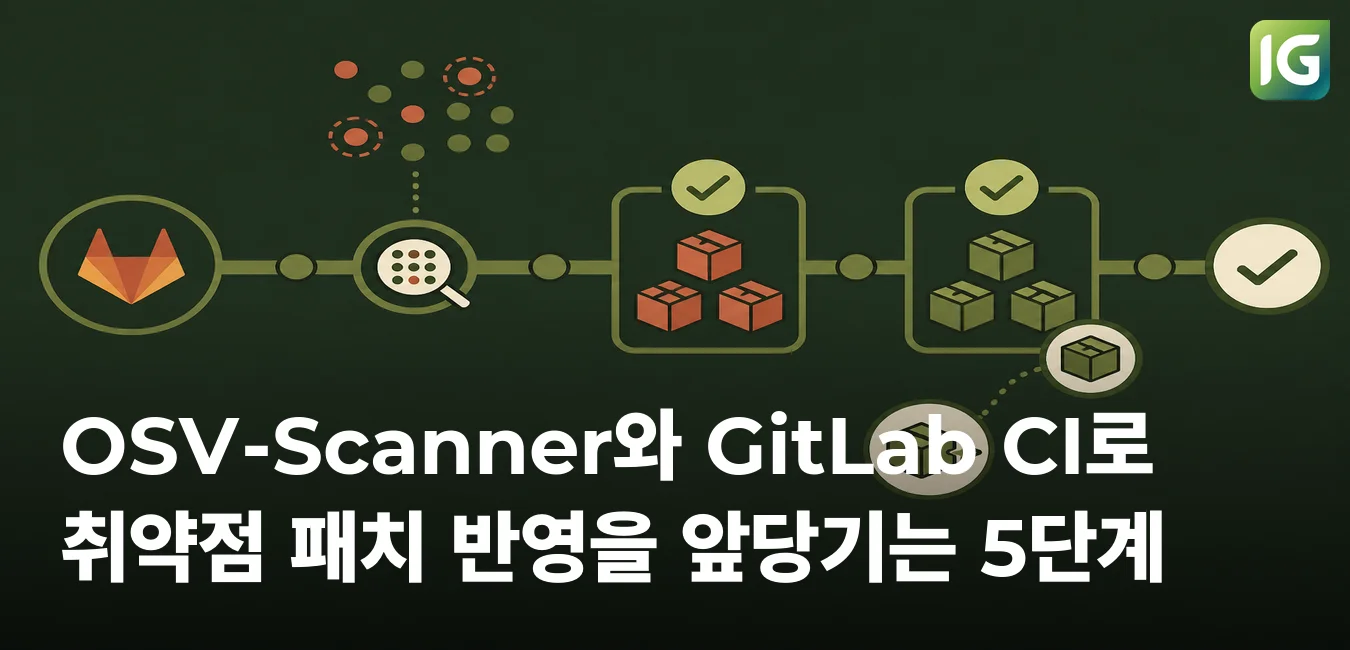
OSV-Scanner와 GitLab CI로 의존성 취약점의 반영 지연을 줄이는 5단계 패치 사이클을 소개했습니다. 자동 수정, 예외 만료 관리, MR 게이트, 정기 스캔으로 지속적인 반영과 재유입 차단을 구성합니다.
Kafka 기반 병원 판정 흐름에 Redis와 Slack 알림을 결합해 에이전트 연결 끊김을 조기 감지했습니다. 발송 지연·중복·복구 기준을 설계해 대응이 필요한 알림만 전달하도록 했습니다.
데이터 주권은 저장 위치뿐 아니라 이동 경로와 사업자 관할권까지 함께 통제해야 한다고 설명했습니다. 데이터센터 선택 시 운영 주체·키 관리·IX 연결·공급망을 점검해야 합니다.