Agent Toolkit for AWS를 활용한 바이브코딩 앱 배포 실습
Agent Toolkit for AWS로 로컬 공지 게시판을 서버리스 AWS 환경에 배포하는 과정을 실습했습니다. 규칙 파일, CloudTrail, IAM 조건 키 기반의 보안·통제 효과와 한계를 확인했습니다.
#AWS#MCP#CDK
400
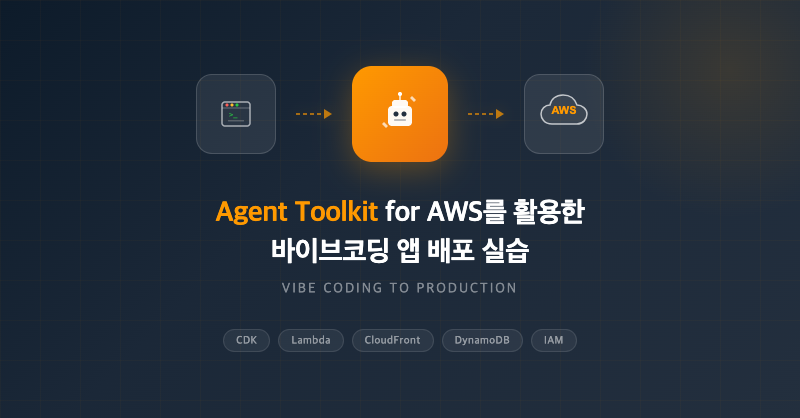
Agent Toolkit for AWS로 로컬 공지 게시판을 서버리스 AWS 환경에 배포하는 과정을 실습했습니다. 규칙 파일, CloudTrail, IAM 조건 키 기반의 보안·통제 효과와 한계를 확인했습니다.
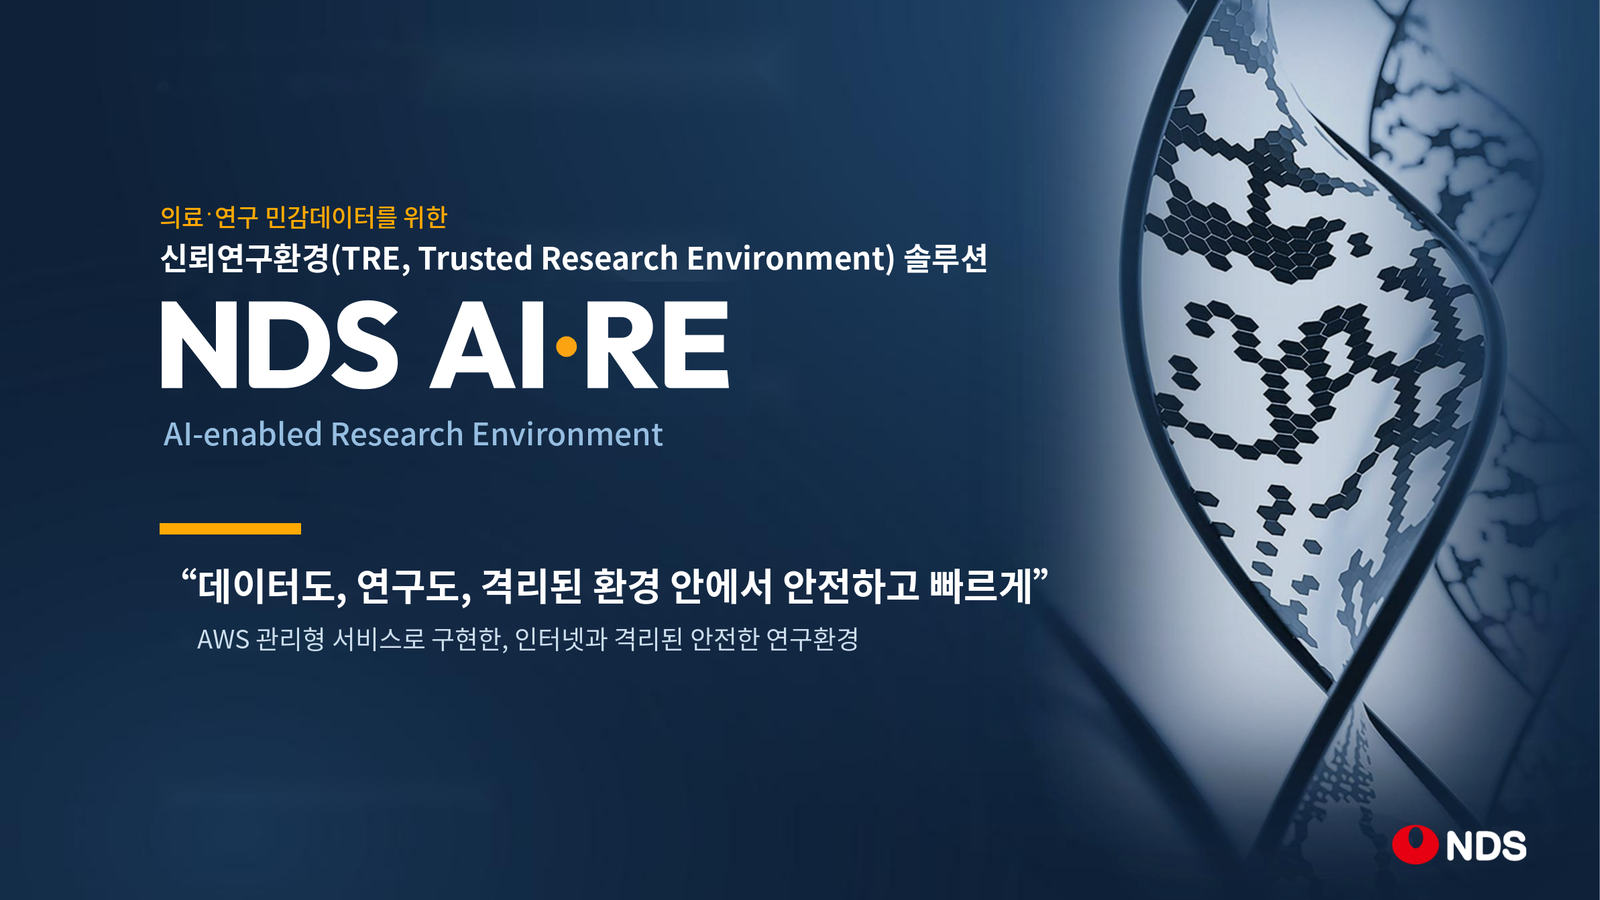
의료·유전체 민감데이터를 위한 신뢰연구환경 TRE를 AWS로 구현한 사례를 소개했습니다. Internet Gateway 없는 격리망, Air-lock, AI Core, IaC로 보안과 연구 효율을 함께 높였습니다.
AWS Kiro와 Notion, Git을 조합해 다수 개발자와 AI Agent가 함께 일하는 협업 환경을 구축한 사례를 소개했습니다. 도메인 lock과 단계별 승인으로 충돌을 막고, PM Agent로 진척과 리스크를 관리했습니다.

S3 정적 웹 사이트를 Amplify로 배포하고 사용자 지정 도메인과 연결하는 방법을 정리했습니다. Route 53 호스팅 영역과 SSL 인증서 설정까지 실습 흐름으로 설명했습니다.
Amazon S3로 정적 웹 사이트를 구성하는 기본 절차를 정리했습니다. 버킷 설정부터 정책 추가, 인덱스 파일 업로드와 엔드포인트 확인까지 안내했습니다.
AWS S3 Lifecycle 규칙이 여러 개일 때의 선택 기준과 동작 원리를 설명했습니다. 실제 예시와 운영 팁으로 규칙 설계 시 주의점을 정리했습니다.
AWS re:Invent 2025의 세션 유형, 난이도, 예약 전략과 이동 팁을 정리했습니다. 실습 중심 세션 후기와 AIOps, S3 최적화, 멀티테넌트 AI 에이전트 사례도 함께 소개했습니다.
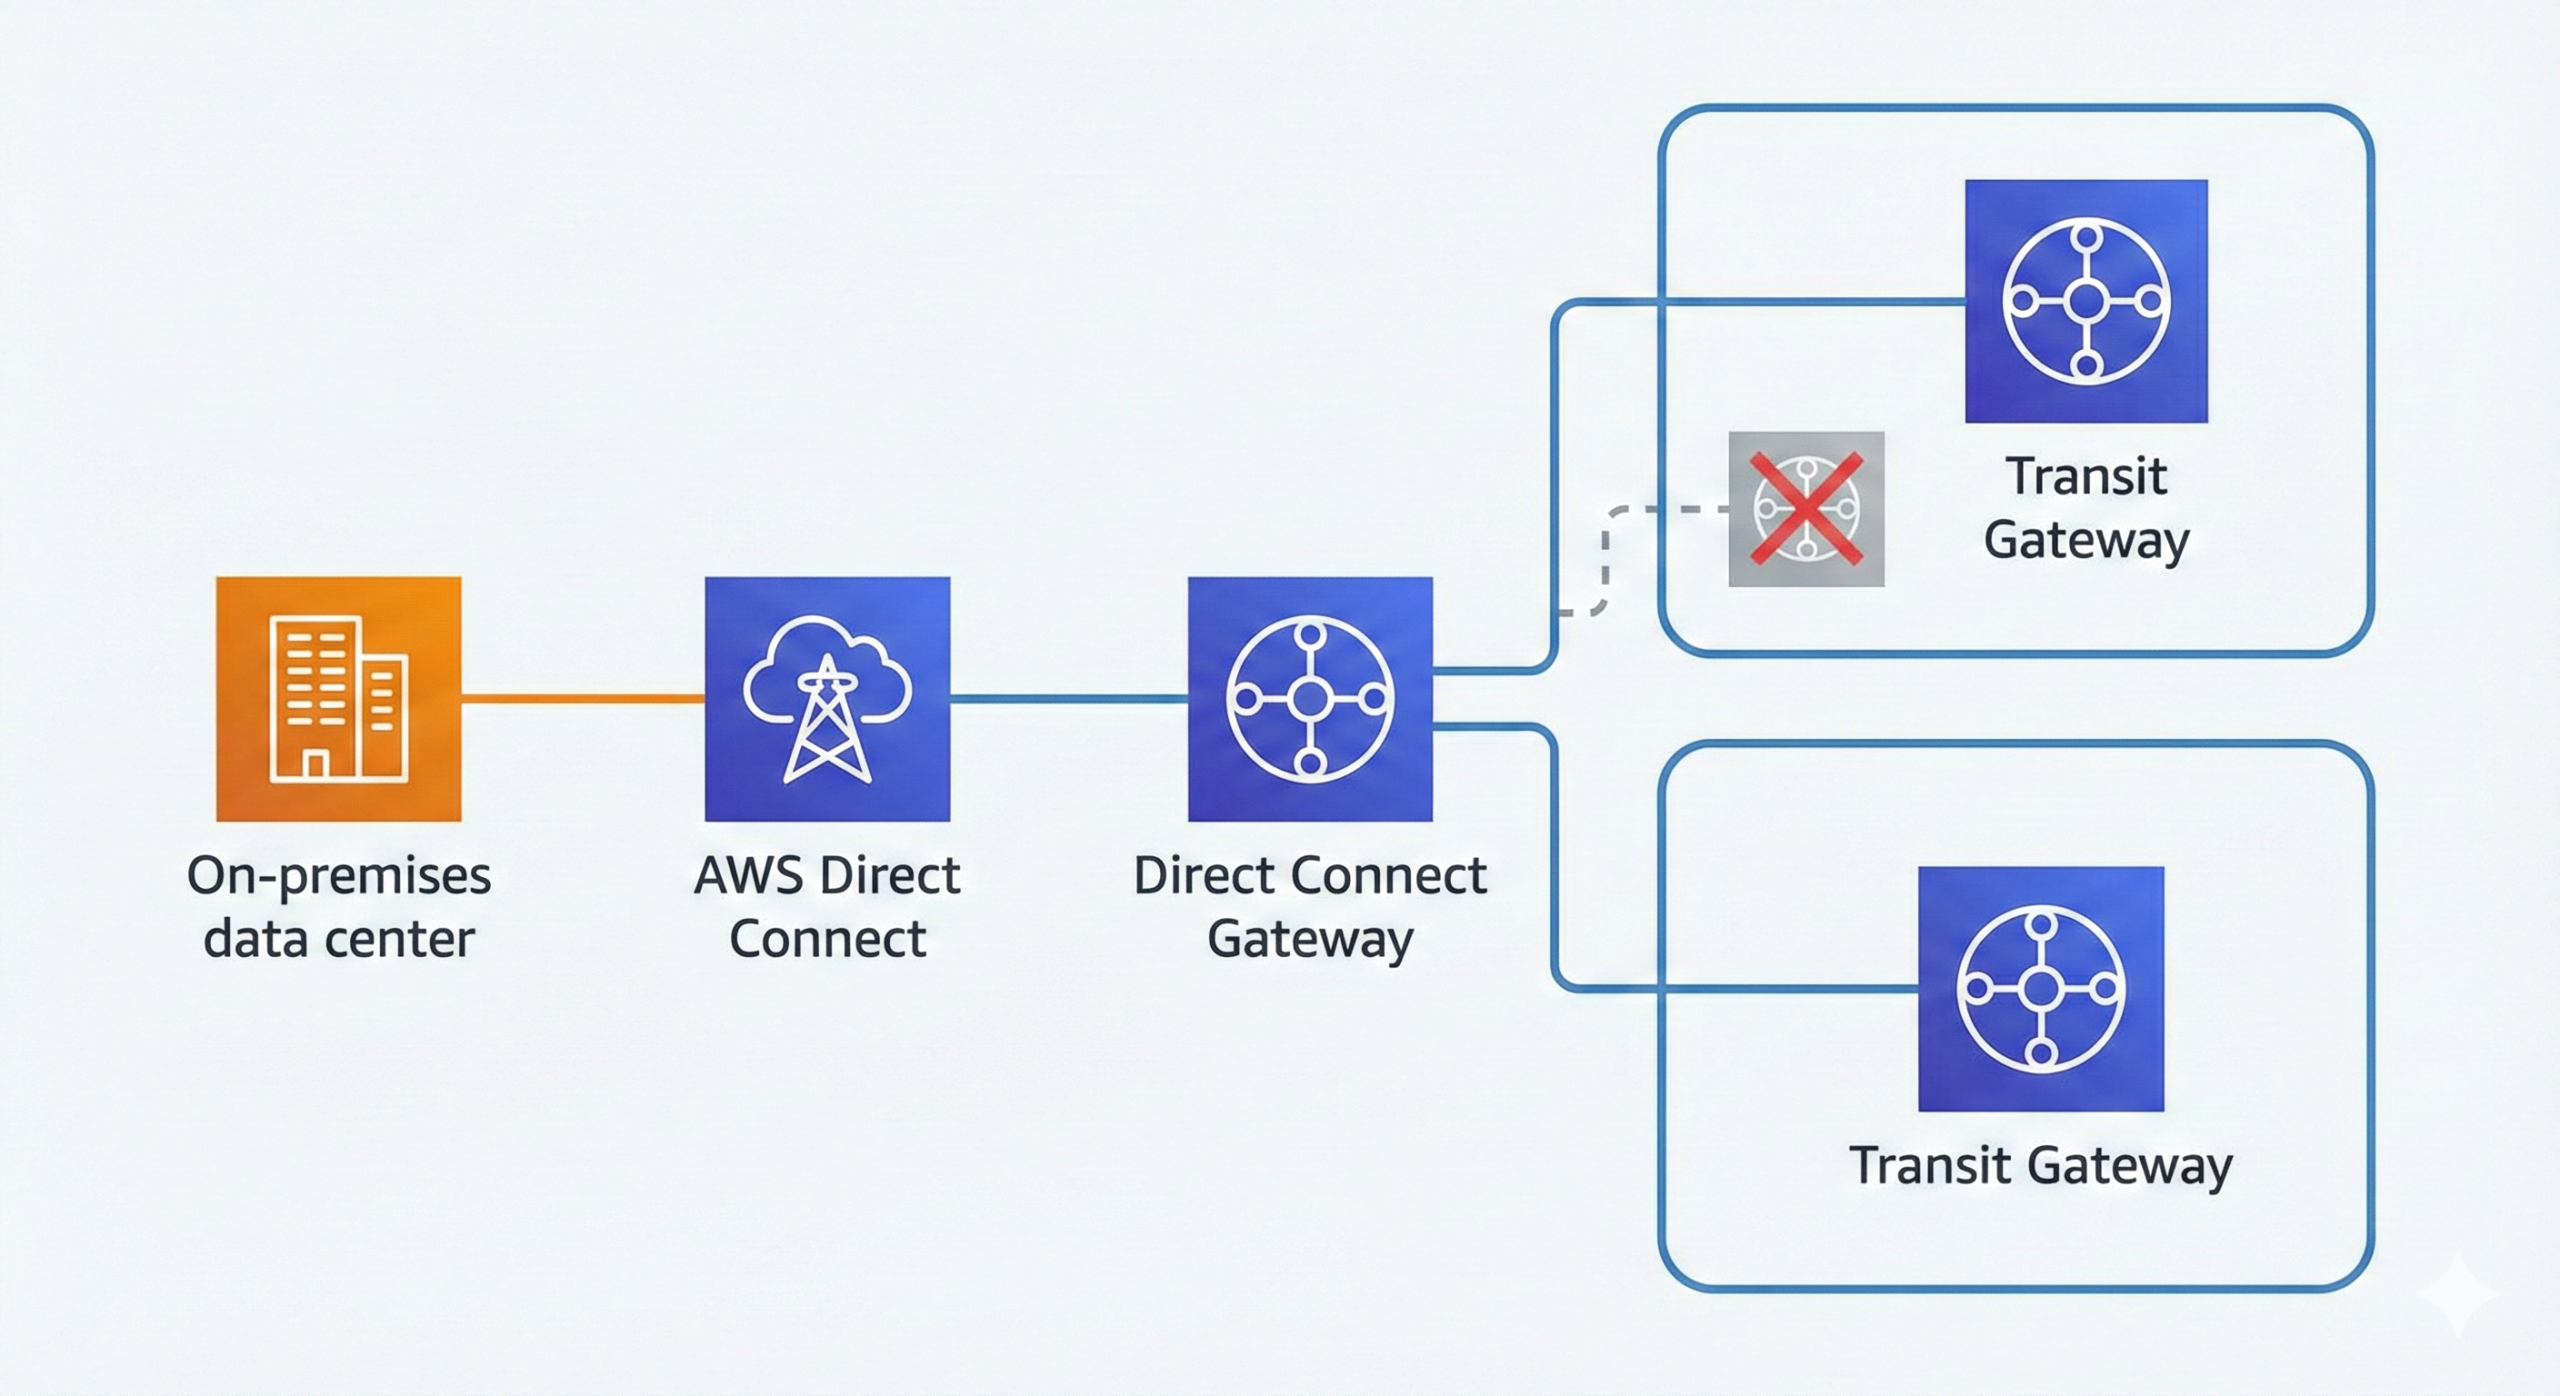
여러 계정의 TGW를 하나의 DXGW에 연결해도 동일 리전에서는 실제로 하나만 동작했습니다. 리전당 TGW 1개 제약을 고려해 단일 TGW 중심으로 구조를 단순화했습니다.
EKS에서 EBS 볼륨의 AZ 종속성 때문에 파드 어태치 실패가 발생하는 사례를 정리했습니다. 멀티 AZ가 필요하면 Affinity로 고정하거나 EFS로 전환하는 방식이 핵심입니다.
Amazon Linux 1 지원 종료로 EKS 노드그룹 전환이 필요해졌습니다. 운영 구조를 유지하려면 새 노드그룹 교체가 기본 전략이 되고, 필요 시 신규 클러스터도 고려해야 했습니다.
AWS S3 복제에서 소량 작업은 CLI가, 대규모나 교차 계정/리전 복제는 S3 Batch Operations가 적합했습니다. 비용은 작업 요청, 객체 수, 전송 요금과 API 비용까지 함께 고려해야 했습니다.
AWS CloudWatch Agent는 실제 실행 시 .toml을 사용하고, .json은 입력용 설정 파일로 변환됩니다. 설정이 안 반영되거나 파일이 사라진 듯 보이면 원본 보관과 fetch-config 절차를 다시 확인해야 합니다.

AWS S3 교차계정·리전 간 복제를 Batch Operations로 구현하는 절차를 정리했습니다. 기존 객체까지 복제하려면 IAM Role, 버킷 정책, 매니페스트 구성이 함께 필요했습니다.
S3 버킷 삭제가 오래 걸리거나 실패하는 이유를 설명하고, Lifecycle 정책으로 자동 비우는 방법을 정리했습니다. 현재 버전 만료와 삭제마커 제거를 분리해 구성하는 방식이 핵심입니다.
AWS Backup의 개념과 핵심 구성요소, 복제와 모니터링 연동을 소개했습니다. EC2 기준 백업 설정 예시와 복원 검증의 중요성도 함께 정리했습니다.
AWS 설정 오류로 생기는 보안 위험을 줄이기 위해 자동 점검의 필요성을 다뤘습니다. Prowler와 Service Screener로 CI/CD와 정기 점검을 구성하는 방법을 소개했습니다.

AWS의 VPC 연결 방식을 PrivateLink, VPC Lattice, Resource Access 관점에서 비교했습니다. 서비스 구조와 보안 요구에 따라 적절한 연결 전략을 선택하는 기준을 정리했습니다.
AWS에서 보안 사고와 비용 폭증을 막기 위한 기본 설정 10가지를 정리했습니다. 루트 계정, S3, 보안그룹, 알람, 예산 등을 바로 점검하라고 안내했습니다.