

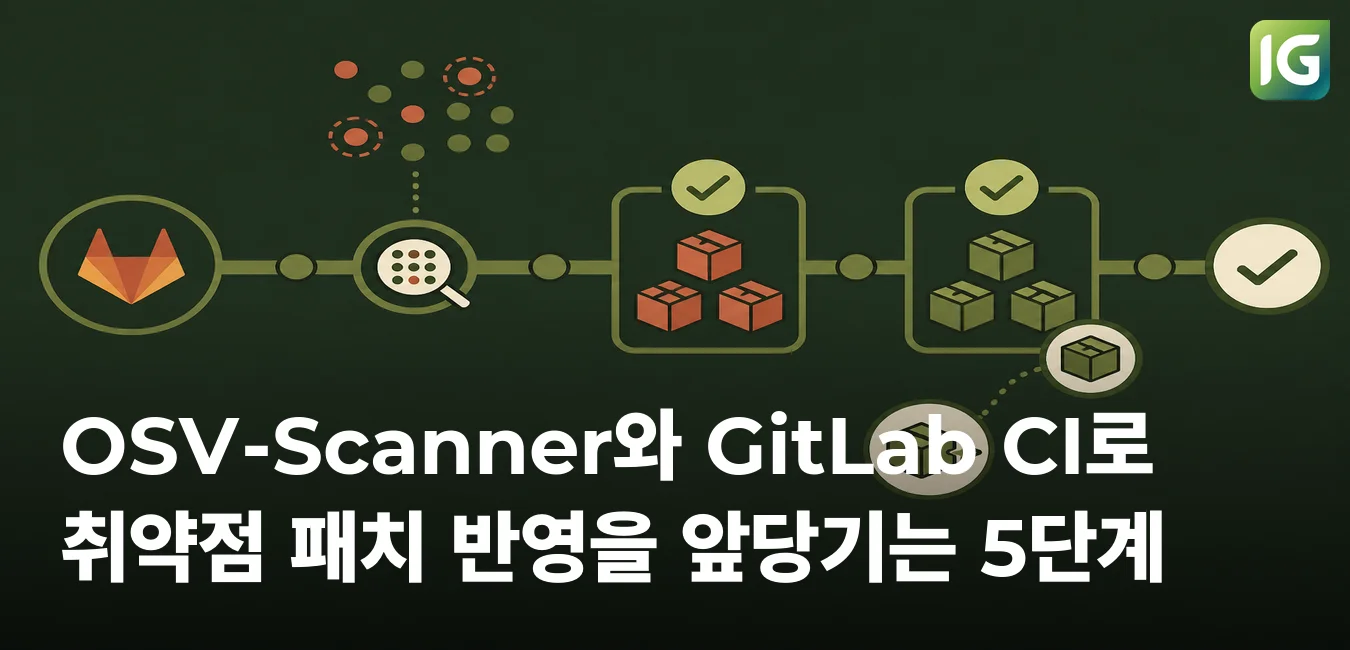
OSV-Scanner와 GitLab CI로 취약점 패치 반영을 앞당기는 5단계
OSV-Scanner와 GitLab CI로 의존성 취약점의 반영 지연을 줄이는 5단계 패치 사이클을 소개했습니다.\n자동 수정, 예외 만료 관리, MR 게이트, 정기 스캔으로 지속적인 반영과 재유입 차단을 구성합니다.
#GitLab#OSV-Scanner
000
새로운 기술 블로그가 추가되었어요
OSV-Scanner와 GitLab CI로 의존성 취약점의 반영 지연을 줄이는 5단계 패치 사이클을 소개했습니다.\n자동 수정, 예외 만료 관리, MR 게이트, 정기 스캔으로 지속적인 반영과 재유입 차단을 구성합니다.
AI를 DevSecOps에 안전하게 통합하기 위한 4가지 실무 전략을 정리했습니다. SBOM, 시크릿 관리, 빌드 보안, 취약점·데이터 검증 자동화가 핵심입니다.
AI를 DevSecOps에 안전하게 통합하는 4가지 실무 전략을 정리했습니다. SBOM, 시크릿 관리, 빌드 보안, 취약점·데이터 검증이 핵심입니다.
AI 에이전트로 취약점 탐지부터 수정까지 자동화하는 보안 사례를 비교했습니다. 다만 자동화는 보완 수단이며, 인간의 검토와 병행이 필요하다고 정리했습니다.