


AWS MediaTailor SSAI 멀티 CDN 환경의 보안: 토큰 인증, Origin 보안, 서드파티 CDN 제약 대응 – Part2
AWS MediaTailor SSAI 멀티 CDN 환경의 보안 구성을 정리했습니다. 토큰 승계, Origin 보호, 서드파티 CDN 제약 대응 패턴을 설명했습니다.
#AWS MediaTailor#CloudFront
1400
AWS MediaTailor SSAI 멀티 CDN 환경의 보안 구성을 정리했습니다. 토큰 승계, Origin 보호, 서드파티 CDN 제약 대응 패턴을 설명했습니다.
AWS MediaTailor SSAI에서 멀티 CDN을 동적으로 전환하는 방법을 정리했습니다. 콘텐츠와 광고 세그먼트의 라우팅 위치, 트래킹, CORS와 캐시 설정 차이도 함께 설명했습니다.

Amazon Braket의 `@hybrid_job`으로 RX(θ) 회로와 Z 기댓값을 반복 실행하는 하이브리드 알고리즘을 소개했습니다. 일반 실행, 하이브리드 잡, 로컬 잡의 차이와 결과 확인 방법도 함께 정리했습니다.


OVN ACL Flow Sampling을 활용해 VPC Flow Log 서비스를 개발한 사례를 다뤘습니다. 로컬 I/O 부담을 줄이고 OVSDB 캐시로 메타데이터를 결합해 고속 로깅 구조를 구현했습니다.
AI-Ready Infrastructure를 물리 인프라, 데이터, 조직 준비도의 세 층위로 구분해 정리했습니다. 국내는 물리 인프라에 치우쳐 있어 GPU 운영 서비스화와 인력 전환이 차별화 포인트라고 제시했습니다.
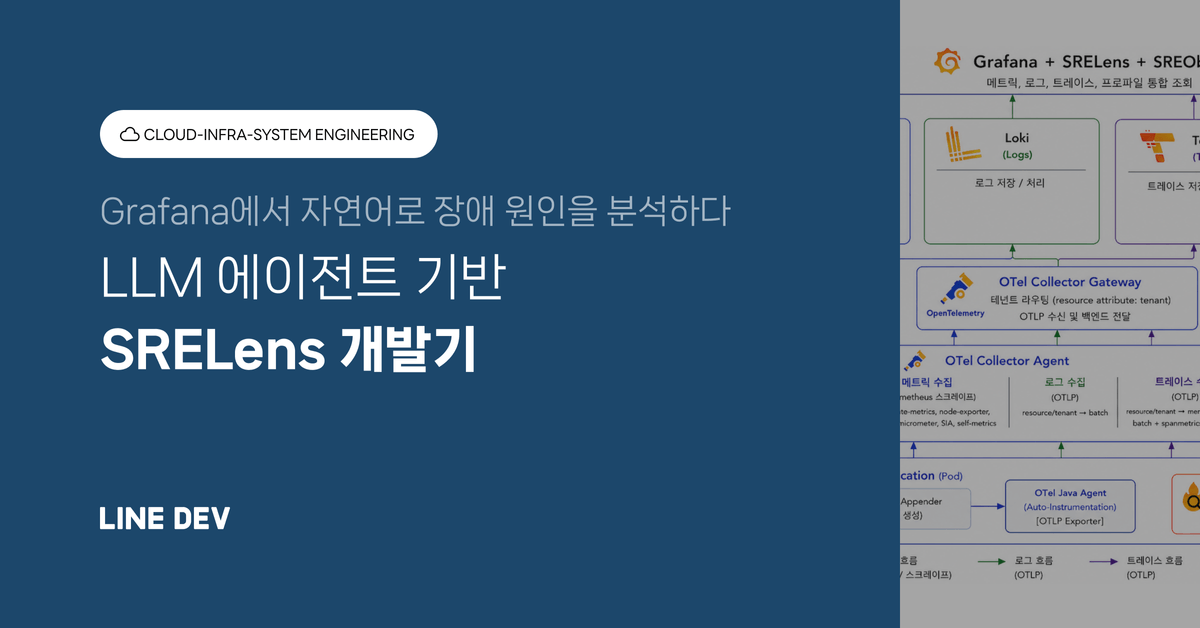
Grafana에서 자연어로 장애 원인을 찾는 SRELens 개발 사례를 소개했습니다. LLM 에이전트를 운영 환경에 맞게 제어하기 위해 프롬프트 레이어 분리와 도구 호출 가드레일을 설계했습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
AI SDLC를 전면 자동화로 보는 접근의 위험성과 단계별 성숙도 차이를 정리했습니다. PoC 검증, 정량 KPI, Human-in-the-loop로 범위를 확정하는 전략을 제안했습니다.

LLM이 내부 업무를 잘 답하려면 검색보다 신뢰할 수 있는 컨텍스트 관리가 필요했습니다. 문서, 코드, 메신저를 공통 단위로 정규화하고 관계와 최신성을 함께 검증하는 Topic 설계를 소개했습니다.

CloudHSM 기반 서명 시스템의 구현 방식과 PKCS#11 운영 트러블슈팅, 무중단 키 전환 과정을 다뤘습니다. KMS와의 Active-Standby 조합으로 장애 대응과 성능 최적화를 함께 달성했습니다.

AWS CloudHSM 기반 서명 시스템을 네트워크·애플리케이션·HSM 내부의 3계층으로 보호하는 구조를 소개했습니다. Istio, Kyverno, mTLS, 키 속성 설정으로 허용된 경로에서만 서명되도록 설계했습니다.

당근이 대규모 JWT 서명 환경에서 키 유출 위험과 접근 제어 한계를 해결하기 위해 KMS와 CloudHSM을 비교했습니다. 비용과 성능, 장애 대응을 함께 고려해 CloudHSM 중심의 하이브리드 구조를 선택했습니다.

Physical AI는 모델보다 데이터가 성능을 좌우하며, 실제·합성·인간 영상 데이터를 조합하는 전략이 중요했습니다. AWS는 수집부터 큐레이션, 학습 연결까지의 데이터 파이프라인을 서비스 조합으로 설계하는 방식을 제시했습니다.

타입스크립트의 핵심 개념과 컴파일러 동작, 구조적 타이핑, 타입 추론을 설명했습니다. 또한 런타임 한계와 TSConfig 옵션, 실무 적용 시 주의점을 정리했습니다.

Vault를 반장노트에 적용하면서 Stash 구조, 메타데이터 저장, 호출 경로를 서비스 요구에 맞게 조정했습니다. 또한 Cabinet과 Clip의 범위를 정리해 공고와 제출서류 흐름에 맞는 파일 관리 구조를 만들었습니다.