
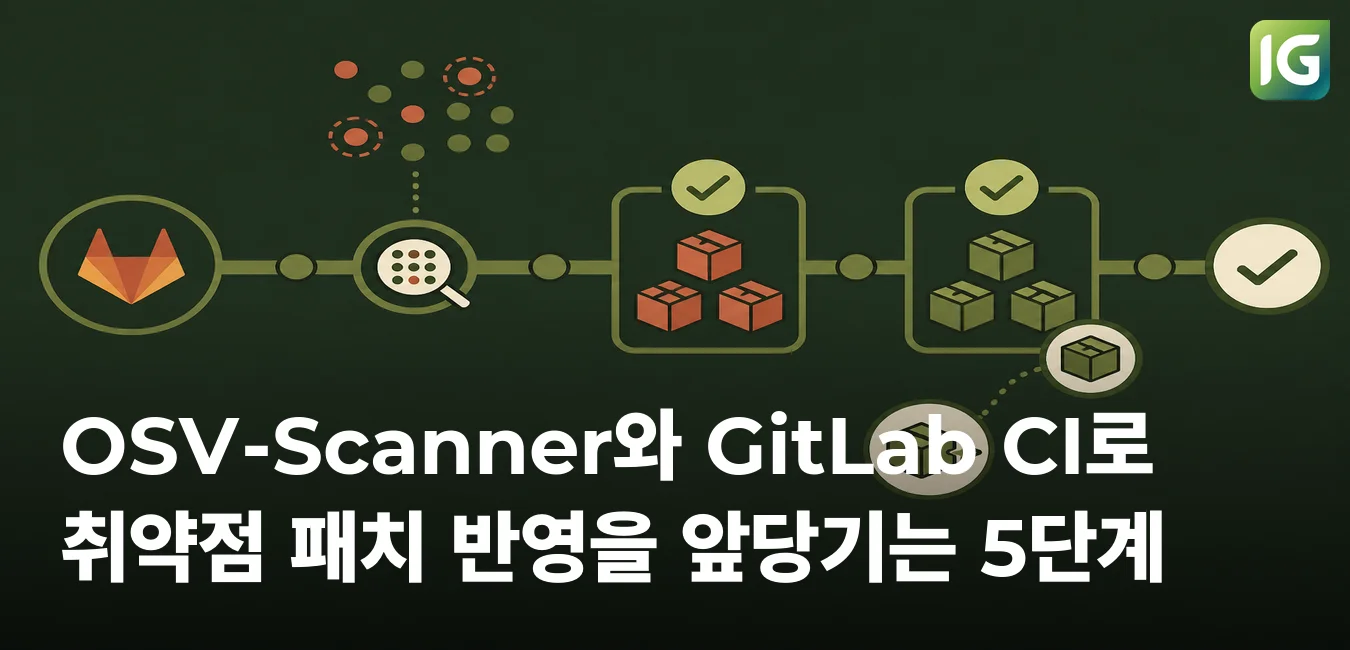
OSV-Scanner와 GitLab CI로 취약점 패치 반영을 앞당기는 5단계
OSV-Scanner와 GitLab CI로 의존성 취약점의 반영 지연을 줄이는 5단계 패치 사이클을 소개했습니다. 자동 수정, 예외 만료 관리, MR 게이트, 정기 스캔으로 지속적인 반영과 재유입 차단을 구성합니다.
#GitLab#OSV-Scanner
2300
OSV-Scanner와 GitLab CI로 의존성 취약점의 반영 지연을 줄이는 5단계 패치 사이클을 소개했습니다. 자동 수정, 예외 만료 관리, MR 게이트, 정기 스캔으로 지속적인 반영과 재유입 차단을 구성합니다.
Kafka 기반 병원 판정 흐름에 Redis와 Slack 알림을 결합해 에이전트 연결 끊김을 조기 감지했습니다. 발송 지연·중복·복구 기준을 설계해 대응이 필요한 알림만 전달하도록 했습니다.

Amazon Bedrock AgentCore로 사내 데이터 연결·에이전트 실행·공유를 통합한 AX 플랫폼을 구축했습니다. MCP, 승인 워크플로, 사용량 관측으로 보안과 재사용성을 강화했습니다.
Aurora MySQL에서 인덱스 DDL 수행 시 Reader 버퍼풀이 비워지는 현상을 다뤘습니다. 원인으로 지목된 엔진 결함과 3.14 릴리즈까지의 대응 과정을 소개합니다.


피처 플래그가 설정값에서 용도별 관리와 OpenFeature 표준 API로 발전한 과정을 정리했습니다. 배포·공개 분리의 장점과 오래된 플래그, 배포 누락을 관리하는 방법을 설명합니다.
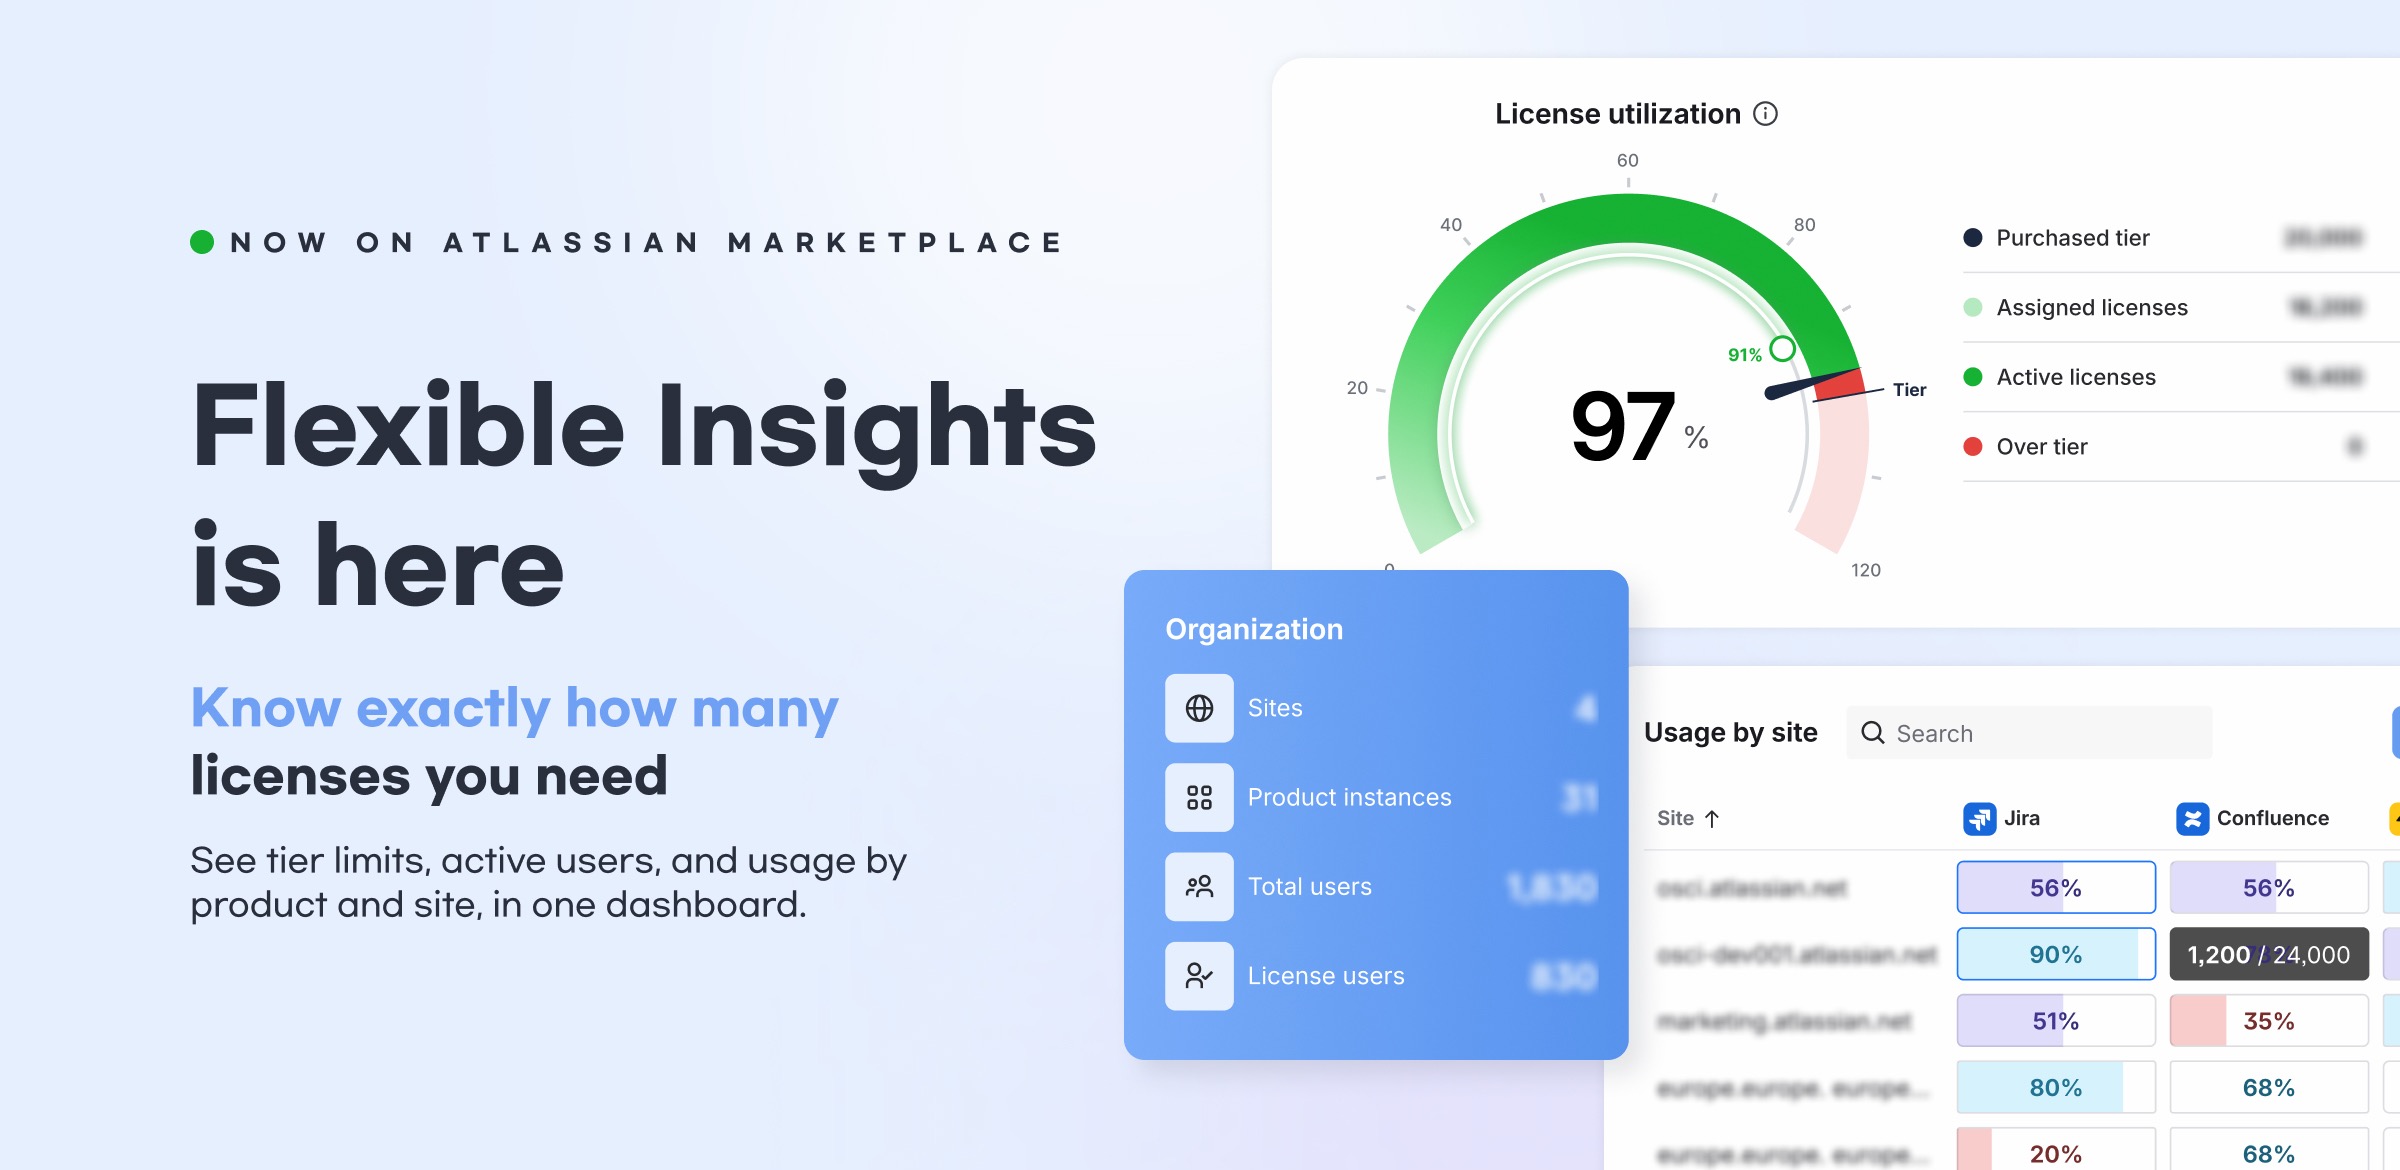
Flexible Insights는 Atlassian Cloud의 실제 라이선스 사용률과 티어 한도 현황을 대시보드로 제공합니다. 활성 사용자 추이를 바탕으로 갱신 규모와 예산을 판단하도록 돕습니다.
데이터 주권은 저장 위치뿐 아니라 이동 경로와 사업자 관할권까지 함께 통제해야 한다고 설명했습니다. 데이터센터 선택 시 운영 주체·키 관리·IX 연결·공급망을 점검해야 합니다.

GS에너지는 SMUS와 Bedrock AgentCore를 결합해 프로젝트 구독 기반 데이터·에이전트 플랫폼을 구축했습니다. JWT·IAM·MCP의 권한 경계를 분리해 사용자 권한 내 데이터 조회를 구현했습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
전시어드민의 사용자 행동 로그를 구축해 공통 컴포넌트와 개선 과제의 우선순위를 정했습니다. AI·MCP·Playwright로 분석과 QA를 자동화해 운영 효율과 검증 안정성을 높였습니다.

사람의 눈에 의존하는 계약서 검토 업무의 한계를 짚었습니다. AI 에이전트를 활용한 문서 검토 가능성을 제기했습니다.
애자일 12원칙과 경험주의를 설명하고, SI 프로젝트의 제약을 짚었습니다. 짧은 Sprint·고객 시연·회고·선택적 페어워크 적용 방안을 제안합니다.
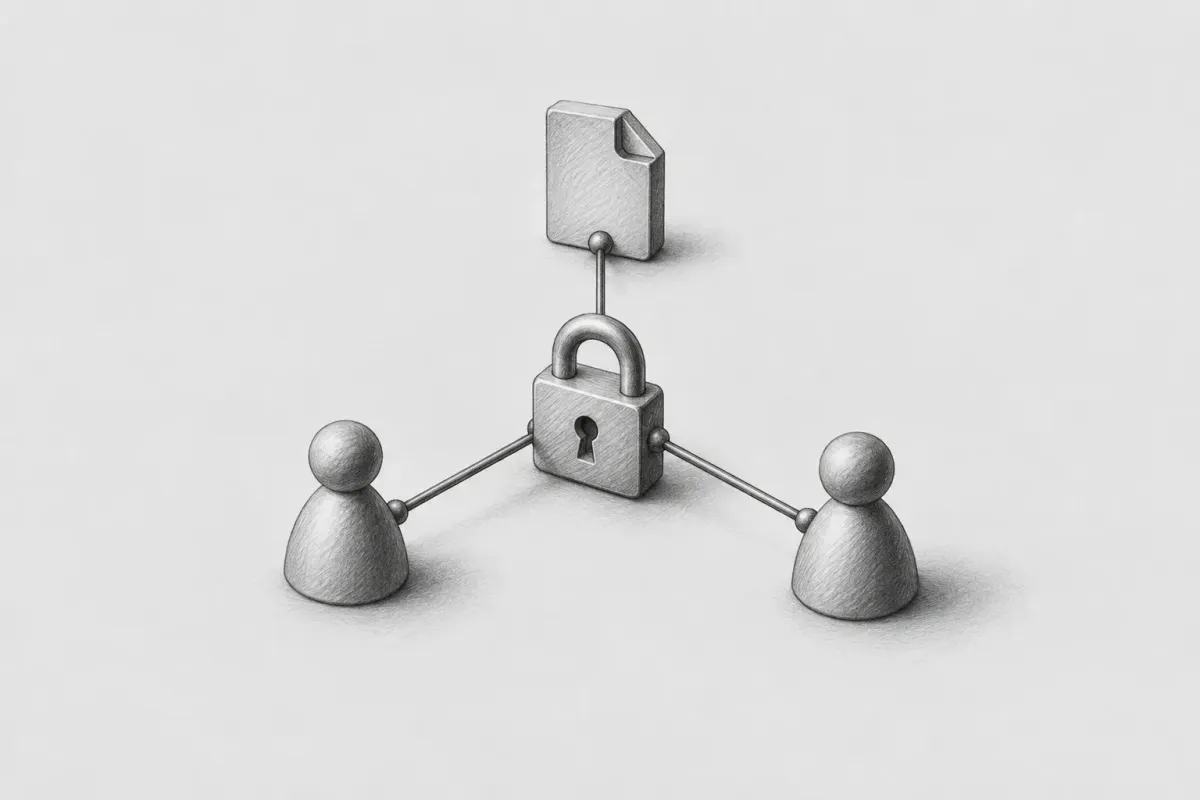
자원별 권한 요구에서 RBAC의 롤 폭발 문제를 ReBAC과 SpiceDB로 해소한 구조를 소개했습니다. 그룹·부모 관계를 활용한 권한 상속과 관계 데이터 정합성 관리 방식을 설명합니다.
QAHub로 테스트 기록과 실제 기기 실행 환경을 통합하고, 코드·AI 혼합 Flow를 구성했습니다. Self-healing과 Path Replay로 반복 테스트의 안정성·실행 시간·AI 호출 비용을 개선했습니다.
누적되는 에이전트 규칙을 재발 빈도와 기간에 따라 관리하는 하네스 GC 방식을 소개했습니다. cold 보존, 개요 제한, 승인 기반 승격과 rollback 절차를 제안합니다.