



Amazon VPC Route Server 소개와 구축 및 이중화 테스트
Amazon VPC Route Server의 개념과 주요 구성 요소, BGP 기반 라우팅 전파 흐름을 정리했습니다. 또한 FRR 기반 NVA와 연결해 이중화 테스트를 수행한 구성을 소개했습니다.
#AWS#BGP
8700
새로운 기술 블로그가 추가되었어요
Amazon VPC Route Server의 개념과 주요 구성 요소, BGP 기반 라우팅 전파 흐름을 정리했습니다. 또한 FRR 기반 NVA와 연결해 이중화 테스트를 수행한 구성을 소개했습니다.

VPC의 DNS 요청이 Egress 체계를 우회하는 문제를 AWS DNS 보안 기능으로 다루는 방법을 설명했습니다. Route 53 Resolver, GuardDuty, DNS Firewall을 조합해 탐지와 차단, 로깅을 단계적으로 구성했습니다.
AWS Network Firewall에서 Standard와 Domain List, Suricata 규칙 그룹의 차이를 설명했습니다. 복잡한 제어와 로깅이 필요하면 Suricata 규칙 그룹 중심 구성이 유리했습니다.

AWS Network Firewall의 HOME_NET 변수 의미와 우선순위, EXTERNAL_NET과의 관계를 정리했습니다. 다중 VPC 환경에서는 규칙 그룹의 HOME_NET을 실제 출발지 CIDR에 맞게 설정해야 합니다.
AWS Network Firewall의 역할과 주요 기능, WAF와의 차이를 정리했습니다. VPC 경계 보호와 흐름 로그 기반 모니터링이 핵심입니다.


AWS 네트워크 격리와 WAF·Network Firewall·Shield 기반의 인프라 보안 구성을 정리했습니다. IaC와 컨테이너 스캔, 조직·기술·프로세스 기반 사고 대응 방안도 소개합니다.
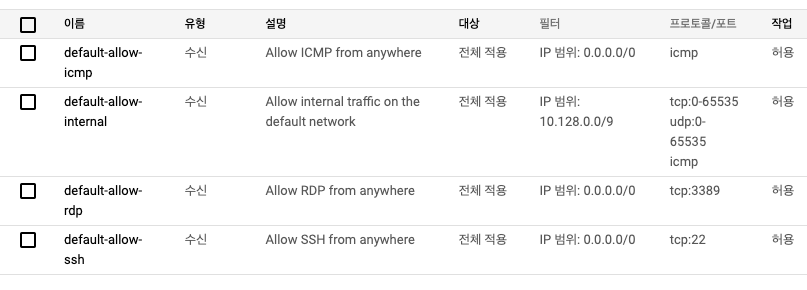

GKE 기반 GCP 환경의 기본 및 자동 생성 VPC 방화벽 규칙을 점검했습니다. 로드밸런서·master·SQL 접근을 최소 범위로 허용하는 방향을 정리했습니다.

AWS Site-to-Site VPN과 Openswan을 연결하는 구성 및 라우팅 설정 절차를 설명했습니다.\n두 VPN 터널 구성과 EC2 소스/대상 확인 해제 등 운영 시 주의점을 함께 정리했습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.