


AWS 네트워크 데이터 전송 및 처리 요금, 아키텍처로 이해하기 [3부: VPC 간 연결과 하이브리드]
AWS 네트워크 요금을 연결 방식별로 비교하며 VPC 간 및 온프레미스 연동 비용 구조를 정리했습니다. 경로와 방향에 따라 달라지는 전송·처리 요금을 기준으로 설계 체크포인트를 제시했습니다.
#AWS#VPC
800
새로운 기술 블로그가 추가되었어요
AWS 네트워크 요금을 연결 방식별로 비교하며 VPC 간 및 온프레미스 연동 비용 구조를 정리했습니다. 경로와 방향에 따라 달라지는 전송·처리 요금을 기준으로 설계 체크포인트를 제시했습니다.
AWS 네트워크 비용을 전송 요금과 처리 요금으로 나눠 정리했습니다.\n프라이빗 IP와 엔드포인트, CloudFront로 비용을 줄이는 방법도 함께 설명했습니다.

Amazon Bedrock AgentCore를 VPC 모드와 privateEndpoint로 구성해 사내 LLM, IdP, MCP 서버를 인터넷 노출 없이 연동하는 방법을 설명했습니다. 또한 Route53 Inbound Endpoint와 인증서 요건, 보안 그룹 설계까지 함께 다뤘습니다.

Oracle Database@AWS의 네트워크 구성과 연결 옵션, TGW 허브앤스포크 설계를 정리했습니다. 엔터프라이즈 환경에서 DNS, CIDR, AZ 정렬 같은 핵심 주의사항도 함께 안내했습니다.


kt cloud PLATFORM을 Cloud Native와 AI 시대에 맞게 재설계한 과정을 소개했습니다. 관측 가능성, IAM, VPC, DR까지 통합해 확장성과 운영성을 높였습니다.
영남대학교 학생 대상 5일간의 NCP 정보보안 교육 과정을 돌아봤습니다. VPC·SSH·VPN·ISMS-P 실습과 자격증 연계 성과를 소개합니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.

Regional NAT Gateway의 동작 방식과 기존 Zonal NAT Gateway와의 차이를 정리했습니다. 다중 AZ 운영 단순화에 유리하지만 IGW, EIP, 확장 동작을 사전에 검토해야 합니다.
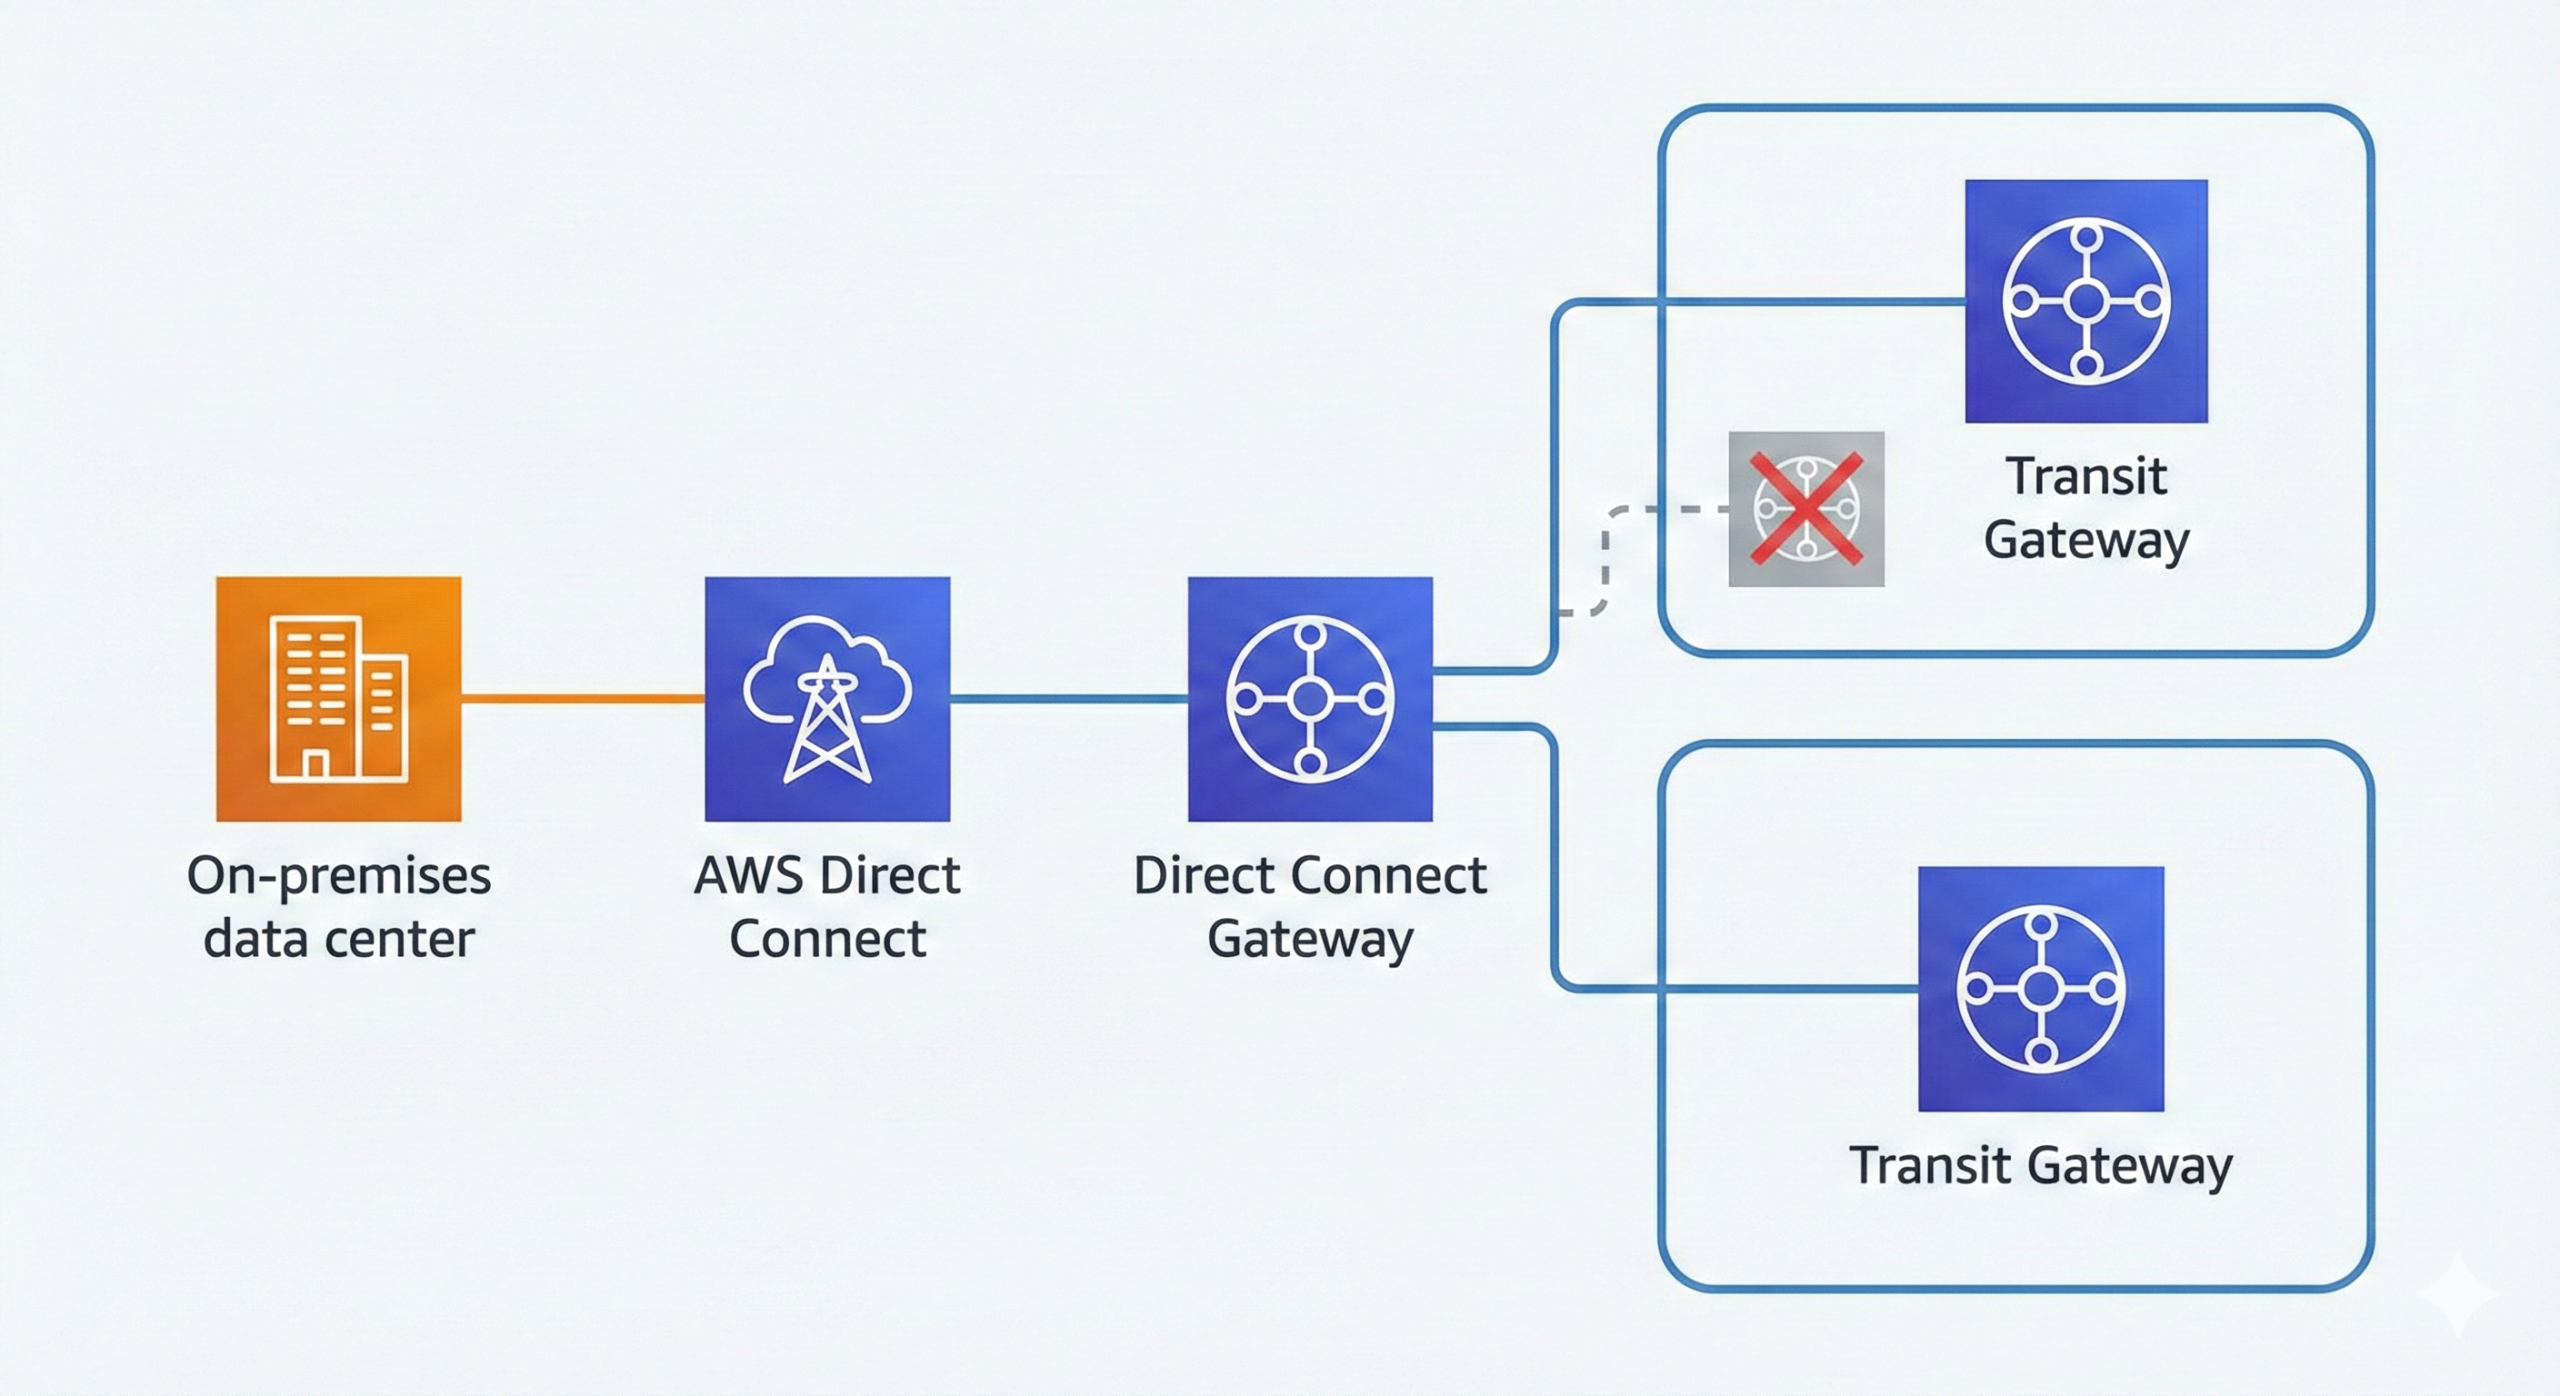
여러 계정의 TGW를 하나의 DXGW에 연결해도 동일 리전에서는 실제로 하나만 동작했습니다. 리전당 TGW 1개 제약을 고려해 단일 TGW 중심으로 구조를 단순화했습니다.


AWS의 Regional NAT Gateway를 소개하고, VPC 전체를 대상으로 한 자동 확장 구조와 운영 특징을 정리했습니다. 기존 Zonal 방식과의 차이, 비용 및 보안 포인트도 함께 설명했습니다.

Amazon MWAA 환경에서 최소 권한 원칙을 적용하는 보안 구성을 정리했습니다. 보안 그룹, NACL, VPC 엔드포인트, IAM 정책을 세분화해 네트워크와 서비스 접근을 제한했습니다.

Lambda의 외부 API 호출을 위해 고정 아웃바운드 IP를 만들기 위한 VPC 구성을 설명했습니다. Private 서브넷, NAT 게이트웨이, 라우팅 테이블을 조합해 보안과 통신을 함께 맞추는 과정을 정리했습니다.

AWS에서 egress까지 통제하려는 centralized egress VPC 구성을 검토했습니다. 하지만 proxy, NAT, VPC peering을 엮는 과정에서 비용과 운영 복잡도가 커졌습니다.

AWS Network Firewall의 다중 VPC Endpoint와 Transit Gateway 네이티브 통합 기능을 소개했습니다. 단일 방화벽으로 여러 VPC 트래픽을 제어하는 방법과 운영 시 주의점을 정리했습니다.
AWS의 VPC 연결 방식을 PrivateLink, VPC Lattice, Resource Access 관점에서 비교했습니다. 서비스 구조와 보안 요구에 따라 적절한 연결 전략을 선택하는 기준을 정리했습니다.