


카카오(Kakao Corp.)의 AWS Control Tower 환경에서 권한 최소화 및 계정 연동 자동화 구현하기
카카오는 AWS Control Tower 환경에서 최소 권한 원칙과 계정 연동 자동화를 구현했습니다. 계정 생성부터 권한 할당까지 자동화해 보안과 운영 효율을 함께 높였습니다.
#AWS Control Tower#AWS Lambda
7200
새로운 기술 블로그가 추가되었어요
카카오는 AWS Control Tower 환경에서 최소 권한 원칙과 계정 연동 자동화를 구현했습니다. 계정 생성부터 권한 할당까지 자동화해 보안과 운영 효율을 함께 높였습니다.
Google Agentspace의 생산성 중심 실행 구조와 QueryPie MCP PAM의 정책 기반 통제 구조를 비교했습니다.실행 시점 승인, 감사, 민감정보 보호를 위해 두 솔루션의 병행 구성이 필요함을 설명했습니다.
Google Agentspace는 AI 실행과 생산성을 높이는 플랫폼으로 정리했습니다. QueryPie MCP PAM은 실행 시점 정책 평가와 승인, 감사로 보안을 보완한다고 설명했습니다.
MCP 환경에서 AI가 실제 실행 주체가 되면서 기존 보안 체계의 한계를 짚고, 실행 시점 통제를 위한 MCP PAM을 제안했습니다. AI-SPM의 탐지 기능과 MCP PAM의 실시간 차단을 비교하며 자율 접근제어 필요성을 설명했습니다.
AI 에이전트가 실제 시스템을 실행하는 MCP 시대에 필요한 보안 모델을 설명했습니다. 탐지 중심 AI-SPM의 한계를 짚고, QueryPie MCP PAM의 실시간 차단과 자율 접근제어를 제안했습니다.
Amazon EBS CreateVolume의 리소스 수준 권한이 스냅샷까지 확장되었습니다. 기존 IAM 정책은 볼륨과 스냅샷을 함께 허용하도록 점검하고, DryRun으로 검증해야 합니다.

AWS Step Functions와 Amazon Bedrock으로 IAM Policy를 자동 생성·검증·할당하는 워크플로를 소개했습니다.\n임시 권한 부여와 자동 회수로 최소 권한 원칙과 운영 효율성을 높이는 방법을 다뤘습니다.
AWS Lambda와 EventBridge로 개발용 EC2를 스케줄링해 자동 시작·종료를 구성했습니다. 그 결과 비용을 45% 절감하고 운영 부담도 줄였습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
AWS Lambda와 EventBridge로 개발용 EC2를 자동 시작·종료해 비용을 절감한 사례를 소개했습니다. 태그와 IAM 정책을 함께 사용해 운영 부담과 예외 처리를 줄였습니다.

AWS Lambda와 EventBridge로 개발용 EC2의 시작과 종료를 자동화해 비용을 줄인 사례를 소개했습니다. 태그와 IAM 정책으로 제어 범위를 나누고 예외 처리까지 운영할 수 있게 구성했습니다.
특권 액세스 관리(PAM)의 개념과 필요성, 핵심 구성 요소를 정리한 글입니다.\nQueryPie 사례와 함께 최소 권한 원칙, 세션 모니터링, 감사 체계 적용 방안을 설명했습니다.
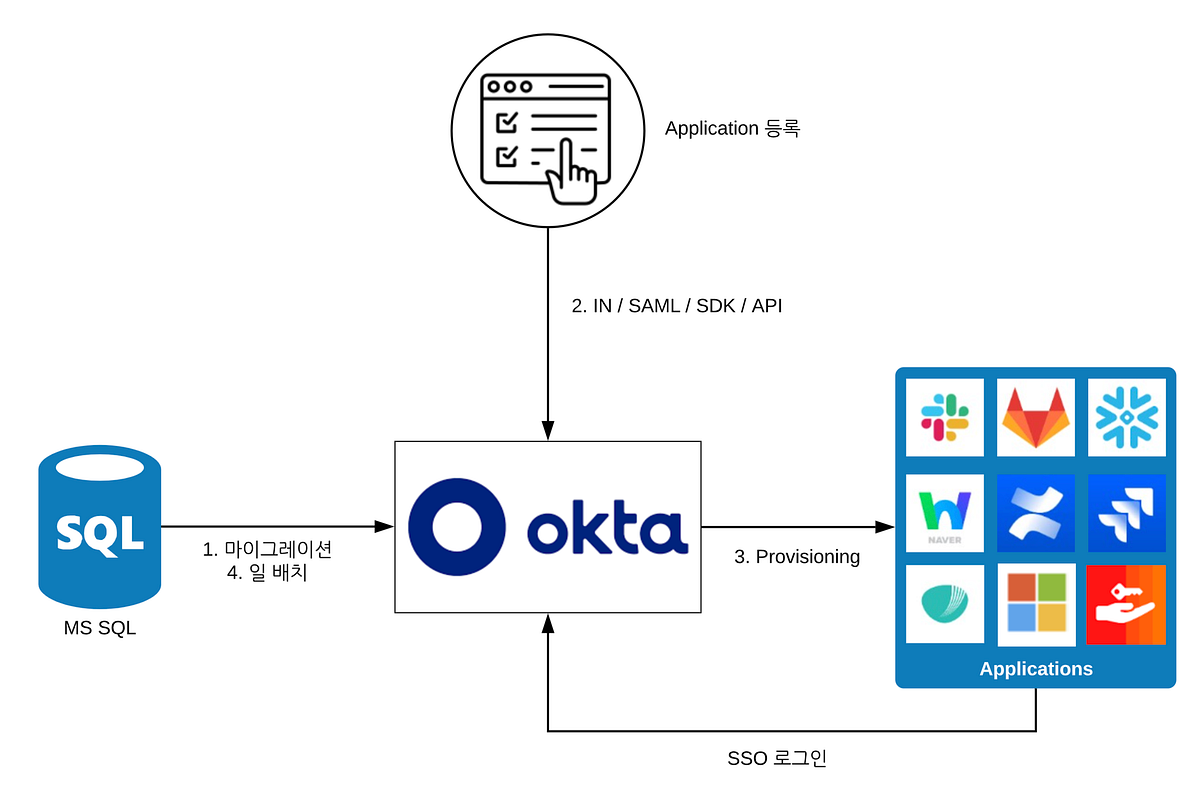
롯데ON은 분산된 계정 관리와 노후 인증 체계의 한계를 해결하기 위해 Okta를 도입했습니다. 자체 계정관리 시스템과 연동 방식, 세션 정책을 함께 설계해 보안과 운영 효율을 높였습니다.

S3 업로드를 트리거로 AWS Lambda 이미지 리사이징을 구성한 사례를 정리했습니다. 무한 업로드 방지와 메모리 조정 같은 운영상 주의점도 함께 다뤘습니다.


AWS Well-Architected 보안 원칙을 바탕으로 다중 계정과 IAM 운영 체계를 설계했습니다. SSO, Control Tower, 최소 권한으로 보안과 개발 효율성의 균형을 모색했습니다.