

실행 프로세스 추적 방식을 통한 명령어 우회 원천 차단
리눅스 프로세스 실행 시점을 직접 감시해 명령어 우회를 차단하는 보안 방식을 소개했습니다. 심볼릭 링크, alias, 스크립트 등 다양한 경로를 커널 수준에서 통제하는 점이 핵심입니다.
#Linux#보안
13200
새로운 기술 블로그가 추가되었어요
리눅스 프로세스 실행 시점을 직접 감시해 명령어 우회를 차단하는 보안 방식을 소개했습니다. 심볼릭 링크, alias, 스크립트 등 다양한 경로를 커널 수준에서 통제하는 점이 핵심입니다.
다양한 데이터베이스 쿼리를 하나의 구조로 통합하는 QSI를 소개했습니다. 이를 통해 일관된 접근 제어, 마스킹, 민감 데이터 모니터링을 강화하는 방법을 설명했습니다.
SSH 프록시 기반 명령어 파싱의 한계를 줄이기 위해 script injection으로 실제 실행 명령을 제어하는 방식을 소개했습니다. 에이전트 없이도 서버 레벨 수준의 보안성을 높이는 확장 방향도 제안했습니다.
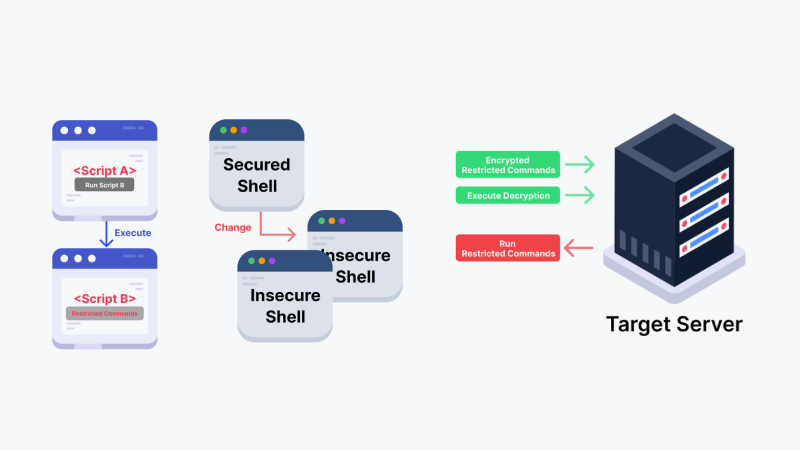
서버접근제어에서 스크립트와 셸을 이용한 명령어 우회 문제를 다뤘습니다. 실행 프로세스 추적과 중앙 정책 적용으로 우회 실행을 차단하는 방법을 설명했습니다.
쿼리파이는 보안의 복잡함을 기술로 풀면서도 사용자 편의와 안정성을 함께 추구하는 방향을 제시했습니다. 또한 기술과 인문학의 결합을 바탕으로 인간 중심의 가치를 강조했습니다.
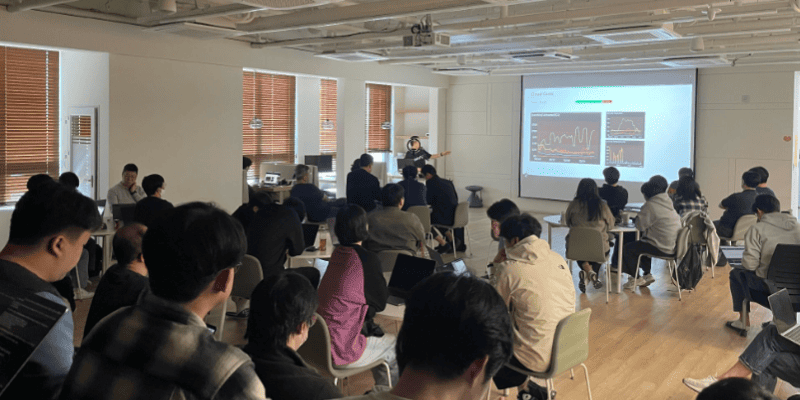
QueryPie가 보안 자동화와 투명한 정보 공유, 원격 협업으로 효율적인 근무 환경을 만들고 있음을 소개합니다. 또한 DevRel 문화와 복지 제도를 통해 자율과 책임 기반의 조직 문화를 강조합니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
QueryPie의 글로벌 진출 가능성을 시장 이해와 규제 대응, 통합 접근 제어 경쟁력 관점에서 분석했습니다. 한국에서 축적한 보안 경험과 현지화 전략이 핵심이라고 설명했습니다.
개인정보 유출 사례를 GDPR, CCPA, PIPL 관점에서 분석하고 대응 필요성을 설명했습니다. 쿼리파이 DAC를 통한 접근 제어와 작업 기록, 마스킹 기능도 소개했습니다.
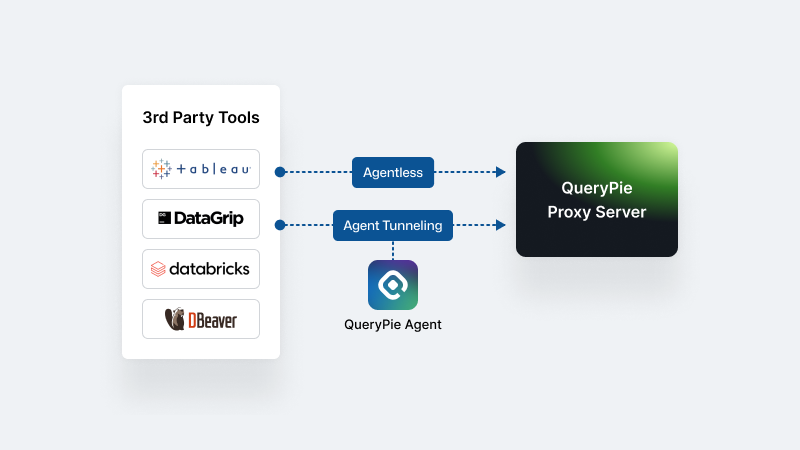
Agent 기반 보안이 갖는 배포, 성능, 가시성, 확장성 한계를 설명했습니다. 프록시와 QSI를 활용한 QueryPie의 Agentless 접근제어와 실제 도입 효과를 소개했습니다.
QueryPie는 PAM 제품 보안을 위해 인하우스 Red Team, 버그바운티, 외부 전문가 점검을 병행하는 모의해킹 체계를 소개했습니다. 또한 NIST·OWASP 기반 프레임워크와 DevSecOps 통합으로 보안을 사전 예방 중심으로 고도화하고자 했습니다.
Policy as Code로 보안 정책을 코드처럼 관리해 변경 이력과 승인 절차를 체계화했습니다. 실시간 검증과 작성 가이드를 통해 정책 관리의 실수와 사각지대를 줄였습니다.
리눅스 커널 레벨에서 프로세스 실행 순간을 추적해 명령어 우회를 차단하는 방식을 소개했습니다. alias, 심볼릭 링크, 스크립트 경유 실행도 동일하게 막아 실시간 보안 통제를 강화했습니다.
다양한 데이터베이스 쿼리 문법 차이를 QSI로 통합해 보안 분석의 일관성을 높인 사례를 소개했습니다. 실시간 분석, 데이터 마스킹, 접근 제어로 글로벌 컴플라이언스 대응 방안을 설명했습니다.
SSH 프록시에서 발생하던 명령어 파싱 한계를 Script Injection으로 보완한 사례를 다뤘습니다. 에이전트 없이도 서버 수준의 명령 제어를 지향하는 접근을 소개했습니다.