


Amazon EBS 스냅샷으로부터 볼륨 생성을 위한 향상된 리소스 수준 권한 출시
Amazon EBS CreateVolume의 리소스 수준 권한이 스냅샷까지 확장되었습니다. 기존 IAM 정책은 볼륨과 스냅샷을 함께 허용하도록 점검하고, DryRun으로 검증해야 합니다.
#AWS#IAM
3500
새로운 기술 블로그가 추가되었어요
Amazon EBS CreateVolume의 리소스 수준 권한이 스냅샷까지 확장되었습니다. 기존 IAM 정책은 볼륨과 스냅샷을 함께 허용하도록 점검하고, DryRun으로 검증해야 합니다.
GuardDuty 이벤트를 바탕으로 침해대응 아키텍처를 고도화한 사례를 다뤘습니다. 보안 위협 증가에 따라 대응 체계 설계와 구현 중요성을 짚었습니다.
AWS Management Console의 Multi-Session 기능으로 하나의 브라우저에서 최대 5개 AWS 환경을 동시에 사용할 수 있음을 소개했습니다. 역할 전환, 세션 종료, 비활성화 방법까지 함께 설명했습니다.
VS Code Copilot에 커스텀 지침을 넣어 반복 프롬프트 없이 개인·프로젝트 규칙을 반영하는 방법을 소개했습니다.\n지침 파일과 프롬프트 파일을 활용해 코드 생성, 테스트, 커밋 메시지까지 일관되게 관리할 수 있었습니다.
기존 IDC 환경을 AWS로 전환하며 네트워크 효율성을 고려한 설계로 비용 최적화를 달성했습니다. 또한 보안과 모니터링을 강화해 안정적인 운영 체계를 마련했습니다.
DEFCON 32 참가 후기를 통해 최신 보안 트렌드와 LLM 서비스 보안 사례를 공유했습니다. 또한 CTF 본선 구조와 현장 팁, 실무 적용 아이디어를 정리했습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
Next.js Server Action의 내부 동작과 보안 주의점을 설명했습니다. 편의성 뒤에 있는 인증·인가, 입력 검증, 인젝션 방지 책임을 강조했습니다.
Next.js Server Action의 동작 방식과 기본 보안 메커니즘을 설명했습니다. 편의성 뒤에 숨은 인증·인가, 입력 검증, SSRF 등 보안 책임을 강조했습니다.
Next.js Server Action의 동작 방식과 보안 주의를 정리했습니다. 편의성만 믿지 말고 입력 검증, 인증/인가, 주입 공격 대응을 함께 챙겨야 합니다.

GitLab Secret Detection으로 리포지터리의 시크릿 유출을 자동 탐지하는 방법을 설명했습니다. 파이프라인 설정부터 보고서 확인, 후속 조치까지의 흐름을 정리했습니다.
GitLab Secret Detection으로 리포지터리의 시크릿 유출을 자동 탐지하는 방법을 소개했습니다.\nPipeline 설정, 전체 히스토리 스캔, 취약점 리포트 활용까지 실무 적용 흐름을 정리했습니다.
QueryPie의 Seamless SSH Connection 전략을 소개하며, GUI·에이전트 중심 접근제어가 해치던 CLI 워크플로우 문제를 다뤘습니다. ProxyCommand와 qpa를 활용해 기존 SSH 도구를 그대로 쓰면서 보안을 유지하는 방법을 설명했습니다.
기존 SSH 워크플로우를 유지하면서 접근제어를 적용하는 Seamless SSH Connection 전략을 소개했습니다. ProxyCommand 기반 설계로 보안과 CLI 생산성을 함께 높이는 방식을 설명했습니다.
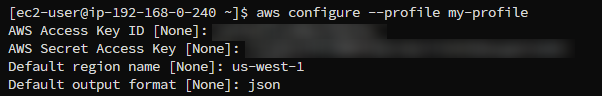
AWS CLI 프로파일로 여러 계정과 리전을 분리해 관리하는 방법을 소개했습니다. Assume Role과 MFA 연동까지 활용해 보안과 운영 편의성을 높이는 흐름을 정리했습니다.