
데브옵스
AWS에서 데이터 거버넌스 구현하기: 자동화, 태깅 및 라이프사이클 전략 – 1부
두줄요약
AWS에서 데이터 거버넌스를 구현하기 위한 기반 전략과 태깅, 분류 체계를 정리했습니다. 조직 준비와 자동화 중심의 운영 지표까지 함께 제시했습니다.
문제 상황
- 생성형 AI·ML 워크로드로 인한 데이터 증가와 규정 준수 부담 증가
- 데이터 거버넌스 전략은 있으나 실제 구현·운영 단계의 격차 존재
구조와 흐름
- AWS Organizations, CloudTrail, Config, IAM을 기반으로 한 중앙집중식 거버넌스 전제
- 역할·책임 정의, 규정 준수 문서화, 변화 관리 계획으로 조직 준비 상태 점검
- NIST 영향도 기준에 따른 데이터 분류와 PCI-DSS 예시를 통한 등급화
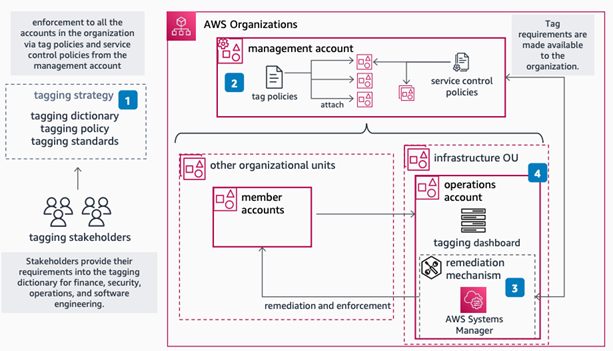
- 태깅 정책과 태그 검증·모니터링 흐름으로 자동화 거버넌스 기반 마련
성능/운영 포인트
- 태깅 준수율 95% 목표, 컴플라이언스 이슈 24시간 내 대응 목표
- 수동 거버넌스 작업 40% 감소, 분류 기반 스토리지 비용 15~20% 절감 목표
- CloudWatch, AWS Config로 지속 모니터링과 자동 알림 구성