
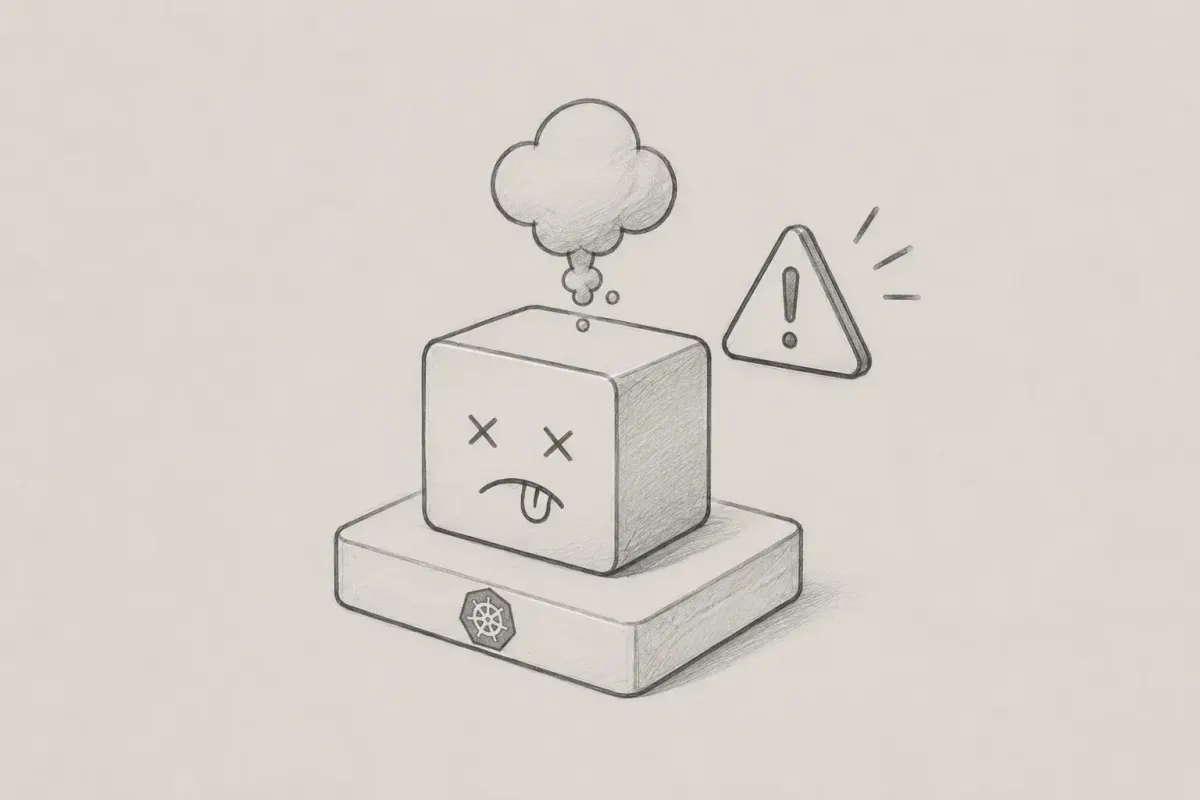
Kubernetes 환경 OOMKilled 원인 분석
Kubernetes에서 발생하는 OOMKilled의 원인과 JVM 메모리 구성을 함께 분석했습니다. Heap뿐 아니라 Non-Heap, Off-Heap까지 고려해 JVM 옵션을 조정하는 방법을 정리했습니다.
#Kubernetes#OOMKilled
7600

Kubernetes에서 발생하는 OOMKilled의 원인과 JVM 메모리 구성을 함께 분석했습니다. Heap뿐 아니라 Non-Heap, Off-Heap까지 고려해 JVM 옵션을 조정하는 방법을 정리했습니다.


아임웹이 Valkey 9.1 업그레이드로 캐시 엔진 효율을 실측한 사례를 공유했습니다. 같은 트래픽에서 CPU와 지연 시간이 줄고, 메모리와 운영 안정성도 개선되었습니다.
AWS 분산 학습용 컴퓨트를 초대규모로 확장하는 울트라클러스터와 울트라서버를 설명했습니다. 또한 ODCR과 Capacity Block으로 GPU 용량을 미리 확보하는 전략을 비교했습니다.
AWS IoT Core로 실외 배달로봇의 자동 등록, 메시지 격리, 클라우드 리소스 접근 통제를 구성한 사례를 소개했습니다. Fleet Provisioning, IoT Rule, Credential Provider를 조합해 보안과 운영 효율을 함께 높였습니다.
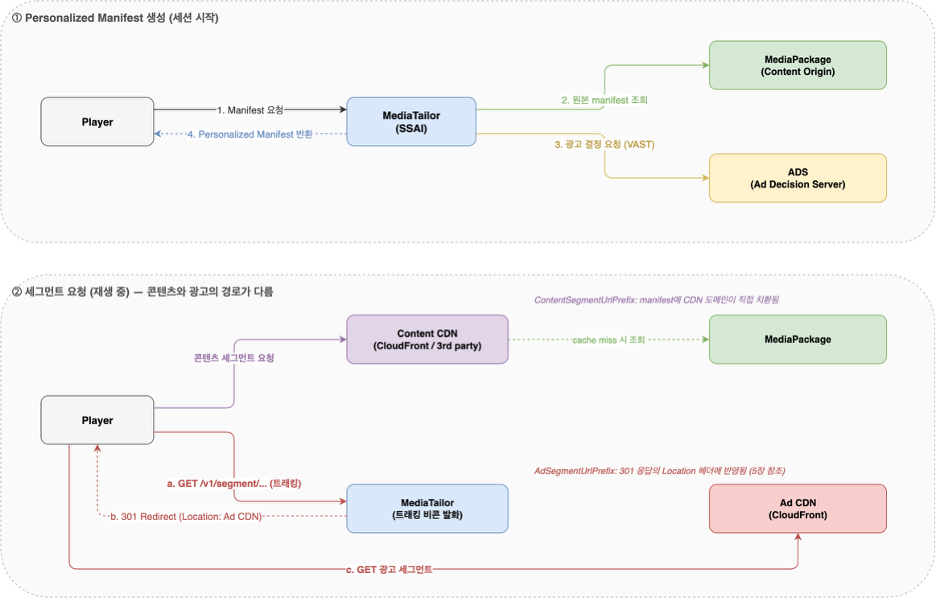
AWS MediaTailor SSAI 멀티 CDN 환경의 보안 구성을 정리했습니다. 토큰 승계, Origin 보호, 서드파티 CDN 제약 대응 패턴을 설명했습니다.
AWS MediaTailor SSAI에서 멀티 CDN을 동적으로 전환하는 방법을 정리했습니다. 콘텐츠와 광고 세그먼트의 라우팅 위치, 트래킹, CORS와 캐시 설정 차이도 함께 설명했습니다.
AI-Ready Infrastructure를 물리 인프라, 데이터, 조직 준비도의 세 층위로 구분해 정리했습니다. 국내는 물리 인프라에 치우쳐 있어 GPU 운영 서비스화와 인력 전환이 차별화 포인트라고 제시했습니다.

CloudHSM 기반 서명 시스템의 구현 방식과 PKCS#11 운영 트러블슈팅, 무중단 키 전환 과정을 다뤘습니다. KMS와의 Active-Standby 조합으로 장애 대응과 성능 최적화를 함께 달성했습니다.

AWS CloudHSM 기반 서명 시스템을 네트워크·애플리케이션·HSM 내부의 3계층으로 보호하는 구조를 소개했습니다. Istio, Kyverno, mTLS, 키 속성 설정으로 허용된 경로에서만 서명되도록 설계했습니다.

당근이 대규모 JWT 서명 환경에서 키 유출 위험과 접근 제어 한계를 해결하기 위해 KMS와 CloudHSM을 비교했습니다. 비용과 성능, 장애 대응을 함께 고려해 CloudHSM 중심의 하이브리드 구조를 선택했습니다.


AI 데이터센터와 클라우드 운영 전략을 다룬 뉴스레터였습니다. 전력, 냉각, 네트워크, 플랫폼 고도화와 사례를 폭넓게 소개했습니다.
경찰청의 GitHub 토큰 유출 권고를 계기로 GitLab에서 크리덴셜을 점검하고 회전하는 4단계 대응법을 정리했습니다. Self-Managed와 GitLab.com의 차이, 티어별 기능 범위와 주의점도 함께 다뤘습니다.
Grafana Mimir에 Kafka 기반 ingest-storage architecture를 도입한 경험과 운영상의 함정을 정리했습니다. partition과 ingester ordinal의 1:1 결합, backlog replay, scale-in 절차가 핵심 포인트였습니다.
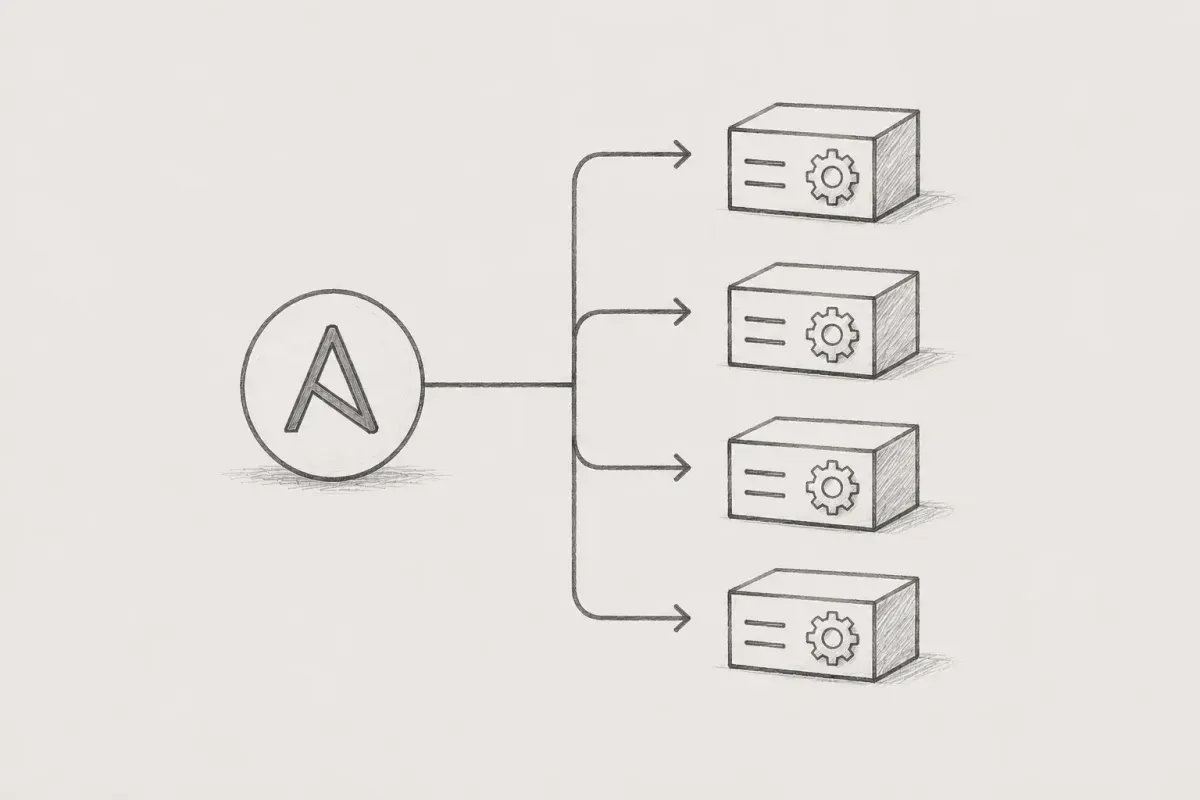
수십 대 서버의 Nexus 설정 반복 작업을 Ansible로 자동화한 사례를 소개했습니다. SSH 기반 실행과 멱등성 덕분에 일관성과 운영 편의가 크게 좋아졌습니다.