

How to implement ConsoleMe
과도한 AWS 접근 권한을 관리하기 위해 ConsoleMe를 로컬 환경에 구축하는 절차를 소개했습니다. 인증·그룹 매핑·권한 요청과 IAM 역할 전환, 운영 설정의 주의점을 정리했습니다.
#ConsoleMe#AWS
3200

과도한 AWS 접근 권한을 관리하기 위해 ConsoleMe를 로컬 환경에 구축하는 절차를 소개했습니다. 인증·그룹 매핑·권한 요청과 IAM 역할 전환, 운영 설정의 주의점을 정리했습니다.
GitHub Actions의 매번 새로 생성되는 러너 때문에 Docker 레이어 캐시가 사라지는 원인을 설명했습니다. Buildx와 `type=gha` 캐시로 반복 빌드 시간을 줄이는 방법을 소개합니다.
Docker 레이어 캐시의 동작과 Dockerfile 작성 순서가 빌드 시간에 미치는 영향을 설명했습니다. GitHub Actions의 매번 새로 생성되는 러너 환경 때문에 캐시가 사라지는 원인을 다뤘습니다.
공공 API 만료일을 자동 확인하기 위해 Puppeteer 기반 Lambda 크롤러와 알림을 구현했습니다. 배포 용량, 메모리, Chromium 샌드박스 문제의 대응 과정도 공유했습니다.

ECS로 단순 애플리케이션 서비스를 구축하고 오픈하는 과정을 단계별로 소개합니다. 복잡한 Kubernetes 대신 ECS를 선택할 수 있는 맥락을 설명합니다.

버즈빌 A팀이 AWS GameDay에서 모의 장애 대응과 마이크로서비스 전환 과제를 수행해 3위를 기록했습니다. 역할 분담과 CloudTrail 감사 로그 활용, AWS 서비스 경험이 빠른 원인 분석에 기여했습니다.
버즈빌 A팀의 AWS GameDay Microservice Magic 3위 경험을 인터뷰로 소개했습니다. 장애 상황에서 빠르고 정확한 대응의 중요성을 다뤘습니다.

mitmproxy로 HTTPS 트래픽을 가로채기 위한 프록시·인증서 설정 과정을 정리했습니다. Android 에뮬레이터의 시스템 인증서 설치 절차와 주의점도 설명합니다.
AWS CDK의 문서·커뮤니티 한계와 CloudFormation 기반 상태 추적 문제를 분석했습니다. 실제 인프라와의 차이를 직접 확인하기 위해 Terraform으로 전환했습니다.
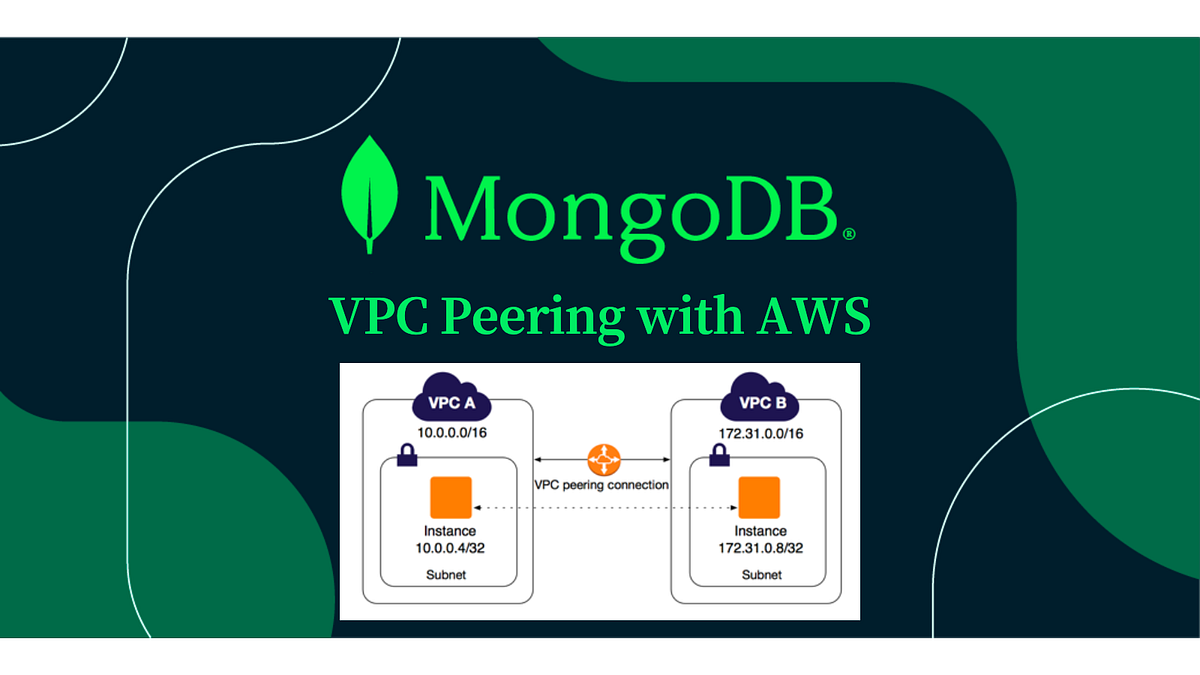
AWS VPC와 동일 리전의 MongoDB Atlas를 VPC Peering으로 연결하는 절차를 설명했습니다. 피어링 수락, 라우팅 CIDR 등록, DNS 설정 및 접속 검증이 핵심입니다.

마케팅 콘텐츠 포스팅의 반복 업무를 Selenium·GCP VM·Docker·Airflow로 자동화했습니다. Notion을 CMS 대안으로 활용하고 배포·문서화·사용자 교육까지 경험했습니다.

반복적인 인프라 수작업과 상태 관리 문제를 해결하기 위해 Terraform을 도입했습니다. 멀티 클라우드 지원과 Terraform Cloud 기반 상태 관리·잠금 기능을 활용했습니다.
AWS 리소스 테스트의 비용·보안·독립성 문제를 LocalStack으로 해결한 과정을 소개했습니다. Testcontainers와 Docker Compose를 비교하고, 초기화·순차 실행·CI 준비 시 주의점을 정리했습니다.

탈중앙 게임 개발팀이 AWS re:Invent에 참여한 배경을 설명했습니다. 클라우드 IaaS가 분산 노드의 낮은 진입비용과 확장성을 지원한다고 보았습니다.