
팀을 위한 Claude Code 거버넌스 가이드 \:\ 보안과 생산성 모두 잡기
Claude Code의 보안 기능만으로는 충분하지 않아 조직 거버넌스가 필요함을 설명했습니다. 샌드박스, 사용 정책, 모니터링, 코드 검토를 함께 적용하는 방안을 제안했습니다.
#Claude Code#보안
9500

Claude Code의 보안 기능만으로는 충분하지 않아 조직 거버넌스가 필요함을 설명했습니다. 샌드박스, 사용 정책, 모니터링, 코드 검토를 함께 적용하는 방안을 제안했습니다.


클라우드 네이티브 가용성을 서비스 경험 관점에서 재정의하고, 네 가지 설계 축으로 정리했습니다. 변경, 격리, 상태, 검증을 함께 봐야 실제 복원력을 높일 수 있다고 설명했습니다.
Nx 18에서 Bun을 쓰면 lock file 감지와 파싱 문제로 마이그레이션이 꼬일 수 있었습니다. Bun 1.2.x와 Nx 21.4+로 올려 `bun.lock`을 쓰자 빌드와 CI가 안정화되었습니다.
문서 전처리 파이프라인의 리소스 경합과 디버깅 어려움을 해결하기 위해 dagster를 도입했습니다. K8sRunLauncher와 코드 로케이션 분리로 안정성과 운영 효율을 높인 사례를 공유했습니다.
문서 전처리 파이프라인의 리소스 경합과 디버깅 어려움을 해결하기 위해 dagster를 도입했습니다. 파드 격리와 대시보드 관측성으로 안정성과 운영 효율을 높였습니다.

AI 도입 이후의 핵심 과제로 안정적 운영과 확장성을 짚었습니다. 국산 NPU 실증, GitOps 자동화, 데이터센터 전환 흐름을 함께 정리했습니다.
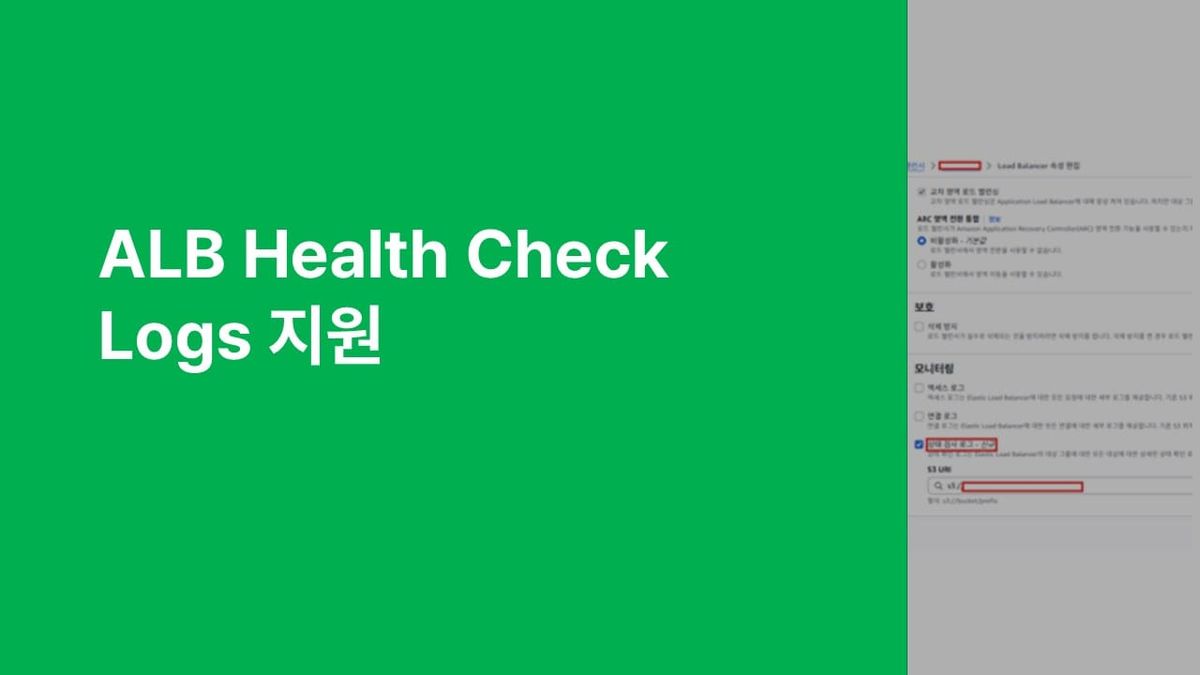
ALB Health Check Logs로 상태 검사 요청의 응답 시간·코드·실패 사유를 S3에서 확인할 수 있습니다. 부분 장애의 대상 인스턴스와 원인을 더 빠르게 식별할 수 있습니다.
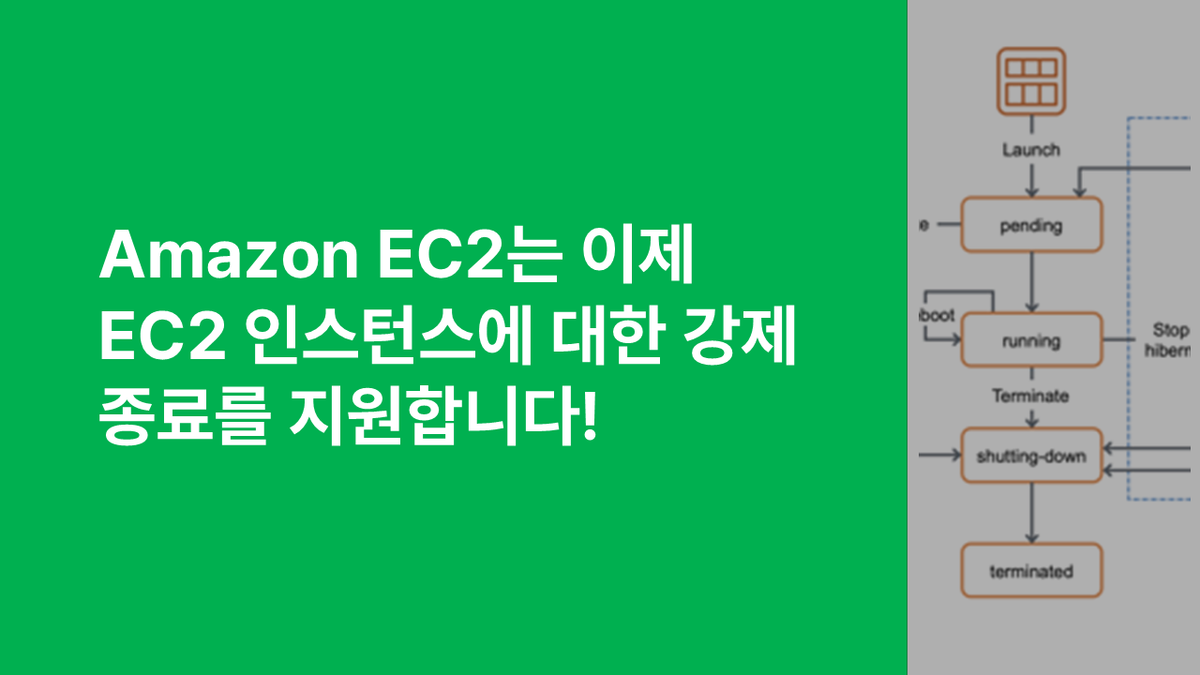
AWS EC2의 stopping 상태 정체를 해소하는 강제 중지 기능과 실행 방법을 정리했습니다. 데이터 손상 위험이 있어 기본 중지 후 제한적으로 사용해야 합니다.
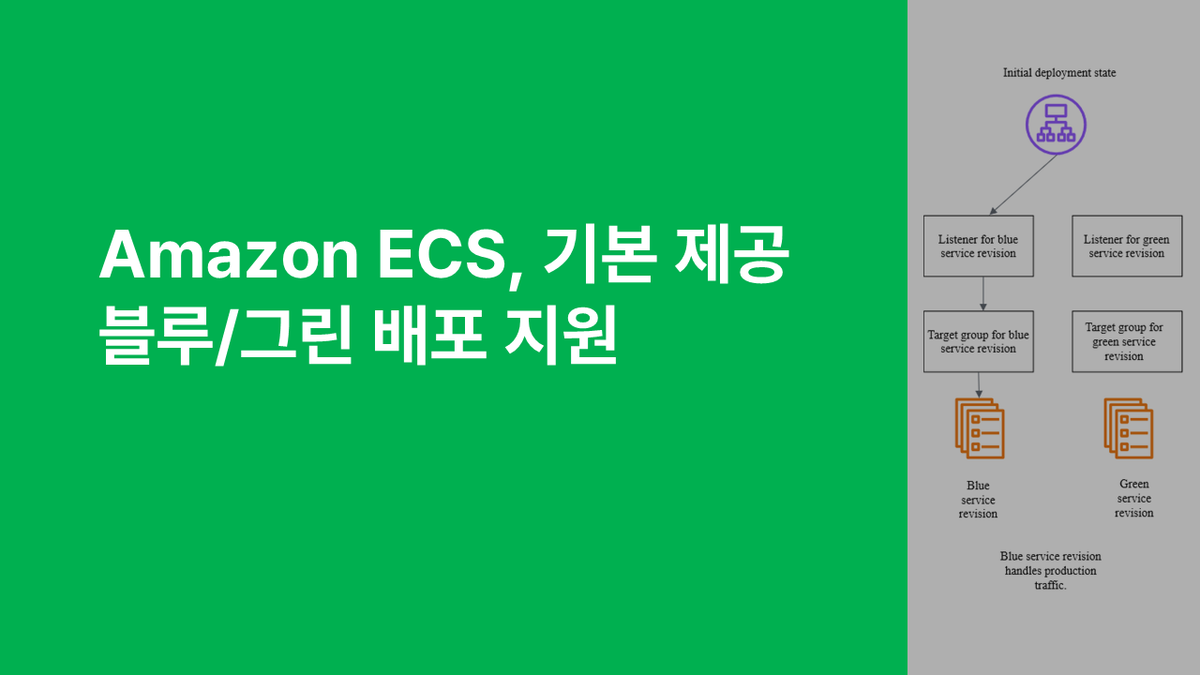
Amazon ECS의 기본 제공 블루/그린 배포 방식과 검증·롤백 기능을 소개했습니다. Docker·ECR·ALB 환경에서 Blue에서 Green으로의 단일 시점 트래픽 전환을 확인했습니다.

EKS에서 Slinky로 Slurm을 배포하는 방법과 구성 요소를 소개했습니다. Kubernetes와 Slurm을 함께 써서 AI·HPC 워크로드를 효율적으로 운영하는 방안을 정리했습니다.

실행 중인 Docker 컨테이너의 CPU와 메모리를 재시작 없이 조정하는 방법을 다루었습니다. 포트 매핑은 공식 지원이 없어 우회 방법과 주의점도 함께 정리했습니다.
AWS Transform for SQL Server를 사용해 SQL Server와 .NET 코드를 Aurora PostgreSQL 중심으로 현대화하는 흐름을 소개했습니다. 사전 준비부터 평가, 변환, 검증까지의 단계와 제한 사항도 함께 정리했습니다.
교촌에프앤비가 AWS Transform for VMware로 내부 인력만 활용해 VMware 마이그레이션을 수행했습니다. 비용과 기간을 줄이고 국내 최초 Agentic AI 기반 사례를 만들었습니다.

레거시 인프라를 정리하고 OpenStack 기반 프라이빗 클라우드를 새로 구축했습니다. AWS와 Active-Active 하이브리드로 운영하며 자동화와 고가용성을 확보했습니다.