
Agent Toolkit for AWS를 활용한 바이브코딩 앱 배포 실습
Agent Toolkit for AWS로 로컬 공지 게시판을 서버리스 AWS 환경에 배포하는 과정을 실습했습니다. 규칙 파일, CloudTrail, IAM 조건 키 기반의 보안·통제 효과와 한계를 확인했습니다.
#AWS#MCP
600
Agent Toolkit for AWS로 로컬 공지 게시판을 서버리스 AWS 환경에 배포하는 과정을 실습했습니다. 규칙 파일, CloudTrail, IAM 조건 키 기반의 보안·통제 효과와 한계를 확인했습니다.
AI 확률은 실행 권한이 아닌 판단 신호로 다뤄야 함을 설명했습니다. AWS에서 검증·정책 게이트·사람 승인·감사 기록을 분리하는 설계를 제안합니다.
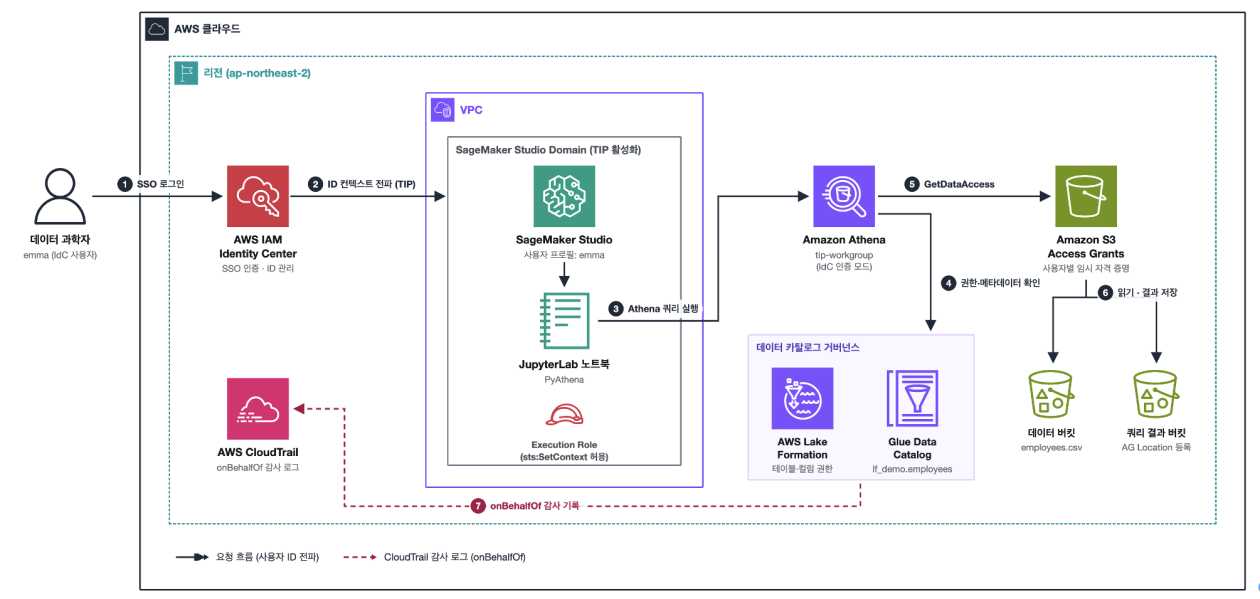

SageMaker Studio의 TIP로 사용자 ID를 Athena·S3·Lake Formation까지 전파하는 구성을 안내했습니다. S3 Access Grants와 CloudTrail을 통해 사용자별 권한 제어 및 감사 추적을 구현했습니다.

AWS Network Firewall의 컨테이너 속성 기반 규칙으로 EKS와 ECS의 동적 IP 변동을 추적하는 방법을 다뤘습니다. 또한 내부 동작, 반영 지연, SNAT와 라우팅 전제조건, 로그 한계까지 실험으로 정리했습니다.

AWS FinOps Agent로 비용 이상 조사 과정을 자동화하는 방법을 소개했습니다. 알림부터 근본 원인 분석, Slack·Jira 전달까지 연결해 운영 시간을 줄였습니다.

Amazon Bedrock을 Codex의 모델 백엔드로 연결하는 실제 경로와 설정 방법을 정리했습니다. 인증, cached web search, 관측, PrivateLink, 비용 운영까지 엔터프라이즈 적용 포인트를 설명했습니다.

Bedrock API 키 노출이 대규모 비용 청구로 이어질 수 있는 위험을 설명했습니다. IAM, 로깅, 비용 알림, 사고 대응을 함께 설계해야 한다고 정리했습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.

AWS 계정으로 Anthropic의 Claude Platform을 직접 사용할 수 있는 서비스를 소개했습니다. IAM, CloudTrail, Marketplace를 통해 인증·감사·과금을 통합하는 방법을 안내했습니다.

Amazon GameLift Servers에서 멀티플레이어 게임 출시 전 준비해야 할 운영 항목을 정리했습니다. 서비스 한도 상향, 부하 테스트, 스로틀링 모니터링, Blue/Green 배포가 핵심입니다.

AWS 비밀 관리를 생성, 저장, 교체, 모니터링 관점에서 중앙화와 분산화로 나누어 비교했습니다. 조직 규모와 보안 요구에 맞춰 혼합 구성을 선택하고 IaC와 중앙 감사를 활용하는 방법을 제안했습니다.
Claude Code를 Amazon Bedrock과 연동해 기업 환경에 맞는 사용량 기반 과금과 보안 통제를 확보하는 방법을 소개했습니다. 또한 로깅, 감사 추적, 비용 관리, PrivateLink 구성까지 엔터프라이즈 운영 이점을 정리했습니다.
AWS Native 보안 서비스로 암복호화 체계를 전환한 사례를 다뤘습니다. 보안 강화와 함께 라이선스 비용과 운영 복잡성을 줄이는 방향을 제시했습니다.
S3 External Access Summary로 모든 리전 버킷의 퍼블릭·크로스 계정 액세스를 통합 확인합니다. 리전별 IAM Access Analyzer 설정과 정기적인 결과 검토가 필요합니다.
AWS Console 로그인 시 CloudTrail과 EventBridge, Lambda를 연동해 Slack 알람을 보내는 구성을 소개했습니다. 리전별 이벤트 기록과 Lambda 메시지 커스터마이징 방법도 함께 설명했습니다.