
[보안] AI 시대의 클라우드 보안 전략 | Zero Trust부터 AI 에이전트 보안까지
[보안] AI 시대의 클라우드 보안 전략 | Zero Trust부터 AI 에이전트 보안까지
AI 활용 확대에 따라 정보 접근과 업무 실행 범위를 안전하게 관리하는 전략을 다룹니다. 공격 표면 관리와 Zero Trust, AI 에이전트 권한 통제 방안을 소개합니다.
#cloud#보안
1000
AI 활용 확대에 따라 정보 접근과 업무 실행 범위를 안전하게 관리하는 전략을 다룹니다. 공격 표면 관리와 Zero Trust, AI 에이전트 권한 통제 방안을 소개합니다.
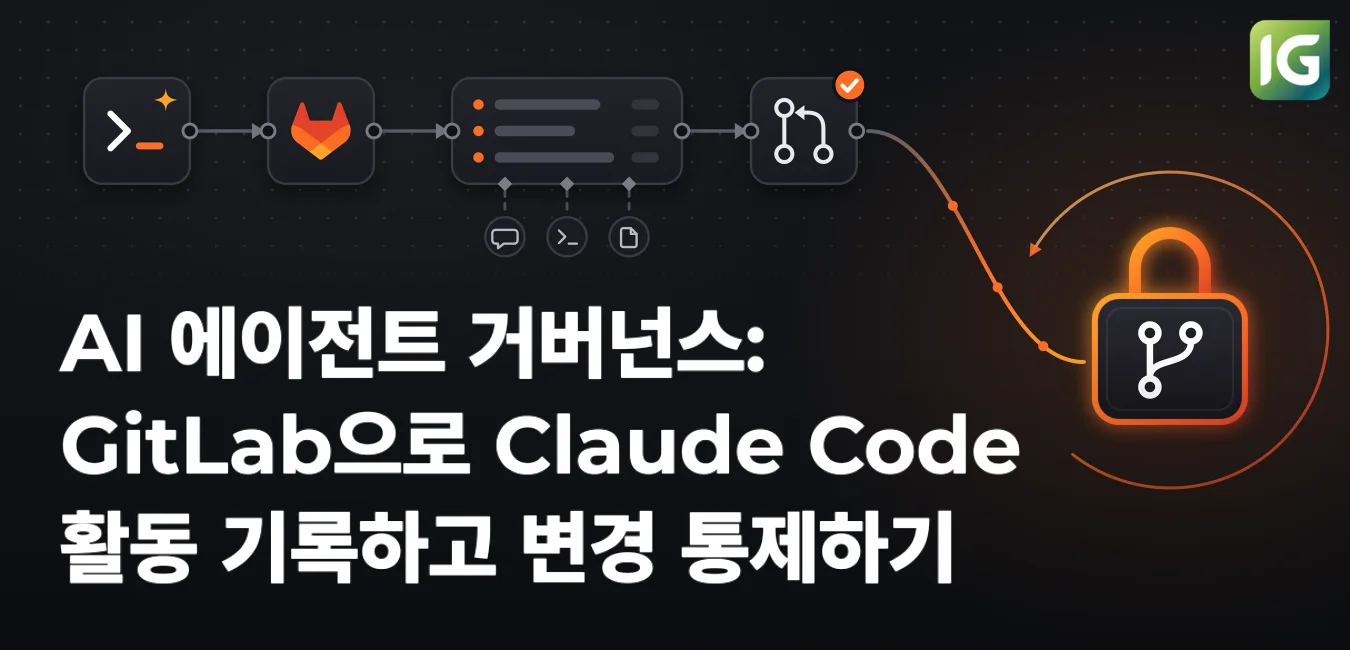
GitLab과 Claude Code로 정책·통제·기록·검토 기반의 에이전트 거버넌스 구축 방법을 설명했습니다. glab 세션 기록, 보호 브랜치와 MR 승인 규칙을 활용한 변경 통제 실습을 다뤘습니다.

커머스API 플랫폼에서 AI로 라우팅 룰 검수, 기술지원, 도구 호출을 연결한 사례를 소개합니다. MCP 게이트웨이와 지식 자산화를 통한 API 운영 확장 과정을 다룹니다.
뱅크샐러드는 금융 AI 에이전트의 환각과 실행 오류를 통제하는 기술 특허를 출원했습니다. 대출 예측, 규정 기반 수치 검증, 불리한 거래 보류로 안전성을 높였습니다.

격리된 자율 에이전트를 병렬 운영하고 사람은 결과를 검토·승인하는 플릿 모델을 설명합니다. 반복 업무부터 30·60·90일로 검증하며 거버넌스와 지식 베이스를 구축해야 합니다.
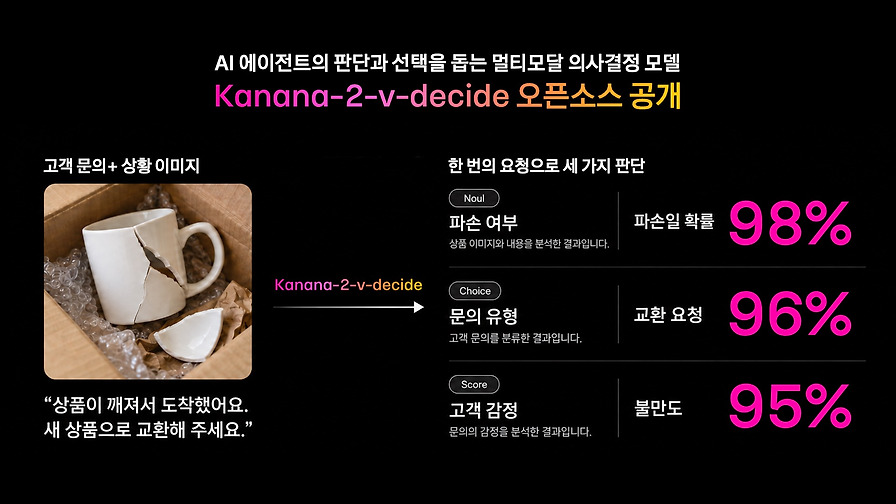
AI 에이전트의 반복적인 판단 작업을 위한 멀티모달 모델 Kanana-v-decide를 공개했습니다. 문의 분류와 이미지 확인, 도구 선택 같은 다음 동작 결정에 초점을 맞췄습니다.
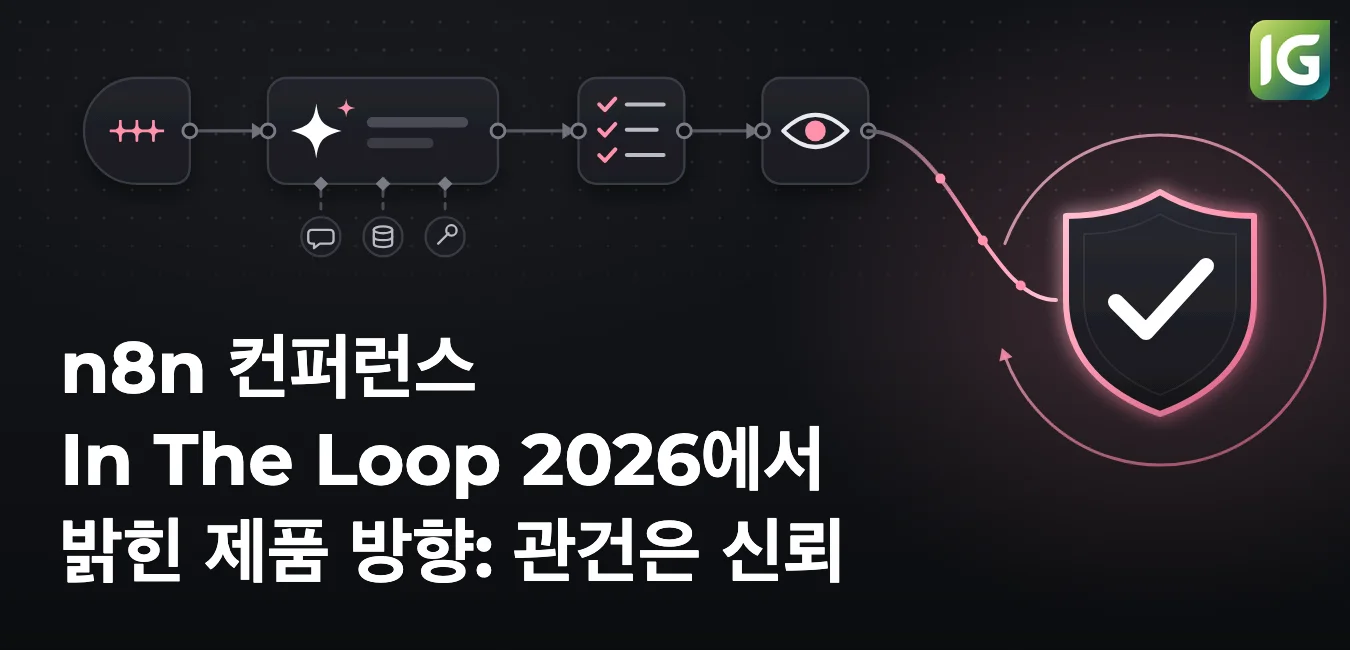
n8n이 자동화 생애주기 전반에서 신뢰성을 높이기 위한 제품 방향을 공개했습니다. 에이전트 역할 분리, 평가, 관측, 최소 권한 관리 원칙을 정리했습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
Voice ALF의 반복 전화 QA를 고객 역할 AI와 텍스트 기반 실행기로 자동화했습니다. 실행 기록 기반 평가로 상담 흐름을 검증하고 직접 통화 부담을 줄였습니다.
AI 기반 자동화 공격과 침투 테스트 도구 악용 가능성에 따른 보안 위협을 짚었습니다. 기업이 Zero Trust 관점에서 클라우드 보안 과제를 점검하도록 안내합니다.

AI 기반 제안서 평가에서는 명확하고 빠짐없는 RFP가 공정한 평가의 기준이 됩니다. 조직 내부 발주 자산을 활용해 초안을 만들고 누락·모호성을 점검하는 방안을 소개합니다.
AI 디자이너 MVP의 A/B 테스트와 발화 분석으로 이탈 원인을 기능 미지원·응답 지연으로 구분했습니다. 도구별 우선순위와 캔버스 맥락 활용 가설을 도출해 응답시간 개선과 제품 방향 논의에 반영했습니다.
추천팀은 AI 에이전트가 지침 문서를 바탕으로 SQL을 작성하고 Hadoop에서 분석하도록 구성했습니다. 로그 접근 방법과 분석 기준을 컨텍스트로 설계해 신뢰 가능한 분석 환경을 만들고자 했습니다.
AI 시대 개발자는 에이전트를 관리하며 방향 설정과 배포 책임을 맡게 된다고 설명했습니다. 소통·맥락 수집·검증 체계와 종합적 판단 역량의 중요성을 강조했습니다.
AI 장애 분석의 기록 파편화·검증 부재·로그 외부 전송 리스크를 짚었습니다. 조직 규칙과 Private 환경 기반 에이전트 활용 방안을 소개했습니다.