

개발 속도와 안정성 향상이 검증된 QueryPie의 DevSecOps 파이프라인
QueryPie가 개발 초기부터 운영까지 보안을 자동화한 DevSecOps 파이프라인을 소개했습니다. SAST, DAST, 이미지 스캔, IaC 검증을 단계별로 연결해 안정성과 신뢰성을 높였습니다.
#DevSecOps#CI/CD
1300
새로운 기술 블로그가 추가되었어요
QueryPie가 개발 초기부터 운영까지 보안을 자동화한 DevSecOps 파이프라인을 소개했습니다. SAST, DAST, 이미지 스캔, IaC 검증을 단계별로 연결해 안정성과 신뢰성을 높였습니다.
개발 속도와 안정성을 함께 높이기 위해 DevSecOps 파이프라인을 구축한 사례를 소개했습니다. 개발 초기부터 운영까지 보안 검토를 자동화하고 취약점 조치를 배포 조건으로 연결했습니다.
QueryPie가 개발 초기부터 운영까지 보안을 자동화한 DevSecOps 파이프라인을 소개했습니다. GitHub Actions, SAST/DAST, 이미지 스캔, IaC 정책 검증으로 취약점 차단과 배포 통제를 강화했습니다.

Terraform의 코드 중복과 환경별 상태 관리 복잡도를 줄이는 방법을 정리했습니다. 모듈화, 워크스페이스, Terragrunt로 재사용성과 독립성을 높이는 흐름을 설명했습니다.


한 AWS 계정에서 여러 Pulumi project를 분리 운영하는 방법을 정리했습니다. 기존 리소스를 재사용하고 컴포넌트로 공통 인프라를 묶는 구성과 `pulumi preview` 활용을 소개했습니다.
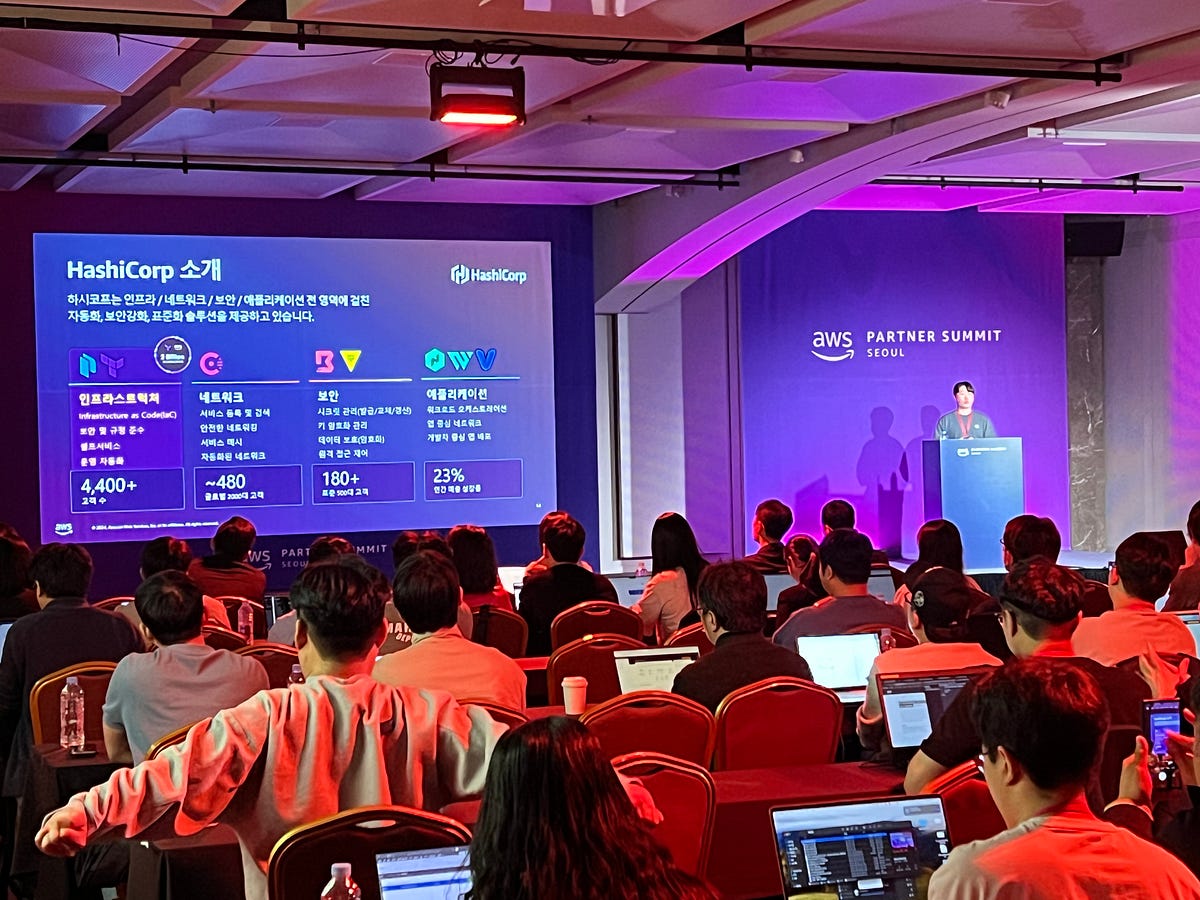
AWS Well-Architected와 Terraform으로 안전한 마이그레이션·현대화 방안을 소개했습니다. 또한 Sentinel, Drift Detection, Continuous Validation을 활용한 운영 거버넌스 구성 사례를 설명했습니다.


문서·애드혹 스크립트 중심의 AMI 관리 한계를 해결하기 위해 Packer를 도입했습니다. 멀티 클라우드 재사용성, 레이어드 이미지, IaC 기반 자동화 방향을 제시합니다.


Stage·QA 환경의 반복적인 인프라 작업을 줄이기 위해 Terraform을 도입한 과정을 공유했습니다. tfstate 관리와 리소스 의존성, 협업 검증의 중요성을 시행착오로 정리했습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
환경 증가와 반복 작업 문제를 해결하기 위해 Terraform 기반 IaC를 도입한 경험을 공유했습니다. tfstate, 리소스 의존성, 수동 변경 동기화와 협업 검증의 중요성을 설명합니다.