
멀티 어카운트 NACL 차단 자동화 도구 운영 및 개선 경험
멀티 어카운트 NACL 차단 자동화 도구 운영 및 개선 경험
멀티 AWS 계정 환경에서 NACL 차단 자동화를 운영하며 정합성 불일치와 race condition을 개선한 경험을 다뤘습니다. 반환값 검증, 재시도, 실패 격리로 부분 실패가 숨지 않도록 도구를 다듬었습니다.
#AWS#NACL
1100
멀티 AWS 계정 환경에서 NACL 차단 자동화를 운영하며 정합성 불일치와 race condition을 개선한 경험을 다뤘습니다. 반환값 검증, 재시도, 실패 격리로 부분 실패가 숨지 않도록 도구를 다듬었습니다.
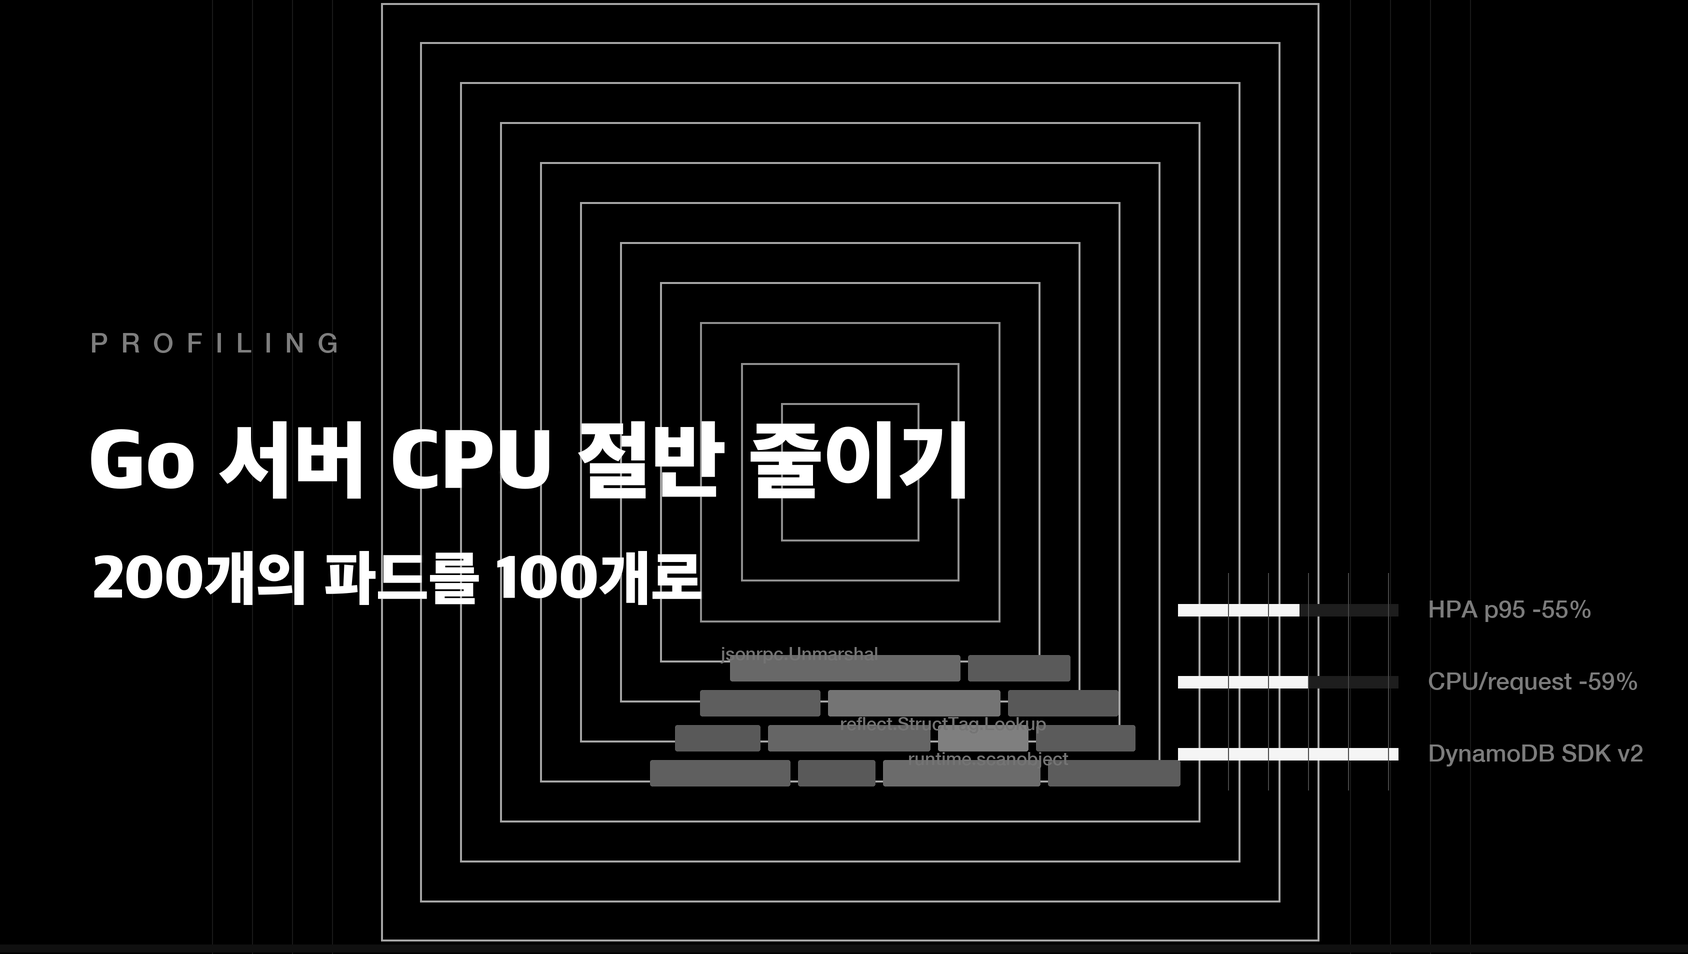
Pyroscope로 DynamoDB 응답 역직렬화의 CPU 병목을 확인하고 AWS SDK v2 기반 래퍼로 전환했습니다. 요청당 CPU를 59% 줄여 피크 타임 HPA 파드를 245개에서 109개로 낮췄습니다.
DynamoDB managed GSI의 핫 파티션을 피하기 위해 인덱스 테이블 분리와 전파 파이프라인 구현 과정을 다뤘습니다. 운영 중에는 버스트 제어와 SQS 적체를 조정해 안정적으로 변경분을 반영했습니다.
DynamoDB의 설계 철학과 내부 구조, 대규모 트래픽 대응 방식을 소개했습니다. 셀 기반 아키텍처와 AZ 운영, 커넥션 재사용 같은 실무 인사이트도 함께 정리했습니다.
AWS가 DynamoDB를 설계하고 운영하는 핵심 원칙과 내부 구조를 소개했습니다. 대규모 트래픽, 셀 기반 아키텍처, 배포·라우팅 최적화 사례를 함께 다뤘습니다.

프롬프트 인젝션에 대비해 에이전트 보안을 LLM 밖의 인프라에서 강제하는 다층 방어 패턴을 설명했습니다. AgentCore, JWT 전파, RLS, Index Mapper로 사용자 간 데이터 경계를 지키는 방법을 정리했습니다.
AWS DevOps Agent로 CI/CD 배포 이벤트와 운영 데이터를 연동해 자동 조사를 구성하는 방법을 소개했습니다. 배포 후 오류 발생 시 근본 원인을 빠르게 찾고 예방 권장사항까지 얻는 흐름을 설명했습니다.
이 게시물은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
우아한공방의 문서와 코드베이스 맥락을 활용하는 RAG 챗봇 서비스를 구축한 과정을 소개했습니다. 검색 정확도 개선과 Guardrail, 스트리밍 응답, Storybook 전역 UI 적용까지 다뤘습니다.
DynamoDB managed GSI의 핫 파티션이 Boot 트래픽까지 막는 구조를 분석했습니다. 이를 해결하기 위해 인덱스 테이블과 쓰기 전파 파이프라인을 설계했습니다.
DynamoDB GSI 핫 파티션이 Boot까지 막는 장애 구조를 분석했습니다. 인덱스 테이블과 스트림 기반 파이프라인으로 쓰기 병목을 분리하는 설계를 소개했습니다.
AWS IoT Core로 가상 디바이스 연결, MQTT 통신, 디바이스 섀도우 제어, 데이터 라우팅까지 실습했습니다. 또한 Kinesis, Lambda, DynamoDB, API Gateway를 연결해 확장 가능한 IoT 흐름을 구성했습니다.


제타 백엔드 팀의 비동기·다중 저장소·멀티 클러스터 기반 운영 구조를 소개했습니다. 실험 인프라와 자동화, 장애 재발 방지로 대규모 트래픽을 관리합니다.

엠넷플러스는 투표 시스템을 이벤트 기반으로 재설계해 수집, 집계, 백업을 분리했습니다. 또한 DynamoDB와 SQS, MSK를 활용해 안정성과 처리 성능을 크게 개선했습니다.
DynamoDB Export/Glue/Import로 UserBadge를 분리해 16억 건 규모 마이그레이션을 수행했습니다. 비용은 36% 줄고 시간은 7일에서 약 6시간으로 단축했습니다.